

Daytona: vom offenen Entwicklungsumgebungs-Manager zur Sandbox-Plattform für Agenten
daytonaio/daytona · 71.715★ · 5.646 forks
Alles Wissenswerte über daytonaio/daytona: das historische Repository einer Plattform, die isolierte Umgebungen zur Ausführung von KI-generiertem Code erstellt und die seit Juni 2026 keine öffentliche Weiterentwicklung mehr erhält.
Was Daytona ist
Daytona stellt elastische, isolierte Infrastruktur zur Ausführung von Code bereit, insbesondere von Code, der von KI-Agenten erzeugt wird. Das Repository daytonaio/daytona enthält die historische öffentliche Implementierung, und sein README liefert Clients, eine API, eine CLI und Beispiele, um eine Sandbox zu erstellen, einen Prozess auszuführen und das Ergebnis abzuholen.
Das Angebot hat sich weiterentwickelt. Beim öffentlichen Launch 2024 wurde es als Manager für Entwicklungsumgebungen präsentiert; die aktuelle Dokumentation beschreibt Sandboxes als isolierte Rechner für Agenten-Workloads, mit Linux-Containern als Standard und zusätzlichen Maschinenklassen für Linux-, Windows- und NVIDIA-GPU-VMs. Das bedeutet nicht, dass jedes Backend dieselben Fähigkeiten oder Verfügbarkeit bietet.
Es gibt eine entscheidende Warnung: Das aktuelle README besagt, dass die Kernentwicklung seit Juni 2026 in eine private Codebasis verlagert wurde. Das Repository bleibt unter seiner Lizenz nutzbar und forkbar, jedoch ohne neue Korrekturen, Releases oder Support. Dieser Artikel unterscheidet daher zwischen dem historischen Code daytonaio/daytona und den aktuellen APIs, der Dokumentation und den Clients von daytona.
Der Ursprung: von Codeanywhere zu einer Enterprise-Alternative zu Codespaces
Die Berichterstattung von The New Stack vom 6. September 2023 führt Daytona auf die Gründer von Codeanywhere zurück und beschreibt den Versuch, selbst gehostete Entwicklungsumgebungen anzubieten – auch hinter einer Firewall – als Antwort auf GitHub Codespaces. TechCrunch berichtete am 6. November 2023 über eine Pre-Seed-Runde von 2 Millionen US-Dollar und fasste die Positionierung als Enterprise-Alternative zu Codespaces zusammen.
Das öffentliche Repository wurde am 6. Februar 2024 erstellt. Am 6. März 2024 stellte das Team den offenen Launch auf Hacker News als Ergebnis einer fünfzehnjährigen Reise vor. Die ursprüngliche Spannung war praktischer Natur: Entwicklungsumgebungen reproduzierbar und remote zu machen, ohne ausschließlich von einem anbietergehosteten Entwicklungsdienst abhängig zu sein. Mit der Zeit verschob sich der dokumentierte Schwerpunkt hin zur Isolierung der Codeausführung von Agenten.
Der Wechsel zu einer privaten Kern-Codebasis im Jahr 2026 erzeugte die entgegengesetzte Spannung. Das Team gab im README an, die Entscheidung sei eine Reaktion auf Schwachstellen gewesen, die durch statische und KI-gestützte Analyse entdeckt wurden, doch die öffentliche Debatte stellte infrage, ob das Verbergen des Codes eine angemessene Antwort auf Sicherheit ist.
Philosophie und Prinzipien
Die Dokumentation und die gefundenen Quellen stützen diese Prinzipien:
- Isolation vor direkter Ausführung: Ein Agent oder eine Anwendung erstellt eine Sandbox, statt nicht vertrauenswürdigen Code im eigenen Prozess oder auf der eigenen Maschine auszuführen.
- Kurzlebige, programmierbare Umgebungen: SDK, REST-API und CLI erlauben es, Instanzen per Code zu erstellen, zu nutzen, zu pausieren, zu stoppen oder zu löschen.
- Integration statt eigener Agent: Daytona liefert die Rechenumgebung und verbindet sich mit Agenten-Frameworks; es will diese nicht ersetzen.
- Trennung von Steuerungsebene und Workloads: Schlüssel, Regionen, Netzwerkgrenzen und Lebenszyklen werden explizit konfiguriert.
Dies ist eine Analyse der dokumentierten Schnittstellen, keine Sicherheitszertifizierung. Die Isolationsgarantie hängt vom Sandbox-Typ und der gewählten Konfiguration ab.
Wie es funktioniert
Der minimale API-Ablauf besteht darin, einen authentifizierten Client zu erstellen, eine Sandbox anzufordern und darin Code auszuführen. Das README zeigt beispielsweise in Python daytona.create() und sandbox.process.code_run(...); in TypeScript werden await daytona.create() und sandbox.process.codeRun(...) verwendet. Die entsprechende REST-API erstellt eine Sandbox mit POST https://app.daytona.io/api/sandbox und einem Bearer-Header.
Die CLI bietet interaktiven, skriptfähigen Zugriff. daytona create startet die Erstellung, während die aktuelle Referenz Lebenszyklus-Steuerungen wie --auto-stop, --auto-delete, --auto-archive, --target, Volumes und Netzwerkrichtlinien dokumentiert. Die Werte sind entscheidend: --auto-stop 0 deaktiviert das automatische Stoppen; --auto-delete 0 löscht die Sandbox sofort nach dem Stoppen; und ein negativer Wert für --auto-delete deaktiviert die automatische Löschung.
Die Konfiguration wird in dieser Reihenfolge aufgelöst: explizite Parameter im Code, Umgebungsvariablen, .env-Datei und Standardwerte. Zu den frühen Variablen zählen DAYTONA_API_KEY, DAYTONA_API_URL, DAYTONA_TARGET, DAYTONA_ORGANIZATION_ID und DAYTONA_JWT_TOKEN.
Offizieller und halboffizieller Status
Das untersuchte Repository war ein offizielles Daytona-Projekt, ist aber nicht mehr der gepflegte öffentliche Kern: Das eigene README kündigt den Umzug zu privatem Code an. Ein öffentlicher Daytona-Marktplatz wurde unter der getesteten offiziellen URL nicht gefunden; https://www.daytona.io/marketplace liefert eine Seite für eine verschobene oder fehlende Ressource.
Es gibt eine verifizierbare offizielle oder halboffizielle Integration im begrenzten Sinne von Paketen und Repositories, die von der Organisation veröffentlicht werden: daytona/clients bündelt SDK, CLI und MCP; daytona/integrations enthält Pakete für Google ADK, LangChain-Datenanalyse, n8n, OpenCode und Pi. Auf npm werden @daytona/sdk, @daytona/opencode, @daytona/pi und @daytona/n8n-nodes-daytona Daytona Platforms Inc. zugeschrieben. LangChain veröffentlicht @langchain/daytona und Mastra veröffentlicht @mastra/daytona; das sind Integrationen dieser Anbieter, keine generelle Zulassung der Plattform durch alle Anbieter.
Das Ökosystem
Verwandte offizielle Repositories
daytona/clients: offizielle Clients und SDKs für TypeScript, Python, Ruby, Go und Java; bündelt außerdem CLI und MCP.daytona/integrations: offizielle Integrationen für Google ADK, LangChain-Datenanalyse, n8n, OpenCode und Pi.daytona/homebrew-tap: die offizielle Homebrew-Formel.daytona/guides: ausführbare Sandbox-Beispiele.- Die historische Organisation
daytonaiopflegt unter anderem Helm-Charts, Terraform-Module, eine CLI-Homebrew-Formel und eine Netzwerk-Positivliste; mehrere ältere Beispiele und Plugins sind archiviert.
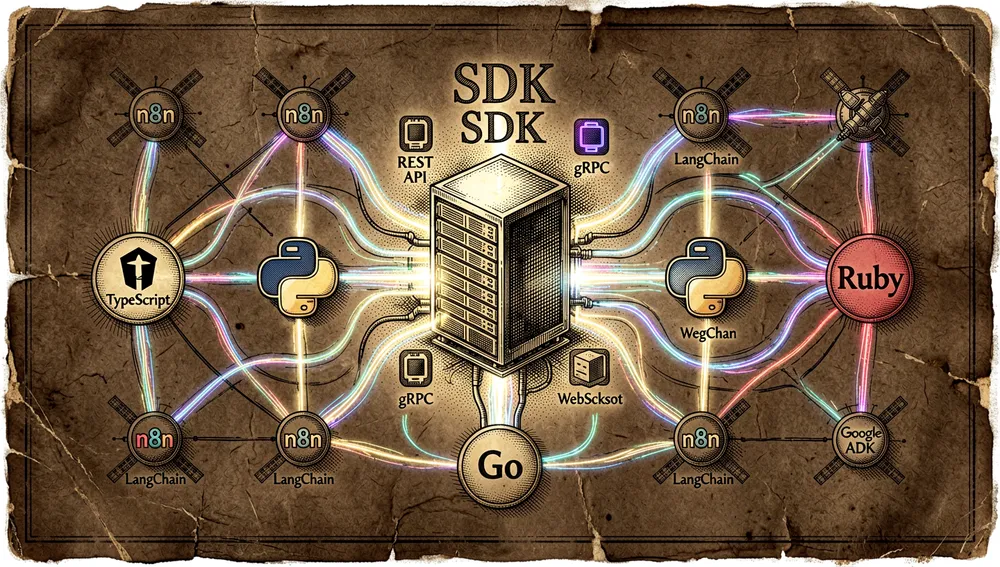
Sternzahlen für diese Repositories werden nicht angegeben, da ihre individuellen Kennzahlen bei diesem Durchlauf nicht abgerufen wurden. Die Beziehung selbst ist durch die Listungen der Organisationen und die verlinkten Repositories verifiziert.
Forks, Erweiterungen und Pakete
Die GitHub-API verzeichnet zum 8. August 2026 5.658 Forks von daytonaio/daytona. Zu den sichtbarsten, vom Endpunkt zurückgegebenen, gehörten Kopien wie gauravsonii/daytona, Supriya0446/daytona und jamesmurdza/daytona; es wurde keine Dokumentation gefunden, die belegt, dass es sich um eigenständige Ports handelt, weshalb sie nur als Forks eingestuft werden.
Die bestätigte Erweiterungsfläche ist das offizielle Repository daytona/integrations sowie die genannten npm-Pakete. Es wurde keine nicht-englische Übersetzung oder ein Community-Port mit expliziter Beziehung gefunden, die es rechtfertigen würde, ihn als Erweiterung des Projekts darzustellen.
Zahlen des Repos
Messung: 8. August 2026, GitHub-API für daytonaio/daytona.
| Metrik | Wert |
|---|---|
| Sterne | 72.024 |
| Forks | 5.658 |
| Echte Abonnenten | 122 |
| Commits | 2.744 |
| Von der API gemeldete offene Issues | 440 |
| Erstellung | 6. Februar 2024 |
| Letzter registrierter Push | 24. Juli 2026 |
| Metadaten-Aktualisierung | 8. August 2026 |
| Letztes öffentliches Release | v0.190.0, 23. Juni 2026 |
Die von der API zurückgegebenen führenden Contributor nach Beiträgen waren Tpuljak (661), idagelic (439), MDzaja (170), fabjanvucina (167) und stefanicjuraj (138). Die Gesamtzahl von 2.744 Commits stammt von der letzten Seite des Paginierungs-Links der API für Commits. Die Antwort lieferte in diesen Feldern weder Hauptsprache noch Lizenz, weshalb sie ausgelassen statt erschlossen werden. open_issues_count kann offene Pull Requests einschließen und ist daher keine reine Issue-Zahl. Zudem spiegelt watchers_count in GitHubs allgemeiner API-Antwort die Sterne wider; subscribers_count wird hier als tatsächliche Abonnentenzahl angegeben.
Wie man beiträgt
Der auffindbare Beitragsleitfaden entspricht dem letzten öffentlichen Tag v0.190.0 und gilt daher für Forks oder den archivierten Code, nicht als Zusage einer Annahme durch das aktuelle Produkt:
- Für Kernarbeit zuerst in Slack diskutieren und ein zugehöriges Issue erstellen oder finden.
- Das Repository forken, jeden Pull Request auf eine einzelne Änderung fokussieren und gegen
mainmitgit rebaserebasen. - Funktions- oder Integrationstests sowie Dokumentation hinzufügen.
- Die Arbeit zu einem beschreibenden Commit zusammenfassen und mit DCO signieren:
git commit --signoff --message "This is the commit message". - Für CLI-Befehle
./hack/generate-cli-docs.shausführen; für Änderungen an der API-Spezifikation./hack/swagger.sh. - Yarn für Node-Abhängigkeiten verwenden und
golangci-lint runausführen.
Der historische Leitfaden akzeptierte Pull Requests im Entwurfsstatus und besagte, dass Merges nach main ein Release auslösen würden. Der aktuelle Hinweis auf keine zukünftigen Releases macht diese Erwartung für das ursprüngliche Repository hinfällig.
Kurzanleitung zur Nutzung
Installation und erster Start
Für eine neue Integration dokumentiert das historische README die SDKs:
pip install daytona
npm install @daytona/sdk
gem install daytona
go get github.com/daytonaio/daytona/libs/sdk-go
Unter Linux installiert die aktuelle Dokumentation die amd64-CLI so nach /usr/local/bin; der Befehl überschreibt eine vorhandene CLI:
sudo curl -fL https://github.com/daytona/clients/releases/latest/download/daytona-linux-amd64 -o /usr/local/bin/daytona && sudo chmod +x /usr/local/bin/daytona
daytona login
daytona create
daytona login öffnet die Authentifizierung im Browser und speichert das Token in config.json innerhalb des aktiven Profils. Unter Linux ist das Standardverzeichnis ~/.config/daytona; DAYTONA_CONFIG_DIR erlaubt es, dies zu ändern. Ein API-Schlüssel kann auch über das Dashboard erstellt und dem SDK übergeben werden.
Übliche Arbeitsabläufe
- Eine isolierte Prüfung aus Python ausführen:
from daytona import Daytona, DaytonaConfig
config = DaytonaConfig(api_key="YOUR_API_KEY")
daytona = Daytona(config)
sandbox = daytona.create()
response = sandbox.process.code_run('print("Hello World!")')
print(response.result)- Dasselbe aus TypeScript tun:
import { Daytona } from "@daytona/sdk";
const daytona = new Daytona({ apiKey: "YOUR_API_KEY" });
const sandbox = await daytona.create();
const response = await sandbox.process.codeRun('print("Hello World!")');
console.log(response.result);-
Eine Sandbox über eine HTTP-Integration erstellen: einen
POSTanhttps://app.daytona.io/api/sandboxsenden, mit den HeadernAuthorization: Bearer YOUR_API_KEYundContent-Type: application/jsonsowie einem{}-Body. Die Antwort repräsentiert die neu erstellte Sandbox. -
Eine CLI-Sitzung einschränken: bei der Erstellung
--target euoder--target us,--network-block-alloder--network-allow-listsowie--volume VOLUME_ID_OR_NAME:MOUNT_PATHverwenden, wenn Region, Netzwerk-Egress oder eingehängter Speicher kontrolliert werden müssen.
Wesentliche Konfiguration
DAYTONA_API_KEY: erforderlicher Schlüssel für die API-Authentifizierung.DAYTONA_API_URL: API-URL; der dokumentierte Standardwert isthttps://app.daytona.io/api.DAYTONA_TARGET: Zielregion,usodereu.DAYTONA_CONFIG_DIR: ändert das Konfigurationsverzeichnis der CLI, das unter Linux standardmäßig~/.config/daytonaist..env-Datei: dritte Prioritätsstufe, nach expliziten Parametern und Umgebungsvariablen; nützlich, um einen Schlüssel nicht im Programm selbst zu hinterlegen.
Häufige Fallstricke und Lösungen
- Privilegierter Installer und Pipe-zu-Bash-Download: HN-Nutzer kritisierten das ältere Installationsmuster mit
sudound weitergeleitetem Download. Die oben gezeigte aktuelle Dokumentation lädt die Binärdatei explizit herunter, schreibt aber weiterhin nach/usr/local/bin; die Binärdatei prüfen und ein nicht-privilegiertes Verzeichnis verwenden, falls die lokale Richtlinie dies verlangt. - Das Repository wird nicht mehr aktualisiert: keine neue Integration in der Annahme aufbauen, dass
v0.190.0Korrekturen erhält. Die aktuelle Dokumentation und Clients vondaytonaverwenden und die Kompatibilität mit der genutzten API-Version prüfen. - Unerwartete automatische Löschung:
--auto-delete 0löscht die Sandbox sofort nach dem Stoppen. Zum Deaktivieren einen negativen Wert verwenden;--auto-stop 0deaktiviert das automatische Stoppen. - Git-Klonen mit privater CA: seit
v0.185.0validiert das Klonen TLS standardmäßig. Für einen Host mit selbstsigniertem Zertifikat ist der dokumentierte Weginsecure_skip_tls=truein der Anfrage; nur nach Abwägung des Risikos verwenden. - JWT-Authentifizierung: Anfragen mit JWT benötigen
X-Daytona-Organization-ID, und das JWT ist kurzlebig. Für einfache Fälle einen API-Schlüssel oderdaytona loginverwenden.
Integrationen und Migration
Die gefundenen offiziellen Integrationen verbinden Daytona mit Google ADK, LangChain-Datenanalyse, n8n, OpenCode und Pi. Die Organisation pflegt außerdem Clients und MCP in daytona/clients. Im npm-Register sind @langchain/daytona und @mastra/daytona Adapter, die von LangChain beziehungsweise Mastra veröffentlicht werden.
Für die Migration vom historischen JavaScript hat die letzte öffentliche Linie @daytonaio/sdk bereits als veraltet markiert; stattdessen @daytona/sdk installieren. Für Schlüssel, die Snapshots oder deklarative Images aus lokalem Kontext veröffentlichen, verlangt v0.187.0 den Scope write:snapshots oder write:sandboxes. Personen, die Enumerationen des generierten Python-Clients importierten, sollten die Änderungen von v0.184.0 prüfen; der Release-Hinweis besagt, dass SDK-Nutzer nicht betroffen sind.
Wie die Community reagierte
Die gefundene Resonanz verbindet Interesse an der Entwicklererfahrung mit Einwänden zu Sicherheit und Dokumentation:
- Bei Hacker News 39616709 erhielt der offene Launch im März 2024 73 Punkte und 24 Kommentare.
rogvodargefand die Idee gut, wünschte sich aber, die Dokumentation würde den Unterschied zu Nix, Konfigurationsdateien und Ansible besser erklären, dazu Demos.20after4teilte mit, das README mache nicht ausreichend klar, wie die Umgebung erstellt werde.bitwizeempfand die Erfahrung als einfacher als DevPod, kritisierte jedoch densudo-Installer und den Pipe-zu-Bash-Download und beschrieb später SSH- und Vollbild-Terminal-Fehler. Contributormetcalfcerkannte die Kritik am Installer an und verlinkte einen nachfolgenden Pull Request. - Bei Hacker News 48509317, zum Wechsel zu geschlossenem Code, gab es 7 Punkte und 3 Kommentare.
kgwxdsagte, die Ankündigung sei ein Grund, das Produkt nicht zu nutzen;hnthrow10282910vertrat die Ansicht, Sicherheit durch Verschleierung sei nicht die Antwort. Das sind Einwände dieser Nutzer, keine unabhängige Prüfung der Sicherheit von Daytona. - The New Stack bezeichnete den Bereich als wettbewerbsintensiv und stellte infrage, ob ein neues Akronym für die Entwicklungsumgebung dem Verständnis des Produkts diene. TechCrunch ordnete es als Enterprise-Alternative zu Codespaces ein. Die Rezension von Pixeljets vom Juli 2025 empfahl Daytona für eine vollständige Plattform mit Team-Support und bevorzugte Microsandbox, wenn maximale Isolation Priorität hatte; das ist eine redaktionelle Einschätzung von vor der Code-Änderung 2026.
Von Reddit wurden keine überprüfbaren Beiträge gewonnen: Die Suchen lieferten Reddits JavaScript-Prüfung. X verlangte eine Authentifizierung, und Product Hunt lieferte eine Cloudflare-Prüfung, sodass keine Stimmen, Kommentare oder ein Konsens dieser Plattformen zugeschrieben werden. Eine offizielle Ankündigung von Ivan Burazin erscheint verlinkt von HN 39618079, mit 9 Punkten und 0 Kommentaren auf HN; das belegt Verbreitung, nicht Resonanz auf X.
Daytona im Vergleich zu anderen Ansätzen
| Ansatz | Nachweisbare Überschneidung | Nachweisbarer Unterschied |
|---|---|---|
| GitHub Codespaces | Beide Presse-Quellen ordnen es als Referenzpunkt für entfernte Entwicklungsumgebungen ein. | Die Quelle von The New Stack beschreibt Daytonas ursprünglichen Ansatz als selbst gehostet und firewall-freundlich; ein Leistungsvergleich wird hier nicht abgeleitet. |
| E2B | Seine offizielle Dokumentation bietet Sandbox-Lebenszyklus, Terminal, Git, Snapshots, Persistenz, ein SDK und Anwendungsfälle für KI-Agenten. | Es handelt sich um getrennte Plattformen; die gefundenen Quellen liefern keinen gemeinsamen Benchmark. |
| Vercel Sandbox | Dokumentiert isolierte Ausführung von nicht vertrauenswürdigem oder KI-generiertem Code, ein SDK, CLI, Snapshots und Persistenz. | Vercel dokumentiert Isolation über Firecracker-MicroVMs; Daytonas Modell wird nicht als gleichwertig behauptet. |
| Cloudflare Sandbox SDK | Zielt auf isolierte Ausführung, Prozesse, Dateien und Dienste für Agenten. | Der Vergleich beschränkt sich auf die funktionale Kategorie; es wurde kein unabhängiger Test zu Kosten, Latenz oder Sicherheit gefunden. |
| Modal Sandboxes | Erstellt Laufzeit-Container für beliebigen, nicht vertrauenswürdigen oder modellgenerierten Code. | Modals offizielle Dokumentation spricht von Containern; sie erlaubt keine Aussage zu einer Überlegenheit gegenüber Daytona. |
Anwendungsfälle und wem dieses Repository helfen kann
- Teams, die Agenten bauen, die Code schreiben oder testen, können pro Aufgabe eine Sandbox erstellen und das Ergebnis über die SDKs ausführen, statt es direkt im Prozess des Agenten zu tun.
- Entwickler von Automatisierungs-Workflows können Sandboxes mit Google ADK, LangChain, n8n, OpenCode oder Pi verbinden, gemäß den gefundenen offiziellen Integrationen.
- Interne Plattformen mit betrieblichen Kontrollanforderungen können Region, Netzwerkgrenzen, Volume-Mounts und Stopp- oder Löschrichtlinien über CLI und Konfiguration anwenden.
- Maintainer eines Forks des historischen Open-Source-Codes verfügen über einen konkreten Leitfaden für Rebase, DCO, Tests, CLI-Dokumentationsgenerierung und Client-Generierung. Sie sollten nicht davon ausgehen, dass diese Pull Requests im privaten Kernprodukt akzeptiert werden.
Ressourcen
- Historisches Repository: https://github.com/daytonaio/daytona
- Aktuelle Dokumentation: https://www.daytona.io/docs/
- Offizielle SDK, CLI und MCP: https://github.com/daytona/clients
- Offizielle Integrationen: https://github.com/daytona/integrations
- API- und Schlüssel-Leitfaden: https://www.daytona.io/docs/api-keys
- CLI-Referenz: https://www.daytona.io/docs/tools/cli
- Releases: https://github.com/daytonaio/daytona/releases
- Diskussionen: https://news.ycombinator.com/item?id=39616709, https://news.ycombinator.com/item?id=48509317
- Rezensionen: https://thenewstack.io/codeanywhere-founders-take-on-github-codespaces-with-daytona/, https://techcrunch.com/2023/11/06/daytona-wants-to-be-an-enterprise-grade-github-codespaces/, https://pixeljets.com/blog/ai-sandboxes-daytona-vs-microsandbox/
- Videos: https://www.youtube.com/watch?v=RNf_vfgc91c, https://www.youtube.com/watch?v=06aAGmZc4yI, https://www.youtube.com/watch?v=Ix2X-sjVXjw
- npm-Register: https://www.npmjs.com/package/@daytona/sdk
- PyPI-Register: https://pypi.org/project/daytona/
Hinweis: Dieser Artikel kombiniert Daytonas README und Leitfäden, Release-Notes, die GitHub-API, Integrationsdokumentation und Community-Quellen, abgerufen am 8. August 2026. Zahlen ändern sich mit der Zeit.
Kommentare