

Shannon: ein autonomer Pentester, der Exploit-Beweise verlangt
KeygraphHQ/shannon · 48.369★ · 5.541 forks
Alles Wissenswerte zu KeygraphHQ/shannon: ein Kommandozeilen-Agent, der Webanwendungen und ihre APIs auf Schwachstellen prüft, mit Code-Analyse und echter Ausnutzung in autorisierten Umgebungen.
Was Shannon ist
Shannon Open Source ist Keygraphs autonomer Pentester für Webanwendungen und deren APIs. Er läuft lokal, erhält die URL und das Repository des Ziels, analysiert den Quellcode, um Angriffspfade zu konstruieren, und testet diese Hypothesen an der laufenden Anwendung. Der Abschlussbericht enthält nur Befunde, für die der Agent einen funktionierenden Proof of Concept erhalten hat; er beansprucht nicht, eine menschliche Überprüfung zu ersetzen.
Das Repository deckt vor allem Injection, XSS, SSRF, gebrochene Authentifizierung und gebrochene Autorisierung ab. Die kommerzielle Ausgabe von Keygraph nutzt Shannon als Test-Engine innerhalb einer umfassenderen Plattform, die statische Analyse, bereichsbezogene SCA, Befundmanagement, Behebung und Verifikation hinzufügt; diese zusätzlichen Fähigkeiten sollten nicht der Open-Source-CLI zugeschrieben werden.
Der Ursprung: die Lücke zwischen Releases und Tests schließen
GitHub datiert die Erstellung des Repositorys auf den 27. September 2025. Keygraph identifiziert sich im README und auf seiner Website als das Unternehmen hinter Shannon; es wurde kein offizieller Eintrag gefunden, der die Urheber namentlich benennt, weshalb keine individuelle Autorschaft zugeschrieben wird.
Die offizielle Begründung ist eine Kadenz-Spannung: Teams können mit Programmierassistenten kontinuierlich Code veröffentlichen, während ein konventioneller Pentest deutlich seltener stattfindet. Shannon versucht, eine bedarfsgesteuerte Prüfung anzubieten, möglicherweise bei jedem Build oder Release, statt auf ein jährliches Audit zu warten. Die offizielle Seite stellt es als White-Box-Pentester dar: Er benötigt den Code und eine laufende Anwendung.
Das offizielle Konto @KeygraphHQ veröffentlichte am 7. Februar 2026 auf X die Ankündigung des Early Access zu Shannon Pro, der Plattformversion. Am 31. Juli kündigte es Shannon 2.0 an und erklärte, die Engine sei so umgebaut worden, dass sie mit jedem führenden Modell über ein Open-Source-Harness funktioniere. Das sind Mitteilungen des Anbieters, keine unabhängigen Rezensionen.
Philosophie und Prinzipien
- Beweis vor Hypothese: Der Ablauf versucht, eine Schwachstelle auszunutzen, bevor sie in den Bericht aufgenommen wird.
- Code-geleitete White-Box: Die Repository-Analyse dient dazu, Aufklärung und dynamische Angriffe zu steuern, nicht dazu, eine statische Liste von Warnungen zu erzeugen.
- Automatisierung mit operativen Grenzen: Regeln des Einsatzes, zu vermeidende Pfade und vorrangige Bereiche werden in der Konfiguration festgelegt.
- Testsicherheit, keine passive Sicherheit: Das Projekt selbst warnt, dass Agenten Benutzer anlegen, Daten ändern, ausgehende Anfragen senden und Exploit-Artefakte hinterlassen können. Es verlangt eine schriftliche Genehmigung und empfiehlt lokale, Staging- oder Wegwerfumgebungen — keine Produktion.
- Menschliches Urteil am Ende: Obwohl durch Ausnutzung validiert, räumt das README ein, dass modellgenerierte Details schwach oder fehlerhaft sein können.
Wie es funktioniert
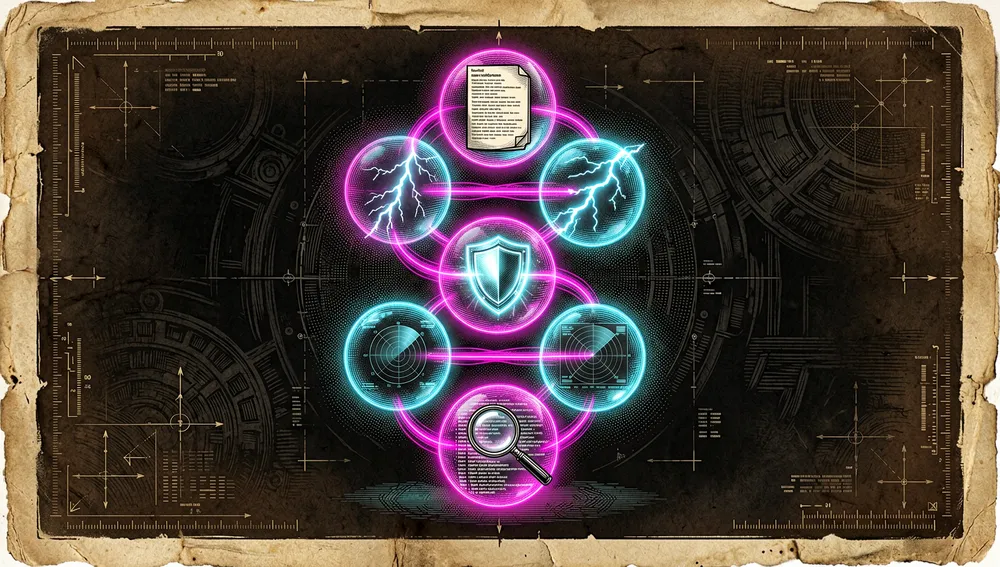
Der Multi-Agenten-Ablauf hat fünf dokumentierte Phasen:
- Voraufklärung: Untersucht den Code, um Technologien, Einstiegspunkte, Datenflüsse und Angriffsflächen zu identifizieren.
- Aufklärung: Erkundet die laufende Anwendung und korreliert ihr Verhalten mit dem Kontext des Codes.
- Spezialisierte Analyse: Führt Agenten für Injection, XSS, SSRF, Authentifizierung und Autorisierung aus.
- Ausnutzung: Versucht echte Proofs of Concept und verwirft Hypothesen, die sich nicht nachweisen lassen.
- Berichterstellung: Fasst Beweise und Empfehlungen in einem abschließenden Markdown-Dokument zusammen.
Das Repository wird schreibgeschützt in einem kurzlebigen Docker-Container eingebunden. Im empfohlenen Modus lädt die CLI das Worker-Image herunter, startet die lokale Infrastruktur und schreibt den Zustand in einen Arbeitsbereich. Sie kann eine unterbrochene Analyse fortsetzen, weil sie Checkpoints pro Agent aufbewahrt.
Offizieller und semi-offizieller Status
Shannon ist kein akzeptiertes Add-on in einem Marktplatz eines Modellanbieters, noch ein formaler Standard. Sein verifizierbarer offizieller Status ist ein anderer: Keygraph pflegt das Repository, die CLI, die Dokumentation, Discord und die Community-Sprechstunden, und vermarktet eine Plattform, die eine erweiterte Version von Shannon als Pentest-Engine nutzt.
In der Praxis ist das Repository die offene, selbstgehostete Ausgabe des Keygraph-Produkts unter AGPL-3.0. Diese Beziehung ist offiziell, entspricht aber keiner Zertifizierung durch Anthropic, OpenAI, xAI, AWS oder GitHub. Das README nennt Kompatibilität der Zugangsdaten mit Anthropic, OpenAI, xAI und AWS Bedrock; es warnt auch, dass sich der offizielle Support des Projekts auf Claude-Modelle konzentriert und Alternativen unvollständig oder instabil sein können.
Das Ökosystem
Repositories des Anbieters
Die Abfrage der Organisation bei GitHub ergab folgende verwandte öffentliche Repositories:
KeygraphHQ/xbow-validation-benchmarks: 37 Sterne und 8 Forks. Aufgrund des Namens und der Organisationszugehörigkeit handelt es sich vermutlich um Validierungsmaterial im Zusammenhang mit dem XBOW-Referenzbenchmark; ohne weitere gefundene Dokumentation wird keine zusätzliche Integration unterstellt.KeygraphHQ/validation-benchmarks: 2 Sterne und 1 Fork; hatte in der abgefragten API keine Beschreibung.KeygraphHQ/juice-shop: 12 Sterne und 4 Forks, ein Fork von OWASP Juice Shop, den das README als Ziel für Beispielberichte nutzt.KeygraphHQ/hipaa-baa-tax: 6 Sterne und 2 Forks; seine Beschreibung lautet „HIPAA (BAA) Tax”, ohne gefundenen expliziten technischen Bezug zu Shannon.
Die Keygraph-Plattform ist der wichtigste kommerzielle Begleiter, kein weiteres Repository: Sie fügt kontinuierliches Pentesting, Code-Analyse, Management und einen Behebungszyklus um die offene Engine herum hinzu.
Forks und Community-Erweiterungen
Die Forks-API zeigt starke Wiederverwendung, aber die meisten behalten die ursprüngliche Beschreibung bei und belegen keinen Port. Die gefundenen Ableger mit eigener Positionierung waren:
Steake/shannon-uncontained: 58 Sterne und 8 Forks. Beschrieben als Docker-freier Fork mit Black-Box-Priorität, mit agentischer Aufklärung, Analyse und Synthese; es ist eine explizite Variante, kein Spiegel.baianquanzu/shannon: 19 Sterne und 3 Forks. Präsentiert sich als „Shannon Lite”; die API lieferte keine unabhängige Dokumentation, um seine Unterschiede genauer zu bestimmen.ClaraOswald076/shannon-with-deepseek: 3 Sterne und 1 Fork. Erklärt Kompatibilität mit der DeepSeek-API.DoroninDobroCorp/shannon_copilot: 2 Sterne. Erklärt eine Nutzung mit Copilot ohne API-Schlüssel; dies wird als Behauptung des Forks vermerkt, nicht als von Keygraph bestätigte Kompatibilität.
Es wurde weder eine nicht-englische Übersetzung mit verifizierbarer Dokumentation noch ein Community-Port mit offiziellem Support gefunden. Die obigen Zahlen sind die von GitHub am 6. August 2026 zurückgegebenen; sie bescheinigen weder Qualität noch Sicherheit noch Pflege.
Repo-Zahlen
Messung: 6. August 2026, GitHub-API.
| Kennzahl | Wert |
|---|---|
| Sterne | 46.469 |
| Forks | 5.364 |
| Echte Abonnenten | 223 |
| Commits | 272 |
| Von der API gemeldete offene Issues | 33 |
| Hauptsprache | TypeScript |
| Lizenz | AGPL-3.0 |
| Erstellung | 27. September 2025 |
| Letztes Release | v2.2.0, 4. August 2026 |
Die Gesamtzahl von 272 Commits stammt von der letzten Seite, die der Paginierungs-Header der API angibt. Die wichtigsten zurückgegebenen Mitwirkenden waren ajmallesh (123 Beiträge), ezl-keygraph (75), keygraphVarun (35) und george-keygraph (26).
GitHub gibt auch watchers_count gleich der Sternezahl zurück; deshalb wird subscribers_count separat als echte Abonnentenzahl gemeldet. Das Feld open_issues_count kann offene Pull Requests einschließen, entspricht also nicht notwendigerweise ausschließlich Issues. Die API meldete updated_at mit dem 6. August 2026, was mit dem Messdatum übereinstimmt; die letzte in dieser Antwort verfügbare Code-Aktualisierung war der 4. August.
Das Release v2.2.0 korrigiert die Schweregrad-Protokollierung im Analysemodus und Instruktionsersetzungen. v2.1.0 fügte Unterstützung für mehrere Anbieter, SARIF-Ausgabe und Korrekturen des Ausnutzungsmodus hinzu. v2.0.0 migrierte das Agenten-Harness von Claude Agent SDK zu pi und entfernte Vertex AI als Anbieter; laut den Release Notes sollten Vertex-Nutzer zu Anthropic, AWS Bedrock oder einem Anthropic-kompatiblen Endpunkt wechseln.
Wie man beiträgt
Das README erklärt ausdrücklich, dass Keygraph derzeit keine externen Code-Beiträge annimmt. Es lädt jedoch dazu ein, Issues für Fehler und Discussions für Funktionswünsche zu eröffnen. Es gibt daher keinen dokumentierten Fork-Branch-Pull-Request-Ablauf, der als offizieller Beitragsweg präsentiert werden kann.
Für die lokale Entwicklung dokumentiert die Anleitung git clone, pnpm install und pnpm build, zusätzlich zum Neuaufbau des Images mit ./shannon build --no-cache. Das ermöglicht lokale Tests und Änderungen, garantiert aber nicht, dass der Anbieter sie übernimmt.
Kurzanleitung zur Nutzung
Installation und erster Start
Verwenden Sie Docker, Node.js 18 oder höher und Zugangsdaten eines KI-Anbieters. Vor der ersten Analyse verlangt das README, mit dem Anbieter die für legitime Cybersicherheitsarbeit geltenden Schutzmaßnahmen zu klären. Testen Sie nur eigene Systeme oder solche mit schriftlicher Genehmigung, und nutzen Sie keine Produktionsumgebung.
npx @keygraph/shannon setup
npx @keygraph/shannon start -u https://your-app.com -r /path/to/your-repo
Der setup-Assistent speichert die npx-Konfiguration, und die erste Analyse lädt den Docker-Worker herunter, bindet das Repository schreibgeschützt ein und erstellt einen lokalen Arbeitsbereich. Eine vollständige Analyse dauert in der Regel etwa ein bis anderthalb Stunden, wobei die API-Kosten vom Modell, der Anwendung und der Nebenläufigkeit abhängen.
Zum Kompilieren aus dem Quellcode:
git clone https://github.com/KeygraphHQ/shannon.git
cd shannon
cp .env.example .env
pnpm install
pnpm build
./shannon start -u https://your-app.com -r /path/to/your-repo
Gängige Arbeitsabläufe
- Grundlegende autorisierte Analyse:
npx @keygraph/shannon start -u https://example.com -r /path/to/repoerstellt einen Arbeitsbereich und legtSecurity-Assessment-Report.mdin dessen Wurzelverzeichnis ab. - Anwendung mit Login oder expliziten Grenzen: Kopieren Sie
configs/example-config.yamlnach./my-app-config.yaml, beschreiben Sie Authentifizierung und Regeln, und führen Sienpx @keygraph/shannon start -u https://example.com -r /path/to/repo -c ./my-app-config.yamlaus. - Einen identifizierbaren Lauf aufbewahren und fortsetzen: Verwenden Sie
-w q1-audit; zum Fortsetzen wiederholen Sie URL, Repository und denselben Namen:npx @keygraph/shannon start -u https://example.com -r /path/to/repo -w q1-audit. - Überwachen und exportieren:
npx @keygraph/shannon logs <workspace>,npx @keygraph/shannon statusundnpx @keygraph/shannon start -u https://example.com -r /path/to/repo -o ./my-reports. Die Temporal-Oberfläche befindet sich laut Anleitung unterhttp://localhost:8233.
Wesentliche Konfiguration
~/.shannon/config.toml: Zugangsdaten und Optionen, die vonnpx @keygraph/shannon setuperstellt werden; Umgebungsvariablen haben Vorrang..env: eine Alternative für Zugangsdaten bei einem Build aus dem Quellcode; sie kann mindestensANTHROPIC_API_KEYenthalten.my-app-config.yaml: eine zielspezifische Datei fürauthentication,login_flow-Schritte,rules, Schwachstellenklassen und Berichtsfilter.report.sarif: optionale Ausgabe, aktiviert mitexploit: "true"undreport: { sarif: "true" }; erscheint neben dem Markdown-Bericht und dient SARIF-Konsumenten, einschließlich GitHub Code Scanning.~/.shannon/workspaces/imnpx-Modus oder./workspaces/bei einem Build aus dem Quellcode: Verzeichnisse mit Zustand, Berichten, Protokollen, gerenderten Anweisungen undsession.json.
Häufige Fallstricke und Lösungen
- Unerwartete Kosten: Die Diskussion #72 hält fest, dass
olsenbudanurallein bei der Voraufklärung 30 Dollar ausgab, obwohl er anmerkte, dass er Fehler fand, die er beheben wollte. Die Diskussion #74 zeigt, dasscarterjohndixonin rund zwei Stunden 20 Dollar verbrauchte. Das sind individuelle Erfahrungen, kein garantierter Tarif; die dokumentierte Abhilfe besteht darin, für eine Staging-Umgebung zu budgetieren und Anbieter und Modell bewusst zu wählen. - Unterbrochener Lauf: Ändern Sie beim Fortsetzen nicht die URL; Shannon weist eine andere URL zurück, um eine Vermischung von Zielen zu vermeiden. Verwenden Sie denselben
-w <Name>und prüfen Sienpx @keygraph/shannon workspaces. - Bericht scheinbar fehlend: Der Abschlussbericht befindet sich im Wurzelverzeichnis des Arbeitsbereichs als
Security-Assessment-Report.md; Protokolle, Zwischenergebnisse undsession.jsonliegen innerhalb von.shannon/. - Das Modell verweigert während einer Ausnutzung: Der Pull Request #387 dokumentiert, dass eine Ablehnung aus Inhaltsrichtlinien einen kompletten Lauf abbrechen und den Bericht auslassen konnte. Dieser Pull Request wurde geschlossen und beschreibt eine Korrektur, um Analysen zu bewahren und mit anderen Pipelines fortzufahren; es lohnt sich dennoch, Version und Protokolle zu prüfen, bevor die Analyse wiederholt wird.
- Claude Code OAuth nach Version 2: Das README nennt
shannon-v1undnpx @keygraph/shannonals den historischen Weg für ein OAuth-Token; v2 wechselte das Harness. Verwenden Sie keine Vertex-AI-Variablen, die mit@1.9.0 setup v2.0.0entfernt wurden.
Integrationen und Migration
Die SARIF-Ausgabe ermöglicht das Laden von Ergebnissen in GitHub Code Scanning oder einen anderen SARIF-Konsumenten. Für Netzwerke und lokale Anwendungen deckt die Plattformdokumentation Docker, Windows/WSL2, Linux, macOS und benutzerdefinierte Hostnamen ab; das Repository stellt keine Editor-Integration als Voraussetzung dar.
Die explizit dokumentierte Migration betrifft v2 für alle, die Google Vertex AI verwendet haben: Wechsel zu Anthropic, AWS Bedrock oder einem Anthropic-kompatiblen Endpunkt. Um mit einem Claude-Code-Abonnement statt mit API-Guthaben zu arbeiten, verweist das README auf den Branch shannon-v1, das mit claude setup-token erstellte Token und Version 1.9.0; das ist ein veralteter Weg, kein Versprechen der v2-Kompatibilität.
Wie die Community es aufnahm
Die auf Hacker News gefundene externe Resonanz war kurz und mit geringer Beteiligung, weshalb sie keinen Konsens belegt:
- Thread 46915303, eingereicht von
charlieirisham 6. Februar 2026: 4 Punkte und 0 Kommentare. Verlinkt direkt auf das Repository; belegt Reichweite, keine externe Meinung. - Thread 46926419, eingereicht von
hendleram 7. Februar: 3 Punkte und 2 Kommentare. Sein Titel verglich die Idee mit Claude Code, angewendet auf Pentesting; die Suche fand keinen ausreichend spezifischen Kommentartext, um Lob oder Kritik zuzuordnen. - Thread 46936352, eingereicht von
koqoo: 3 Punkte und 0 Kommentare. Ist ein direkter Link, keine Rezension. - Thread 46944416, eingereicht von
wslh: 1 Punkt und 0 Kommentare. Belegt ebenfalls nur Entdeckung, keine qualitative Resonanz.
GitHub liefert konkretere und gemischte Signale. In Diskussion #72 schätzte olsenbudanur, dass die Analyse einige ausstehende Fehler aufdeckte, beanstandete aber die Kosten. In #74 forderte carterjohndixon eine klarere Warnung zu Ausgaben und zum Fortsetzen nach Verbrauch von Guthaben. In Diskussion #78 lobte PopoviciGabriel den klaren Zweck, die Trennung zwischen Konfiguration, Anweisungen und Logik sowie die Dokumentation, schlug aber bessere architektonische Grenzen und Fehlertests vor. Das sind Meinungen identifizierter GitHub-Nutzer, keine kontrollierten Bewertungen.
Es wurden Suchen auf Reddit, Product Hunt und YouTube versucht. Reddit lieferte im verfügbaren Zugriff keine dem Projekt zuordenbaren Suchergebnisse; Product Hunt lieferte eine Zugriffssperre; und die YouTube-Abfrage ergab keine verifizierbaren Metadaten für Tutorials oder Demos. Deshalb werden keine Threads, Stimmen oder Ansichtszahlen erfunden.
Shannon im Vergleich zu anderen Vorschlägen
| Vorschlag | Verifizierbare Überschneidung | Verifizierbarer Unterschied |
|---|---|---|
| OWASP Juice Shop | Eine Webanwendung, die zur Überprüfung von Sicherheitsbefunden genutzt wird. | Ist ein absichtlich verwundbares Ziel, kein Pentester und kein Konkurrent. |
| Keygraph-Plattform | Nutzt eine erweiterte Version von Shannon für Penetrationstests. | Fügt kontinuierliche Ausführung, statische Analyse, SCA, Management, Behebung und Enterprise-Deployment hinzu; Shannon Open Source ist eine lokale White-Box-CLI. |
Steake/shannon-uncontained | Ein Fork, der den Zweck des KI-Pentests beibehält. | Erklärt Docker-freie Ausführung und Black-Box-Priorität; ist nicht die offizielle Distribution. |
Es werden keine weiteren Produkte als direkte Konkurrenten dargestellt, ohne dass eine gefundene Quelle einen technischen Vergleich belegt. Die praktische Alternative innerhalb der Dokumentation selbst ist die Nutzung der Keygraph-Plattform, wenn kontinuierliches Management, Enterprise-Integration und ein Behebungszyklus benötigt werden, gegenüber dem Ausführen der CLI für einen bedarfsgesteuerten lokalen Pentest.
Anwendungsfälle und wem dieses Repository helfen kann
- Entwicklungsteams mit einer Staging-Anwendung und Codezugriff können vor einem Release einen White-Box-Pentest beauftragen: Shannon verbindet Repository, URL und Ausnutzung, um reproduzierbare Nachweise für Injection, XSS, SSRF, Authentifizierung oder Autorisierung zu erzeugen.
- Sicherheitsverantwortliche, die ein automatisiertes Audit begrenzen müssen, können
rules_of_engagement, zu vermeidende Pfade, Fokusbereiche, Testzugangsdaten sowie Schweregrad- oder Vertrauensfilter im YAML nutzen, statt eine Analyse ohne festgelegten Umfang zu starten. - Teams, die Sicherheitsergebnisse in die Codeüberprüfung integrieren, können SARIF bei Analysen mit Ausnutzung aktivieren und
report.sarifin GitHub Code Scanning oder einem anderen kompatiblen Tool nutzen; der Markdown-Bericht bleibt als lesbares Ergebnis erhalten. - Betreiber, die kostspielige oder lange Analysen durchführen, können Arbeitsbereiche benennen, Protokolle verfolgen und fortsetzen, ohne bereits abgeschlossene Agenten zu wiederholen, immer für dieselbe URL. Sie müssen die Modellkosten budgetieren, Daten isolieren und jeden Befund prüfen, bevor sie handeln.
Ressourcen
- Repository: https://github.com/KeygraphHQ/shannon
- Dokumentation und Installation: https://github.com/KeygraphHQ/shannon#quick-start
- Konfiguration: https://github.com/KeygraphHQ/shannon/blob/main/docs/configuration.md
- Sicherheit und Grenzen: https://github.com/KeygraphHQ/shannon/blob/main/docs/safety.md
- Arbeitsbereiche und Fortsetzung: https://github.com/KeygraphHQ/shannon/blob/main/docs/workspaces.md
- Plattform und offizielle Präsentation: https://keygraph.io/open-source.html
- Discord und Community-Sprechstunden: https://discord.gg/cmctpMBXwE, https://cal.com/george-flores-keygraph/shannon-community-office-hours
- Offizielle Ankündigungen auf X: https://x.com/KeygraphHQ
- Hacker-News-Threads: https://news.ycombinator.com/item?id=46915303, https://news.ycombinator.com/item?id=46926419, https://news.ycombinator.com/item?id=46936352, https://news.ycombinator.com/item?id=46944416
- GitHub-Konversationen: https://github.com/KeygraphHQ/shannon/discussions/72, https://github.com/KeygraphHQ/shannon/discussions/74, https://github.com/KeygraphHQ/shannon/discussions/78
- npm-Registry: https://www.npmjs.com/package/@keygraph/shannon
Hinweis: Dieser Artikel kombiniert das README, die Dokumentation, die Beiträge, die Diskussionen und die GitHub-API von Shannon sowie zugängliche Hacker-News- und X-Abfragen, durchgeführt am 6. August 2026. Die Zahlen ändern sich mit der Zeit.
Kommentare