

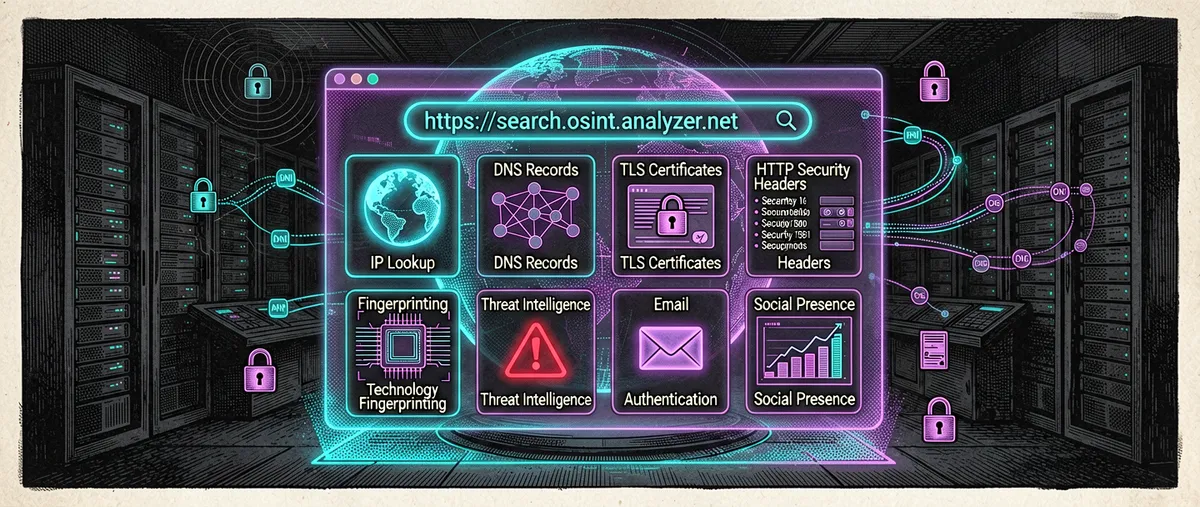
Web-Check: ein einziges Open-Source-Intelligence-Dashboard für jede Website
lissy93/web-check · 34.921★ · 2.866 forks
Alles Wissenswerte über lissy93/web-check: ein selbst hostbares OSINT-Werkzeug, das Dutzende Netzwerk-, Sicherheits- und Technologieprüfungen über eine Domain oder URL in einem einzigen Dashboard bündelt.
Was Web-Check ist
Web-Check ist ein Open-Source-Intelligence-Werkzeug (OSINT), das darauf ausgerichtet ist, jede Website, IP-Adresse, oder Domain zu analysieren: Es deckt potenzielle Angriffsvektoren auf, beschreibt die Serverarchitektur, prüft die Sicherheitskonfiguration, und identifiziert die von der Site genutzten Technologien. Es ist kein tiefer Schwachstellenscanner und kein Penetrationstest-Framework: Es ist ein hochstufiges Aufklärungs-Dashboard, das parallel über dreißig unabhängige Prüfungen ausführt und die Ergebnisse als Karten auf einem Web-Dashboard präsentiert.
Das README beschreibt es mit dem Slogan „Comprehensive, on-demand open source intelligence for any website” und positioniert es als Ausgangspunkt, um eine Site zu „verstehen, optimieren, und absichern”. Anders als vergleichbare kommerzielle Dienste präsentieren das README und die Ankündigungen des Autors es als kostenlos, ohne Registrierung, ohne Werbung, und ohne Datensammlung.
Das Repository wurde am 25. Juni 2023 von Alicia Sykes (lissy93) erstellt, einer Entwicklerin mit Sitz in London, Vereinigtes Königreich. Die stabile Version 1, angekündigt am 20. Mai 2024, wurde als React-App mit einem Lambda-Funktionen-Backend gebaut, deploybar auf Vercel, Netlify, oder jedem Docker-kompatiblen Dienst. Im Jahr 2026 ist das Projekt eine Astro-App (mit React und Svelte), bedient von einem Node.js-Express-Server; die Hauptsprache ist TypeScript und die Lizenz ist MIT.
Ursprung
Das Repository lissy93/web-check wurde am 25. Juni 2023 erstellt, und die erste abrufbare öffentliche Ankündigung auf Hacker News datiert auf den 23. Juli 2023 (Thread 36839603), wo der Autor es als „All-in-One-Werkzeug zum Scannen jeder Website (kostenlos und Open Source, ohne Registrierung, Werbung, oder Datensammlung)” vorstellte.
Die Motivation ist im Launch-Kommentar der Show HN vom 22. Juni 2024 dokumentiert (Thread 40757951, 411 Punkte), wo Alicia Sykes das Problem erklärt, das sie lösen wollte: „Es gibt viele Werkzeuge, um Metadaten und Sicherheitsdaten über eine Website, IP, oder Server zu entdecken. Aber aktuell gibt es nichts, das alles an einem Ort tut, ohne Paywall oder Nutzerregistrierung.”
Dieses Framing — „alles an einem Ort, ohne Registrierung” — ist die zentrale Spannung des Projekts gegenüber Diensten wie urlscan.io, BuiltWith, oder Google Safe Browsing, die jeweils einen Aspekt abdecken und von denen mehrere ein Konto oder einen API-Schlüssel erfordern.
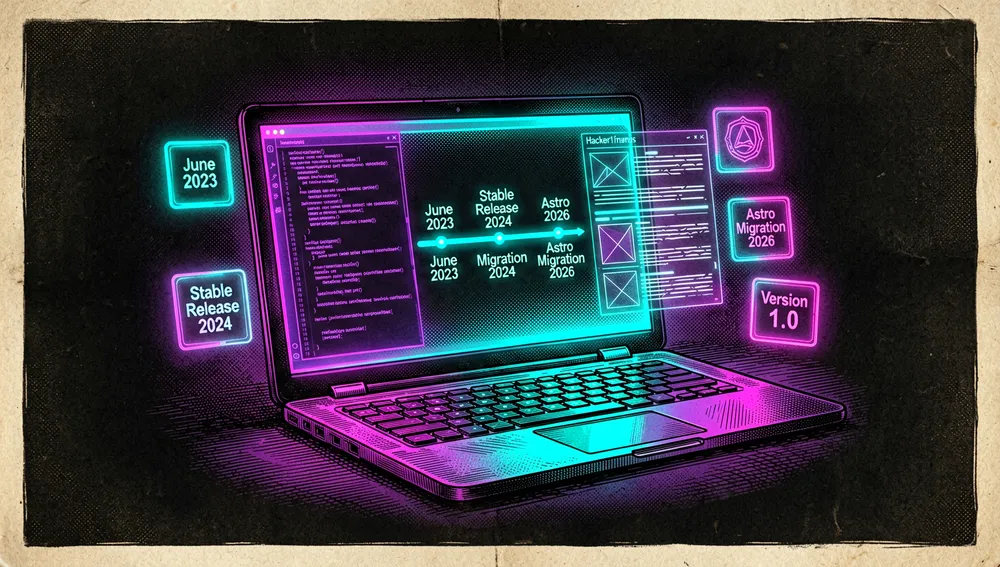
Die aus den GitHub-Releases abgerufene Versionschronologie: v1.0.0 (20. Mai 2024, stabile Version, React + Lambda; die Wartung von V1.x.x wurde zur Organisation xray-web/web-check-free verlagert); v2.1.0 (7. Mai 2026, Migration des Frontends zu Astro „FEAT - Astroify”, neue WAFs bei der Firewall-Erkennung); v2.2.0 (28. Juli 2026, web-check-live zum Client verlagert, neues Advisory-Panel, Subdomain-Suche, informatives OCSP-Stapling, Korrektur der visuellen Kürzung von IPv6-DNS-Einträgen). Die aktuell in package.json deklarierte Version ist 2.2.5.
Philosophie und Prinzipien
Alles an einem Ort, ohne Registrierung oder Paywall. Der Autor sagt das explizit in der Show HN von 2024; das Design geht davon aus, dass der Nutzer kein Konto erstellen möchte, nur um zu wissen, welche Technologien eine Site nutzt oder ob HSTS aktiviert ist.
Standardmäßig selbst hostbar. Alle dokumentierten Bereitstellungswege (Netlify, Vercel, Docker, Render, Quelle) sind kostenlos oder kostengünstig; der Autor gibt an, dass die öffentliche Instanz sie „etwa 25 Dollar im Monat” an Lambda-Funktionen kostet, und bittet um Unterstützung über GitHub Sponsors, um das zu decken.
Jede Prüfung ist unabhängig und verzichtbar. Die Prüfungen leben als eigenständige Module in api/ (eine Datei pro Prüfung); fehlt eine Abhängigkeit (Chromium, traceroute, dig), wird diese Prüfung übersprungen, statt alles zu unterbrechen. Das README dokumentiert dies wörtlich: „Diese Jobs werden einfach übersprungen, wenn diese Pakete nicht vorhanden sind.” Transparenz darüber, was es nicht weiß. Das README widmet jeder Prüfung einen Abschnitt mit Beschreibung, Anwendungsfällen, und Links zu externer Dokumentation (RFC, OWASP, Cloudflare Learning, Mozilla). Vom Nutzer verifizierbare Daten. Viele Quellen sind abfragbare öffentliche Listen (URLHaus, PhishTank, Tranco, security.txt, robots.txt); das Projekt verbirgt nicht, woher jeder Datenpunkt stammt.
Wie es funktioniert
Architektonisch hat Web-Check zwei Hälften: das Web-Dashboard — eine Astro-App (React 19 und Svelte 5, TypeScript) mit einem URL-Suchfeld und einem Kartenraster; jede Karte entspricht einer Prüfung und zeigt ihr Ergebnis oder ihren Status (Erfolg, Fehler, übersprungen) — und die Prüfungs-API — ein Express-Server (Node.js), der im selbst gehosteten Modus jedes api/*.js-Modul als /api/<prüfungsname>-Endpunkt bereitstellt (z. B. get-ip, ssl, dns, headers, trace-route, ports, tech-stack, threats, social-presence…). Optionale *_API_KEY-Schlüssel erweitern oder aktivieren bestimmte Prüfungen.
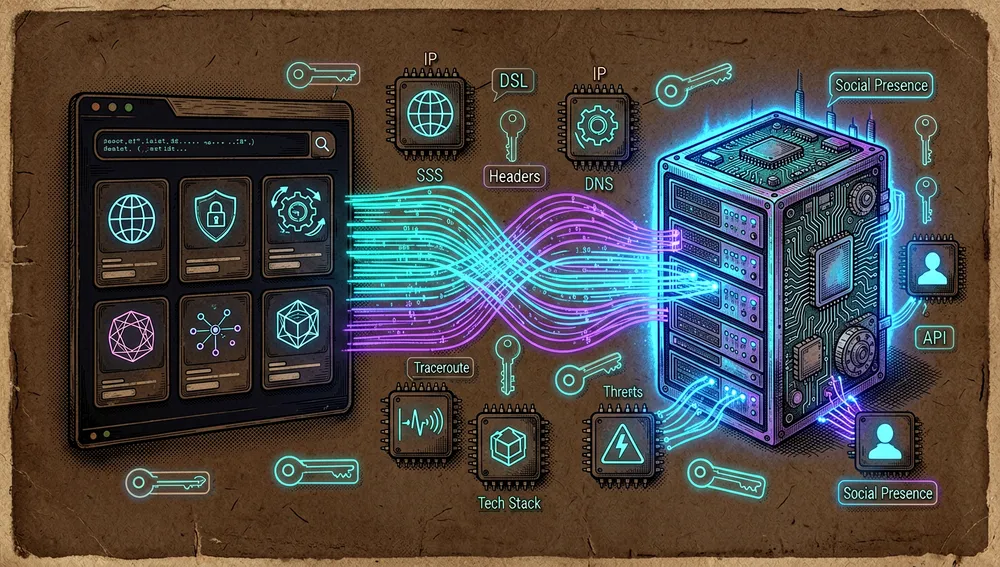
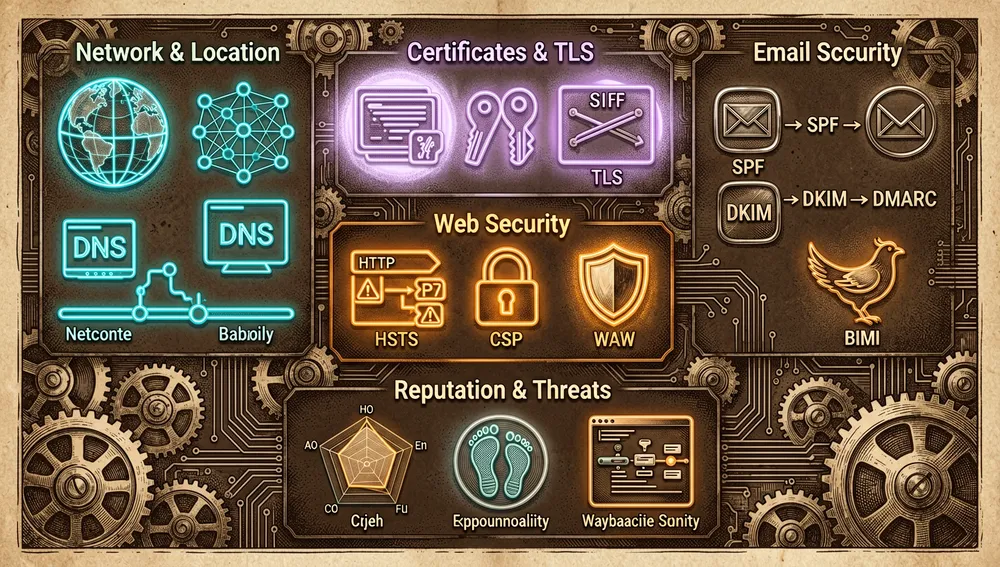
Die implementierten Prüfungen (eine pro Datei in api/) decken fünf Familien ab: Netzwerk und Standort (IP, DNS-Einträge, DNSSEC, DNS-Server, Subdomains, offene Ports, Traceroute, Serverstandort, verbundene Hosts, Weiterleitungskette, Tranco-Ranking); Zertifikate und TLS (SSL-Kette, TLS-Cipher-Suites, TLS-Sicherheitskonfiguration, Handshake-Simulation, OCSP-Stapling); Web-Sicherheit (HTTP-Header, HSTS, CSP, security.txt, robots.txt, WAF-Erkennung, Technologie-Fingerprint über Wappalyzer); E-Mail (SPF, DKIM, DMARC, BIMI, MX-Konfiguration); und Reputation und Kontext (Malware-/Phishing-Listen, Datenschutz-/Kindersicherungs-DNS-Blockierung, CO2-Fußabdruck, Wayback-Machine-Historie, Sitemap, soziale Tags, Cookies, Whois/RDAP, Website-Screenshot).
Der grundlegende Ablauf: eine URL in das Suchfeld eingeben (oder /api/<prüfung>?url=… aufrufen), warten, bis das Panel die Karten füllt, und das Advisory-Panel (eingeführt in v2.2.0) lesen, das umsetzbare Befunde zusammenfasst.
Das Ökosystem
Offizielle Organisation und Versionen
xray-web/web-check-free — 150 Sterne. GitHub-Organisation von Xray/Web-Check; pflegt den Versions-1.x-Zweig („Self-Hosted Edition”). Es ist kein Community-Fork: Es ist das offizielle Repository, in dem V1 bewahrt wird. xray-web/web-check-api — 77 Sterne, eine API-orientierte Variante. Offizieller Codeberg-Spiegel: codeberg.org/alicia/web-check. Offizielle Container-Images: Docker Hub lissy93/web-check und GHCR ghcr.io/lissy93/web-check; das Release 2.2.0 fügt dem Dockerfile Standard-OCI-Labels hinzu.
Begleitende Repositorys des Autors
Der Autor pflegt eine Reihe von Netzwerk-/Sicherheits-/Self-Hosting-Projekten, die oft zusammen mit Web-Check verwendet werden: lissy93/dashy (26.463 Sterne, eine selbst gehostete Startseite mit Widgets und Statusprüfungen), lissy93/personal-security-checklist (22.318 Sterne, eine Checkliste mit über 300 persönlichen Sicherheits-/Datenschutztipps), lissy93/awesome-privacy (9.876 Sterne, eine kuratierte Liste von Datenschutzsoftware und -diensten), lissy93/portainer-templates (2.910 Sterne), lissy93/networking-toolbox (2.669 Sterne, über 100 offline-first-Netzwerkwerkzeuge), lissy93/AdGuardian-Term (1.658 Sterne, ein Traffic-Monitor für AdGuard Home), lissy93/domain-locker (1.515 Sterne, ein Domain-Portfolio-Manager), lissy93/wapalyzer (426 Sterne, ein Fork von Wappalyzer), lissy93/who-dat (309 Sterne, eine Domain-Lookup-API), und lissy93/awesome-osint (69 Sterne, eine kuratierte Liste, die Web-Check enthält).
Forks, Neuimplementierungen und Community-Erweiterungen
mwakidenis/WebCheck-OSINT — 170 Sterne, 34 Forks, erstellt am 14. Dezember 2025, MIT. Kein Git-Fork von lissy93/web-check (die API markiert es als fork: false); es ist eine unabhängige Neuimplementierung/Ableitung, die den Namen und die Idee übernahm. hexsecteam/web-check — 43 Sterne, ein direkter Fork mit demselben Slogan. sethuaung/Web-Check — 8 Sterne, ein früheres, unabhängiges Projekt (August 2022). gksander/raycast-osint-webcheck — eine Raycast-Erweiterung. GiuffreLab/kubernetes-web-check — Kubernetes-Deployment. hamdihacihaliloglu/web-check-rs — eine Rust-Neuimplementierung. 00xCanelo/CVE-2025-32778 — ein PoC für CVE-2025-32778, eine Befehlsinjektions-Schwachstelle in einem OSINT-Web-Check-Werkzeug (3 Sterne). Es ist eine relevante Referenz für jeden Self-Hoster: Die Schwachstelle wird gegen diese Werkzeugfamilie dokumentiert, und es lohnt sich, den Container aktuell zu halten.
Kuratierte Listen
lissy93/awesome-osint (der Autor selbst, 69 Sterne) listet Web-Check: „All-in-one tool for viewing website and server meta data.” awesome-selfhosted/awesome-selfhosted (319.171 Sterne) enthält nicht Web-Check in der am 14. September 2026 geprüften Datei; es enthält jedoch andere Projekte des Autors (Dashy, Domain Locker).
Offizieller/halboffizieller Status
Kein offizieller Anbieter- oder Marktplatzstatus: Web-Check erscheint in keinem offiziellen Plugin-Marktplatz und auch nicht als von einem Anbieter unterstütztes Produkt in den konsultierten Quellen. Es ist ein zu 100 % Open-Source-Projekt (MIT), gepflegt von seiner Autorin, mit Community-Deployment auf Netlify/Vercel/Render/Docker. De facto in seiner Nische: Die öffentliche Instanz web-check.xyz wird als Referenz in r/selfhosted- und r/homelab-Threads zitiert, wenn jemand nach „einer selbst hostbaren App ähnlich wie web-check.xyz” fragt. Präsenz in Referenzlisten: enthalten in lissy93/awesome-osint, nicht enthalten in awesome-selfhosted zum 14. September 2026. Offizielle Multi-Registry-Distribution: Docker Hub + GHCR + ein von der CI des Repos gepflegter Codeberg-Spiegel; Version 1.x wird offiziell bei xray-web/web-check-free bewahrt.
Schnellstart-Anleitung
Installation und erster Start
Voraussetzungen zum Kompilieren aus der Quelle: Node.js v22.12 oder neuer, yarn, und git. Einige Prüfungen erfordern außerdem chromium, traceroute, und dns (dig) in der Umgebung; fehlen diese, werden die entsprechenden Jobs übersprungen statt fehlzuschlagen.
Option 1 — Docker (am schnellsten):
docker run -p 3000:3000 lissy93/web-check
# http://localhost:3000 öffnen
Option 2 — Aus der Quelle:
git clone https://github.com/Lissy93/web-check.git
cd web-check
yarn install
yarn build
yarn start
Option 3 — Ein-Klick-PaaS: Netlify („Deploy to Netlify”), Vercel („Deploy with Vercel”), Render („Deploy to Render”, unter Verwendung des offiziellen Docker-Hub-Images).
Entwicklung: yarn dev startet Backend und Frontend parallel. Qualitätsskripte: yarn lint, yarn typecheck, yarn hold-my-beer (format + lint + typecheck).
Gängige Workflows
- Eine vollständige Site im Panel analysieren: die Instanz öffnen, die URL eingeben, und warten, bis sich die Karten füllen; das Advisory-Panel fasst umsetzbare Befunde zusammen.
- Eine konkrete Prüfung über die API abfragen:
/api/get-ip?url=<domain>und/api/ssl?url=<domain>gegen den selbst gehosteten Server aufrufen. - Den Umfang einer selbst gehosteten Instanz einschränken:
API_ENABLED_CHECKS=get-ip,ssl,dns,headerssetzen, um nur diese Prüfungen auszuführen, oderAPI_DISABLED_CHECKS=trace-route,ports, um die langsameren auszuschließen. - Die Sicherheitskonfiguration der eigenen Site überprüfen: die Domain suchen und die Karten für Sicherheitsheader, HSTS, DNSSEC, SPF/DKIM/DMARC/BIMI, und
security.txtdurchsehen.
Wesentliche Konfiguration
Das README gibt an, dass standardmäßig keine Konfiguration nötig ist. Optionale Variablen: .env (Container für alle Variablen), API_DISABLED_CHECKS (kommagetrennte Liste zu deaktivierender Prüfungen), API_BLOCKED_HOSTS (Hosts, die niemals gescannt werden sollten), CHROME_PATH (Pfad zum Chromium-Executable), GOOGLE_CLOUD_API_KEY (PageSpeed-Insights-Schlüssel), REACT_APP_SHODAN_API_KEY/REACT_APP_WHO_API_KEY (Host- und Whois-Anreicherung).
Warnung des READMEs: Variablen mit dem Präfix REACT_APP_ werden clientseitig genutzt und „sollten mit minimalen Berechtigungen versehen werden, da sie durch Abfangen der Netzwerkanfragen zwischen Browser und Server offengelegt werden können.”
Häufige Fallstricke und Lösungen
- Prüfungen ohne erkennbaren Grund übersprungen — fehlt
chromium,traceroute, oderdig, werden diese Jobs übersprungen.CHROME_PATHsetzen und Abhängigkeiten prüfen. - Qualitätsmetriken schlagen mit 403 fehl trotz Schlüssel — Nutzer
j1elo: der Google-Cloud-Schlüssel war korrekt übergeben, aber die PageSpeed-API war im Projekt nicht aktiviert. - Falsch-positive Ergebnisse bei „Malware & Phishing” — Nutzer
daflip: die Eingabe vonHttps://cnn.com(großgeschriebenes Schema) ließ das Werkzeug Malware erkennen, wo keine war. - Die kostenlose öffentliche Instanz hat weniger Kapazität als Self-Hosting — Nutzer
simple10: die Docker-Version „funktionierte besser zum Testen”, weil die kostenlose Site nicht alle Prüfungen (wie Chromium) aktiviert hat. - Umstrittene DNS-/DNSSEC-/DKIM-Ergebnisse — mehrere Nutzer meldeten DNSSEC als abwesend markiert, obwohl es existierte, oder MX als IPs statt Hosts angezeigt. In v2.2.0 wurde die visuelle Kürzung von IPv6-DNS-Einträgen behoben.
Integrationen und Migration
Der Express-Server exponiert jede Prüfung als REST-Endpunkt unter /api/ mit konfigurierbarem CORS und optionaler Ratenbegrenzung, sodass Web-Check in CI-Pipelines eingebunden werden kann. Der Autor veröffentlicht Portainer-Vorlagen, und GiuffreLab/kubernetes-web-check existiert für Kubernetes. gksander/raycast-osint-webcheck startet einen Web-Check von Raycast aus. Migration von V1 zu V2: Der Hinweis zu v1.0.0 warnt, dass „zukünftige Versionen keine Abwärtskompatibilität garantieren”; V1.x.x wird bei xray-web/web-check-free gepflegt, und V2 ist der aktive Zweig (Astro + Express).
Aktuelle Kennzahlen
Messung: 14. September 2026, öffentliche GitHub-API und Docker Hub.
| Kennzahl | Wert |
|---|---|
| Sterne | 34.802 |
| Forks | 2.850 |
| Abonnenten (echte Watcher) | 181 |
Commits auf master | 700 |
Offene Issues laut open_issues_count | 30 |
| Hauptsprache | TypeScript |
| Lizenz | MIT |
| Erstellt | 25. Juni 2023 |
| Neuestes datiertes Release | v2.2.0, 28. Juli 2026 |
Version in package.json | 2.2.5 |
| Docker-Hub-Image-Pulls | 3.067.780 |
Top-Contributors: lissy93 (575), liss-bot (63), ojusave (7), tnga (4), n0a (3), muni106 (3), ChrisCarini (3). Vorbehalte: open_issues_count schließt auch offene Pull Requests ein; watchers_count spiegelt die Sterne, weshalb subscribers_count (181) separat gemeldet wird; die Zählung von 700 Commits stammt aus dem Paginierungs-Header des Commits-Endpunkts für den Standard-Branch.
Community-Resonanz
Die gesammelten Belege zeigen Begeisterung für die Idee „alles in einem, ohne Registrierung”, aber auch konkrete Kritik an der Genauigkeit mehrerer Prüfungen.
Hacker News — Show HN vom 22. Juni 2024, 40757951: 411 Punkte, 57 Kommentare.
Ahmd72: „Eines der besten Open-Source-Werkzeuge, zumindest für mich, weil ich die Reputation von URLs überprüfen muss und dies sehr hilfreich ist durch die Art, wie alles in Karten organisiert ist… Freue mich auf die API-Version und darauf, sie als VT-[VirusTotal]-Ersatz nutzen zu können.” leobg: „Mir gefällt, wie man scrollen kann, um einen guten Überblick zu bekommen, ohne dass ein einzelner Abschnitt zu lang wird.” thwarted (Kritik): „Es prüft zwei Sites/Domains, für die ich verantwortlich bin, und diese Informationen sind wirklich verwirrend oder schlicht falsch. Die ‘DNS Records’-Karte für MX zeigt nicht die tatsächlichen MX-Eintrag-IP-Adressen.” compootr (Kritik): „‘alles über jede Website’ — es fehlen Subdomains und Zertifikate, ein sehr entscheidender Teil von Untersuchungen.” SahAssar (technische Kritik): DNSSEC als abwesend angezeigt, obwohl Verisigns Analyzer es grün zeigt; das DNS-Eintrags-Panel zeigt den SPF-Eintrag als NS. j1elo (gelöster Stolperstein): die Qualitätsprüfung schlug mit 403 fehl, obwohl der Google-Schlüssel übergeben wurde; die PageSpeed-API war nicht aktiviert. daflip (gemeldeter Bug): bei großgeschriebenem Schema erkannte das Werkzeug Malware, die nicht existierte. fguerraz (harte Kritik): „So kaputt, dass es wahrscheinlich nur ein Werkzeug zum Sammeln von URLs ist.”
Hacker News — zweite Einreichung, 27. Juli 2024, 41088429: 80 Punkte.
paulryanrogers: „Wirkt sehr oberflächlich. Vielleicht ist deshalb der Untertitel open source intelligence? Könnte als erster Schritt nützlich sein, denke ich.” _Rabs_: „Für die Recon-Phase absolut nützlich. Aber ja, größtenteils oberflächliche Details.”
Reddit:
r/selfhosted 1jq94ju (4. April 2025): „Gibt es eine selbst hostbare Open-Source-App ähnlich wie web-check.xyz?” — u/-defron- antwortet: „Du könntest erwägen, web-check.xyz selbst zu hosten.” r/homelab 1je1pii (29. November 2024): u/Don_Sandman nach dem Ausprobieren: „Habe das gerade installiert und HEILIGE MUTTER, ES IST GUT… es macht all das, wofür andere Dienste einen bezahlen lassen oder für eine undokumentierte kostenlose Testversion registrieren lassen.”
Vergleich mit ähnlichen Projekten
| Werkzeug | Verifizierbare Überschneidung | Verifizierbarer Unterschied |
|---|---|---|
| urlscan.io | URL-Scanning und -Analyse mit öffentlichen Ergebnissen; Web-Check fragt URLHaus und andere Bedrohungslisten ab, die urlscan ebenfalls abdeckt. | urlscan ist ein verwalteter API-Dienst; Web-Check ist selbst hostbar und fügt DNS, TLS, Header, E-Mail, CO2-Fußabdruck, Tranco-Ranking usw. hinzu. |
| BuiltWith | Identifikation des Technologie-Stacks einer Site (das README verlinkt BuiltWith als Anreicherungsoption). | BuiltWith ist kommerziell und kostenpflichtig für intensive Nutzung; Web-Check ist kostenlos und nutzt standardmäßig Wappalyzer-Fingerprinting. |
Wappalyzer (und der lissy93/wapalyzer-Fork) | Erkennung von Webtechnologien; Web-Check hängt vom npm-Paket wappalyzer ab. | Wappalyzer ist eine technologiefokussierte Erweiterung; Web-Check integriert es als nur eine von Dutzenden Prüfungen. |
| SSL Labs | TLS-Konfigurationsanalyse; Web-Check verlinkt SSL Labs in seiner Dokumentation. | SSL Labs konzentriert sich nur auf TLS mit Buchstabenbewertung; Web-Check integriert es neben Zertifikaten, DNS, Headern. |
| Google Safe Browsing / VirusTotal | Erkennung bösartiger/Phishing-URLs; Web-Check fragt Safe Browsing unter seinen Bedrohungslisten ab. | Dies sind malware-fokussierte URL-Reputationsdienste; Web-Check nutzt sie als eine Eingabe und fügt Netzwerk-OSINT hinzu. |
mwakidenis/WebCheck-OSINT (170 ★) | Dieselbe „OSINT alles in einem”-Idee; eine unabhängige Ableitung des Konzepts. | Kein Git-Fork; eine im Dezember 2025 erstellte Neuimplementierung, die den Namen und das Ziel übernahm. |
Web-Check sticht hervor, wenn man einen einzigen, kostenlosen, selbst hostbaren Einstiegspunkt für die Aufklärung einer Site möchte, ohne Konten bei einem Dutzend Diensten zu erstellen. Spezialisierte Werkzeuge (SSL Labs, securityheaders.com, urlscan.io, Wappalyzer) bleiben in ihrer jeweiligen Nische tiefer.
Wie man beiträgt
Das README dokumentiert einen einfachen Beitragsprozess: forken des Repositorys, Änderungen vornehmen, add/commit/push, einen Pull Request öffnen; für Anfänger wird ein freeCodeCamp-Leitfaden verlinkt; Verhaltenskodex Contributor Covenant v2.1; Bugs melden durch Eröffnen eines Issues mit Reproduktionsschritten; und Unterstützung über GitHub Sponsors. Es wird kein formaler Integrationstest-Harness dokumentiert; die Qualitätsskripte sind yarn lint, yarn typecheck, und yarn hold-my-beer.
Anwendungsfälle
- Erste Aufklärung (Recon) in Cybersicherheit und Bug Bounty: positioniert als „erster Schritt”, um zu sehen, welche Technologien ein Ziel nutzt, welche Ports es exponiert, ob es DNSSEC/SPF/DKIM/DMARC hat, und welche Wayback-Machine-Historie es gibt.
- Self-Hoster, die Dienste exponieren: die Sicherheit von im eigenen Netzwerk exponierten Diensten überprüfen.
- Website-Betreiber und Entwicklerteams: die Sicherheitskonfiguration der eigenen Site vor dem Start oder nach einer Änderung auditieren.
- OSINT-Forscher und Journalisten: eine Karte des digitalen Fußabdrucks einer Domain über verbundene Hosts, Weiterleitungen, TXT-Einträge, und soziale Präsenz erstellen.
- Analysten für digitales Vertrauen/Anti-Phishing: die Reputation eines Links vor dem Öffnen bewerten, genutzt „als VT-Ersatz” laut einem Community-Kommentar.
- Infrastruktur-Betriebsteams: ein schneller Überblick über Gesundheit und Geografie der Infrastruktur, ohne das Panel zu verlassen.
- Lehrer und Studierende der Sicherheit/Privatsphäre: jede Prüfung verlinkt zu RFC, OWASP, Cloudflare Learning, und Wikipedia.
Ressourcen
- Repository: https://github.com/lissy93/web-check
- Dokumentation / offizielle Seite: https://web-check.xyz — About-Seite: https://web-check.xyz/about
- Live-Demo: https://web-check.as93.net
- Self-Hosting-Leitfaden: https://web-check.xyz/self-hosted-setup
- Verwandte offizielle Repositorys: https://github.com/xray-web/web-check-free (V1) · https://github.com/xray-web/web-check-api
- Codeberg-Spiegel: https://codeberg.org/alicia/web-check
- Container-Images: Docker Hub https://hub.docker.com/r/lissy93/web-check · GHCR
- Unterstützung: https://github.com/sponsors/Lissy93
- Relevante HN-Threads: https://news.ycombinator.com/item?id=40757951 · https://news.ycombinator.com/item?id=41088429
- Reddit-Threads: https://www.reddit.com/r/selfhosted/comments/1jq94ju/ · https://www.reddit.com/r/homelab/comments/1je1pii/
- Autorin: Alicia Sykes — https://aliciasykes.com · X https://x.com/Lissy_Sykes
Hinweis: Dieser Artikel kombiniert das README von lissy93/web-check, die GitHub-Releases, die öffentliche GitHub-API und Docker Hub, die abgerufenen Hacker-News- und Reddit-Threads, und Repository-Suchen, durchgeführt am 14. September 2026. Sternezahlen, Forks, und Pull-Zahlen ändern sich mit der Zeit.
Kommentare