

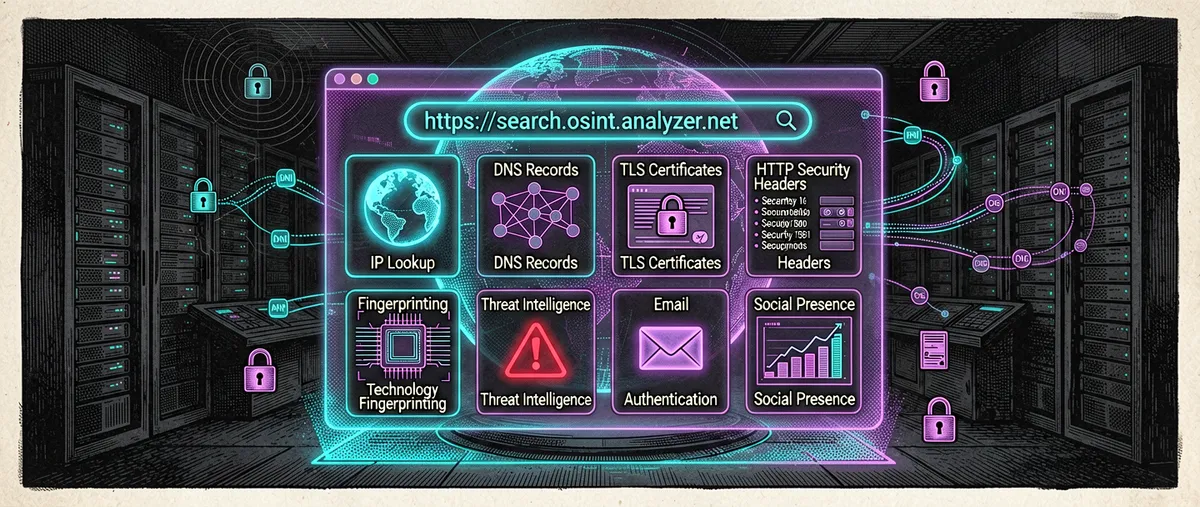
Web-Check: un solo panel de inteligencia de código abierto para cualquier sitio web
lissy93/web-check · 34.921★ · 2.866 forks
Todo lo que hay que saber sobre lissy93/web-check: una herramienta de OSINT autoalojable que reúne en un único dashboard decenas de chequeos de red, seguridad y tecnología sobre un dominio o URL.
Qué es Web-Check
Web-Check es una herramienta de inteligencia de código abierto (OSINT) orientada a analizar cualquier sitio web, dirección IP o dominio: descubre vectores de ataque potenciales, describe la arquitectura del servidor, examina la configuración de seguridad e identifica las tecnologías que usa el sitio. No es un escáner de vulnerabilidades profundo ni un framework de pruebas de intrusión: es un panel de reconocimiento de alto nivel que ejecuta, de forma paralela, más de treinta chequeos independientes y presenta los resultados como tarjetas (cards) en un dashboard web.
El README la describe con el lema «Comprehensive, on-demand open source intelligence for any website» y la sitúa como un punto de partida para «entender, optimizar y asegurar» un sitio. A diferencia de los servicios comerciales equivalentes, el README y los anuncios del autor la presentan como gratuita, sin registro, sin anuncios y sin recopilación de datos.
El repositorio fue creado el 25 de junio de 2023 por Alicia Sykes (lissy93), desarrolladora con sede en Londres, Reino Unido. La versión 1 estable, anunciada el 20 de mayo de 2024, se construyó como aplicación React con backend de funciones lambda, desplegable en Vercel, Netlify o cualquier servicio compatible con Docker. En 2026 el proyecto es una aplicación Astro (con React y Svelte) servida por un servidor Express de Node.js; el lenguaje principal es TypeScript y la licencia es MIT.
Origen
El repositorio lissy93/web-check se creó el 25 de junio de 2023 y el primer anuncio público recuperable en Hacker News data del 23 de julio de 2023 (hilo 36839603), donde el propio autor lo presentó como «herramienta todo en uno para escanear cualquier sitio web (gratis y de código abierto, sin registro, anuncios ni recopilación de datos)».
La motivación está documentada en el comentario de lanzamiento del Show HN del 22 de junio de 2024 (hilo 40757951, 411 puntos), donde Alicia Sykes explica el problema que quería resolver: «Hay muchas herramientas para descubrir metadatos y datos de seguridad sobre un sitio web, IP o servidor. Pero actualmente no existe nada que lo haga todo, en un solo lugar y sin paywall ni registro de usuario».
Ese framing — «todo, en un solo lugar, sin registro» — es la tensión central del proyecto frente a servicios como urlscan.io, BuiltWith o Google Safe Browsing, que cubren cada uno un aspecto y varios de los cuales requieren cuenta o API key.
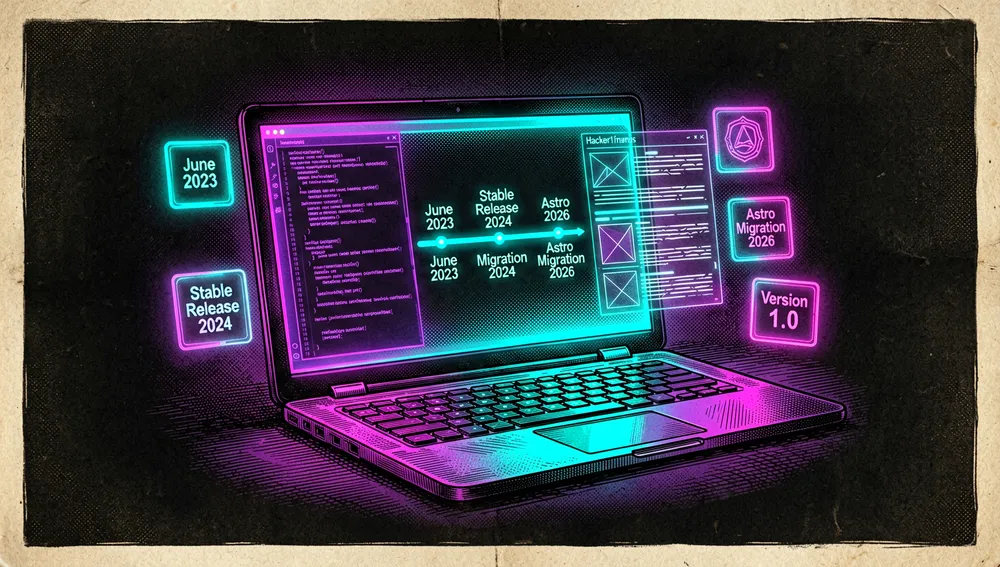
La cronología de versiones recuperada de los releases de GitHub: v1.0.0 (20 de mayo de 2024, versión estable, React + lambda; el mantenimiento de V1.x.x se trasladó a la organización xray-web/web-check-free); v2.1.0 (7 de mayo de 2026, migración del frontend a Astro «FEAT - Astroify», nuevas WAF en la detección de firewalls); v2.2.0 (28 de julio de 2026, web-check-live movido al cliente, nuevo advisory panel, búsqueda de subdominios, OCSP stapling informativo, corrección del truncado visual de registros DNS IPv6). La versión actual declarada en package.json es 2.2.5.
Filosofía y principios
Todo en un solo lugar, sin registro ni paywall. El autor lo dice explícitamente en el Show HN de 2024; el diseño asume que el usuario no quiere crear una cuenta para saber qué tecnologías usa un sitio o si tiene HSTS activado.
Autoalojable por defecto. Todas las vías de despliegue documentadas (Netlify, Vercel, Docker, Render, fuente) son gratuitas o de bajo coste; el autor indica que la instancia pública le cuesta «unos 25 dólares al mes» en funciones lambda y pide mecenazgo en GitHub Sponsors para cubrirlo.
Cada chequeo es independiente y prescindible. Los chequeos viven como módulos sueltos en api/ (un archivo por chequeo); si falta una dependencia (Chromium, traceroute, dig), ese chequeo se omite en vez de romper todo. El README lo documenta textualmente: «Estos trabajos simplemente se omitirán si esos paquetes no están presentes». Transparencia sobre lo que no sabe. El README dedica a cada chequeo una sección con descripción, casos de uso y enlaces a documentación externa (RFC, OWASP, Cloudflare Learning, Mozilla). Datos verificables por el usuario. Muchas fuentes son listas públicas consultables (URLHaus, PhishTank, Tranco, security.txt, robots.txt); el proyecto no oculta de dónde sale cada dato.
Cómo funciona
Arquitectónicamente, Web-Check tiene dos mitades: el dashboard web — aplicación Astro (React 19 y Svelte 5, TypeScript) con un buscador de URL y una cuadrícula de tarjetas; cada tarjeta corresponde a un chequeo y muestra su resultado o estado (éxito, fallo, omitido) — y la API de chequeos — servidor Express (Node.js) que, en modo autoalojado, expone cada módulo de api/*.js como un endpoint /api/<nombre-chequeo> (por ejemplo, get-ip, ssl, dns, headers, trace-route, ports, tech-stack, threats, social-presence…). Las claves *_API_KEY opcionales amplían o habilitan ciertos chequeos.
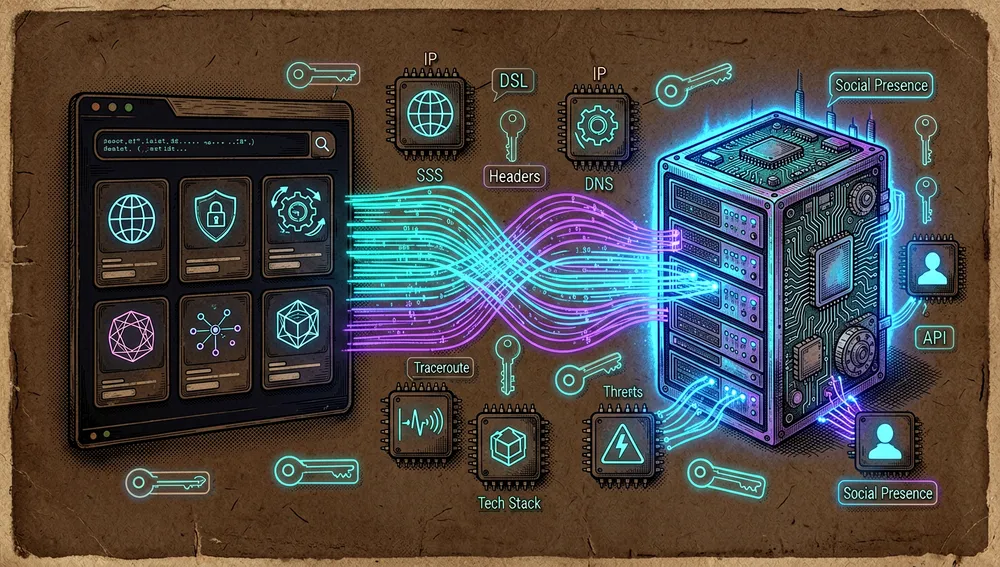
Los chequeos implementados (uno por archivo en api/) cubren cinco familias: red y ubicación (IP, registros DNS, DNSSEC, servidor DNS, subdominios, puertos abiertos, traceroute, ubicación del servidor, hosts asociados, cadena de redirecciones, ranking Tranco); certificados y TLS (cadena SSL, conjuntos de cifrado TLS, configuración de seguridad TLS, simulación de handshakes, OCSP stapling); seguridad web (cabeceras HTTP, HSTS, CSP, security.txt, robots.txt, detección de WAF, huella tecnológica vía Wappalyzer); correo electrónico (SPF, DKIM, DMARC, BIMI, configuración MX); y reputación y contexto (listas de malware/phishing, bloqueo por DNS de privacidad/parental, huella de carbono, historial de Wayback Machine, sitemap, etiquetas sociales, cookies, Whois/RDAP, captura de pantalla del sitio).
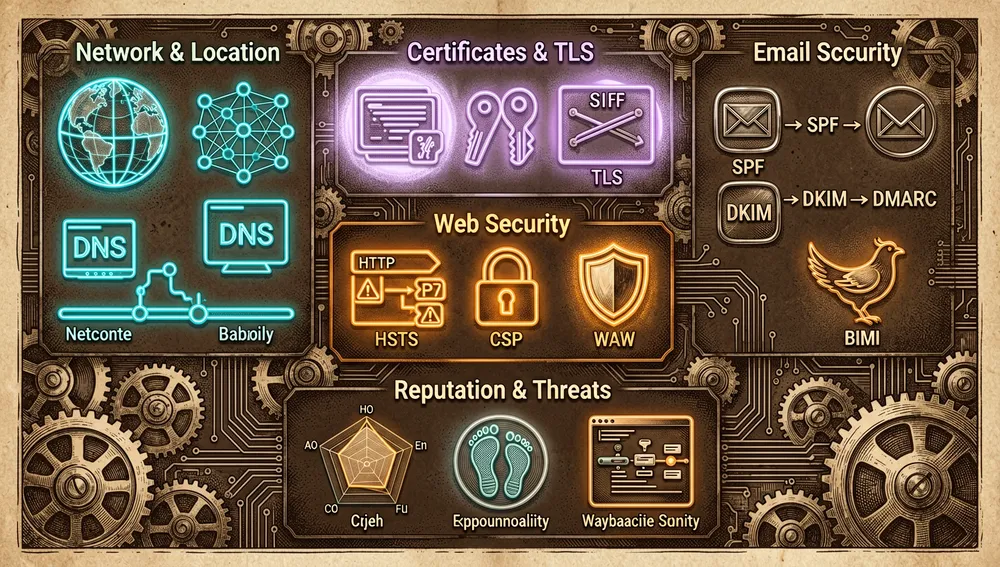
El flujo básico es: introducir una URL en el buscador (o llamar a /api/<chequeo>?url=…), esperar a que el panel complete las tarjetas, y leer el advisory panel (introducido en v2.2.0) que resume los hallazgos accionables.
El ecosistema
Organización oficial y versiones
xray-web/web-check-free — 150 estrellas. Organización de GitHub de Xray/Web-Check; mantiene la rama de versiones 1.x («Self-Hosted Edition»). No es un fork comunitario: es el repositorio oficial donde se conserva el V1. xray-web/web-check-api — 77 estrellas, variante orientada a la API. Espejo oficial en Codeberg: codeberg.org/alicia/web-check. Imágenes de contenedor oficiales: Docker Hub lissy93/web-check y GHCR ghcr.io/lissy93/web-check; el release 2.2.0 añade etiquetas OCI estándar al Dockerfile.
Repositorios hermanos del autor
El autor mantiene un conjunto de proyectos de red/seguridad/autoalojamiento que suelen usarse junto con Web-Check: lissy93/dashy (26.463 estrellas, panel de inicio autoalojado con widgets y chequeos de estado), lissy93/personal-security-checklist (22.318 estrellas, checklist de 300+ consejos de seguridad/privacidad personal), lissy93/awesome-privacy (9.876 estrellas, lista curada de software y servicios de privacidad), lissy93/portainer-templates (2.910 estrellas), lissy93/networking-toolbox (2.669 estrellas, 100+ herramientas de red offline-first), lissy93/AdGuardian-Term (1.658 estrellas, monitor de tráfico para AdGuard Home), lissy93/domain-locker (1.515 estrellas, gestor de cartera de dominios), lissy93/wapalyzer (426 estrellas, fork de Wappalyzer), lissy93/who-dat (309 estrellas, API de lookup de dominios), y lissy93/awesome-osint (69 estrellas, lista curada que incluye a Web-Check).
Forks, reimplementaciones y extensiones comunitarias
mwakidenis/WebCheck-OSINT — 170 estrellas, 34 forks, creado el 14 de diciembre de 2025, MIT. No es un fork git de lissy93/web-check (la API lo marca como fork: false); es una reimplementación/derivada independiente que heredó el nombre y la idea. hexsecteam/web-check — 43 estrellas, fork directo con el mismo lema. sethuaung/Web-Check — 8 estrellas, proyecto anterior e independiente (agosto de 2022). gksander/raycast-osint-webcheck — extensión de Raycast. GiuffreLab/kubernetes-web-check — despliegue en Kubernetes. hamdihacihaliloglu/web-check-rs — reescritura en Rust. 00xCanelo/CVE-2025-32778 — PoC de CVE-2025-32778, inyección de comandos en una herramienta OSINT Web-Check (3 estrellas). Es una referencia relevante para cualquier autoalojador: la vulnerabilidad se documenta contra esta familia de herramientas y conviene mantener el contenedor al día.
Listas curadas
lissy93/awesome-osint (el propio autor, 69 estrellas) lista a Web-Check: «All-in-one tool for viewing website and server meta data». awesome-selfhosted/awesome-selfhosted (319.171 estrellas) no incluye a Web-Check en el archivo consultado el 14 de septiembre de 2026; sí incluye otros proyectos del autor (Dashy, Domain Locker).
Estado oficial / semioficial
Sin estatus oficial de vendor ni marketplace: Web-Check no aparece en ningún marketplace oficial de plugins ni como producto respaldado por un vendor. Es un proyecto 100% open source (MIT) mantenido por su autora, con despliegue comunitario en Netlify/Vercel/Render/Docker. De facto en su nicho: la instancia pública web-check.xyz es citada como referencia en hilos de r/selfhosted y r/homelab cuando alguien busca «una app autoalojable similar a web-check.xyz». Presencia en listas de referencia: incluida en lissy93/awesome-osint, no incluida en awesome-selfhosted al 14 de septiembre de 2026. Distribución oficial multi-registry: Docker Hub + GHCR + espejo Codeberg mantenido por CI del propio repo; la versión 1.x se conserva oficialmente en xray-web/web-check-free.
Guía rápida de uso
Instalación y primer arranque
Prerrequisitos para compilar desde fuente: Node.js v22.12 o superior, yarn y git. Algunos chequeos requieren además chromium, traceroute y dns (dig); si faltan, esos trabajos se omiten en vez de fallar.
Opción 1 — Docker (la más rápida):
docker run -p 3000:3000 lissy93/web-check
# abrir http://localhost:3000
Opción 2 — Desde fuente:
git clone https://github.com/Lissy93/web-check.git
cd web-check
yarn install
yarn build
yarn start
Opción 3 — PaaS 1-clique: Netlify («Deploy to Netlify»), Vercel («Deploy with Vercel»), Render («Deploy to Render», usando la imagen oficial de Docker Hub).
Desarrollo: yarn dev arranca backend y frontend en paralelo. Scripts de calidad: yarn lint, yarn typecheck, yarn hold-my-beer (format + lint + typecheck).
Flujos de trabajo habituales
- Analizar un sitio completo en el panel: abrir la instancia, introducir la URL y esperar a que se pueblen las tarjetas; el advisory panel resume los hallazgos accionables.
- Consultar un chequeo concreto por API: llamar a
/api/get-ip?url=<dominio>y/api/ssl?url=<dominio>contra el servidor autoalojado. - Reducir el alcance de una instancia autoalojada: fijar
API_ENABLED_CHECKS=get-ip,ssl,dns,headerspara ejecutar solo esos chequeos, oAPI_DISABLED_CHECKS=trace-route,portspara excluir los más lentos. - Verificar la configuración de seguridad de tu propio sitio: buscar el dominio, revisar las tarjetas de cabeceras de seguridad, HSTS, DNSSEC, SPF/DKIM/DMARC/BIMI y
security.txt.
Configuración esencial
El README indica que por defecto no se necesita configuración. Variables opcionales: .env (contenedor de todas las variables), API_DISABLED_CHECKS (lista de chequeos a desactivar), API_BLOCKED_HOSTS (hosts que nunca deben escanearse), CHROME_PATH (ruta al ejecutable de Chromium), GOOGLE_CLOUD_API_KEY (clave de PageSpeed Insights), REACT_APP_SHODAN_API_KEY/REACT_APP_WHO_API_KEY (enriquecimiento de hosts y Whois).
Advertencia del README: las variables con prefijo REACT_APP_ se usan en el cliente y «deben concederse con privilegios mínimos, ya que pueden quedar visibles al interceptar las peticiones de red entre el navegador y el servidor».
Trampas frecuentes y soluciones
- Chequeos omitidos sin explicación aparente — si falta
chromium,tracerouteodig, esos trabajos se saltan. FijarCHROME_PATHy comprobar dependencias. - Métricas de calidad con error 403 pese a tener clave — usuario
j1elo: la clave de Google Cloud estaba bien, pero la API PageSpeed no estaba habilitada en el proyecto. - Falsos positivos en «Malware & Phishing» — usuario
daflip: escribirHttps://cnn.com(esquema en mayúsculas) hacía detectar malware donde no lo había. - La instancia pública gratuita tiene menos capacidad que el autoalojado — usuario
simple10: la versión Docker «funcionó mejor para probar». - Resultados DNS/DNSSEC/DKIM controvertidos — varios usuarios reportaron DNSSEC marcado como ausente cuando existía, o MX mostradas como IPs en vez de hosts. En v2.2.0 se corrigió el truncado visual de registros IPv6.
Integraciones y migración
El servidor Express expone cada chequeo como endpoint REST bajo /api/ con CORS configurable y limitación de rate opcional, así que es posible encadenar Web-Check en pipelines de CI. El autor publica plantillas Portainer y existe GiuffreLab/kubernetes-web-check para Kubernetes. gksander/raycast-osint-webcheck lanza un web-check desde Raycast. Migración de V1 a V2: la nota de v1.0.0 advierte que «las próximas versiones no garantizan compatibilidad hacia atrás»; los V1.x.x se mantienen en xray-web/web-check-free y el V2 es la rama activa (Astro + Express).
Métricas actuales
Medición: 14 de septiembre de 2026, API pública de GitHub y Docker Hub.
| Métrica | Valor |
|---|---|
| Estrellas | 34.802 |
| Bifurcaciones | 2.850 |
| Suscriptores (watchers reales) | 181 |
Commits en master | 700 |
Incidencias abiertas según open_issues_count | 30 |
| Lenguaje principal | TypeScript |
| Licencia | MIT |
| Creado | 25 de junio de 2023 |
| Última release fechada | v2.2.0, 28 de julio de 2026 |
Versión en package.json | 2.2.5 |
| Pulls de la imagen Docker Hub | 3.067.780 |
Los principales contribuidores: lissy93 (575), liss-bot (63), ojusave (7), tnga (4), n0a (3), muni106 (3), ChrisCarini (3). Caveats: open_issues_count incluye también pull requests abiertas; watchers_count replica las estrellas, por lo que se informa subscribers_count (181) por separado; el conteo de 700 commits se obtuvo de la cabecera de paginación del endpoint de commits para la rama por defecto.
Recepción de la comunidad
La evidencia recuperada muestra entusiasmo por la idea de «todo en uno sin registro», pero también críticas concretas sobre la precisión de varios chequeos.
Hacker News — Show HN del 22 de junio de 2024, 40757951: 411 puntos, 57 comentarios.
Ahmd72: «Una de las mejores herramientas open source, al menos para mí, porque necesito consultar la reputación de URLs y esto es muy útil por cómo todo está organizado en tarjetas… Espero la versión API y poder usarla como reemplazo de VT [VirusTotal].» leobg: «Me gusta cómo puedes hacer scroll para obtener una buena visión de conjunto sin que ninguna sección sea demasiado larga.» thwarted (crítica): «Está comprobando dos sitios/dominios de los que soy responsable y esta información es realmente confusa o simplemente incorrecta. La tarjeta “DNS Records” para MX no son las direcciones IP de los registros MX reales.» compootr (crítica): «“todo sobre cualquier sitio web” — te falta subdominios y certificados, una parte muy crucial de las investigaciones.» SahAssar (crítica técnica): DNSSEC mostrado como ausente cuando el analizador de Verisign lo muestra en verde; el panel de registros DNS muestra el registro SPF como NS. j1elo (gotcha resuelto): el chequeo de calidad fallaba con 403 pese a pasar la clave de Google; la API PageSpeed no estaba habilitada. daflip (bug reportado): con esquema en mayúsculas la herramienta detectaba malware que no existía. fguerraz (crítica dura): «Tan roto que probablemente sea solo una herramienta para coleccionar URLs.»
Hacker News — segundo envío, 27 de julio de 2024, 41088429: 80 puntos.
paulryanrogers: «Parece muy superficial. ¿Quizás por eso el subtítulo es open source intelligence? Podría ser útil como primer paso.» _Rabs_: «Para la fase de reconocimiento, absolutamente útil. Pero sí, mayoritariamente detalles de superficie.»
Reddit:
r/selfhosted 1jq94ju (4 de abril de 2025): «¿Existe una aplicación open source autoalojable similar a web-check.xyz?» — u/-defron- responde: «Puedes considerar autoalojar web-check.xyz.» r/homelab 1je1pii (29 de noviembre de 2024): u/Don_Sandman tras probarla: «Acabo de instalarla y SANTA MADRE, ES BUENA… hace todo eso por lo que otros servicios te hacen pagar o inscribirte en una prueba gratuita no documentada.»
Comparación con proyectos similares
| Herramienta | Solapamiento verificable | Diferencia verificable |
|---|---|---|
| urlscan.io | Escaneo y análisis de URLs con resultados públicos; Web-Check consulta URLHaus y otras listas que urlscan también cubre. | urlscan es un servicio gestionado con API; Web-Check es autoalojable y añade DNS, TLS, cabeceras, correo, huella de carbono, ranking Tranco, etc. |
| BuiltWith | Identificación de la pila tecnológica de un sitio (el README enlaza BuiltWith como opción de enriquecimiento). | BuiltWith es comercial y de pago para uso intensivo; Web-Check es gratuito y usa huellas Wappalyzer por defecto. |
Wappalyzer (y el fork lissy93/wapalyzer) | Detección de tecnologías web; Web-Check depende del paquete npm wappalyzer. | Wappalyzer es una extensión centrada en tecnologías; Web-Check lo integra como un chequeo más entre decenas. |
| SSL Labs | Análisis de configuración TLS; Web-Check enlaza SSL Labs en su documentación. | SSL Labs se centra solo en TLS con puntuación de letra; Web-Check lo integra junto a certificados, DNS, cabeceras. |
| Google Safe Browsing / VirusTotal | Detección de URLs maliciosas/fishing; Web-Check consulta Safe Browsing entre sus listas de amenaza. | Son servicios de reputación de URL centrados en malware; Web-Check los usa como una entrada más y añade OSINT de red. |
mwakidenis/WebCheck-OSINT (170 ★) | Misma idea de «OSINT todo en uno»; derivada independiente del concepto. | No es un fork git; reimplementación creada en diciembre de 2025 que heredó el nombre y el objetivo. |
Web-Check destaca cuando se quiere un solo punto de entrada gratuito y autoalojable para el reconocimiento de un sitio, sin crear cuentas en una decena de servicios. Las herramientas especializadas (SSL Labs, securityheaders.com, urlscan.io, Wappalyzer) siguen siendo más profundas en su respectivo nicho.
Cómo contribuir
El README documenta un proceso de contribución sencillo: fork del repositorio, hacer los cambios, add/commit/push, abrir una pull request; para principiantes, enlaza una guía de freeCodeCamp; código de conducta Contributor Covenant v2.1; reportar bugs abriendo una issue con pasos de reproducción; y soporte mediante GitHub Sponsors. No se documenta un harness de pruebas de integración formal; los scripts de calidad son yarn lint, yarn typecheck y yarn hold-my-beer.
Casos de uso
- Reconocimiento inicial (recon) en ciberseguridad y bug bounty: posicionado como «primer paso» para ver qué tecnologías usa un objetivo, qué puertos expone, si tiene DNSSEC/SPF/DKIM/DMARC, y qué historial tiene en Wayback Machine.
- Autoalojadores (homelab) que exponen servicios: comprobar la seguridad de servicios expuestos en la propia red.
- Propietarios de sitios web y equipos de desarrollo: auditar la configuración de seguridad de su propio sitio antes de lanzarlo o tras un cambio.
- Investigadores OSINT y periodistas: construir un mapa de la huella digital de un dominio mediante hosts asociados, redirecciones, TXT records, y presencia social.
- Analistas de confianza digital / anti-phishing: evaluar la reputación de un enlace antes de abrirlo, usándolo «como reemplazo de VT» según un comentario de la comunidad.
- Equipos de operaciones de infraestructura: visión rápida de la salud y geografía de la infraestructura sin salir del panel.
- Docentes y estudiantes de seguridad/privacidad: cada chequeo enlaza a RFC, OWASP, Cloudflare Learning y Wikipedia.
Recursos
- Repositorio: https://github.com/lissy93/web-check
- Documentación / sitio oficial: https://web-check.xyz — página About: https://web-check.xyz/about
- Demo en vivo: https://web-check.as93.net
- Guía de autoalojamiento: https://web-check.xyz/self-hosted-setup
- Repositorios oficiales relacionados: https://github.com/xray-web/web-check-free (V1) · https://github.com/xray-web/web-check-api
- Espejo Codeberg: https://codeberg.org/alicia/web-check
- Imágenes de contenedor: Docker Hub https://hub.docker.com/r/lissy93/web-check · GHCR
- Mecenazgo: https://github.com/sponsors/Lissy93
- Hilos de HN relevantes: https://news.ycombinator.com/item?id=40757951 · https://news.ycombinator.com/item?id=41088429
- Hilos de Reddit: https://www.reddit.com/r/selfhosted/comments/1jq94ju/ · https://www.reddit.com/r/homelab/comments/1je1pii/
- Autor: Alicia Sykes — https://aliciasykes.com · X https://x.com/Lissy_Sykes
Nota: este artículo combina el README de lissy93/web-check, los releases de GitHub, la API pública de GitHub y Docker Hub, los hilos de Hacker News y Reddit recuperados, y las búsquedas de repositorios realizadas el 14 de septiembre de 2026. Las cifras de estrellas, forks y pulls cambian con el tiempo.
Comentarios