

Moltworker: ein persönlicher OpenClaw auf Cloudflares Infrastruktur
cloudflare/moltworker · 9.957★ · 1.719 forks
Alles Wissenswerte über cloudflare/moltworker: ein Proof of Concept, der OpenClaw in einen Sandbox-Container verpackt und über Cloudflare Workers bereitstellt.
Was Moltworker ist
Moltworker führt OpenClaw – früher Moltbot und Clawdbot – als persönlichen KI-Assistenten in einer Cloudflare Sandbox aus. Es ist keine neue Implementierung des Agenten: Es fügt einen Eingangs-Worker, Admin-Routen und angepasste Skripte hinzu, um OpenClaws Gateway in einem verwalteten Container zu hosten.
Das Ergebnis behält OpenClaws Modell bei: eine Web-Steuerungsoberfläche, dauerhafte Konversationen bei konfiguriertem Speicher, Geräte-Pairing und Kanäle wie Telegram, Discord und Slack. Der Ansatz ersetzt einen eigenen Computer oder einen verwalteten virtuellen Server durch Workers, Sandboxes und zugehörige Cloudflare-Dienste.
Der Ursprung: die Alternative zum Mac-mini-der-Woche für Moltbot
Cloudflare erstellte das Repository am 27. Januar 2026 und veröffentlichte die Vorstellung am 29. Januar 2026, unterzeichnet von Celso Martinho, Brian Brunner, Sid Chatterjee und Andreas Jansson. Der Kontext des Launches war die wachsende Zahl von Menschen, die einen Mac mini kauften, um Moltbot im Hintergrund laufen zu lassen; der Beitrag stellt explizit die Alternative dar, den Assistenten online zu betreiben, ohne dedizierte Hardware zu kaufen.
Der Beitrag selbst erhielt am 30. Januar einen redaktionellen Hinweis: Moltbot wurde in OpenClaw umbenannt. Diese Abfolge erklärt, warum das Repository weiterhin historische Namen wie MOLTBOT_GATEWAY_TOKEN und Konfigurationsrouten beibehält, während das aktuelle README bereits von OpenClaw spricht.
Cloudflares technische Motivation war es, den Fortschritt seiner Node.js-Kompatibilität und Entwicklungsplattform zu demonstrieren. Laut der Ankündigung bietet Sandboxes isolierte Ausführung, Browser Rendering Browserautomatisierung und R2 Persistenz; Moltworker verbindet sie mit einem Worker, der als Router und Proxy zum Container fungiert.
Philosophie und Prinzipien
Das zentrale Prinzip besteht darin, den Betrieb eines persönlichen Assistenten auf verwaltete Infrastruktur zu verlagern, während Container-Isolation und mehrschichtige Zugriffskontrolle erhalten bleiben. Dennoch definiert sich das Repository als experimentell, als Proof of Concept und nicht offiziell unterstützt; es kann ohne Vorwarnung aufhören zu funktionieren.
Bei der Sicherheit behandelt das Design den Gateway-Token nicht als einzige Kontrolle: Cloudflare Access schützt Verwaltung, API und Debugging; der Token öffnet die Steuerungsoberfläche; und jedes neue Gerät muss in der Admin-Oberfläche genehmigt werden. Diese Schichtung reagiert darauf, dass der Agent Nachrichten empfangen und Anbieteranmeldedaten verwalten kann, nicht auf eine Garantie absoluter Privatsphäre.
Wie es funktioniert
Die Architektur besteht aus einem Eingangs-Worker und einem Sandbox-Container, der OpenClaws Standard-Gateway ausführt. Der Worker legt die Verwaltungsoberfläche offen und fungiert als Proxy zwischen Cloudflares APIs, Browser Rendering und der isolierten Umgebung; R2 kann Konfiguration, gekoppelte Geräte und Verlauf bewahren, wenn der Container neu startet.
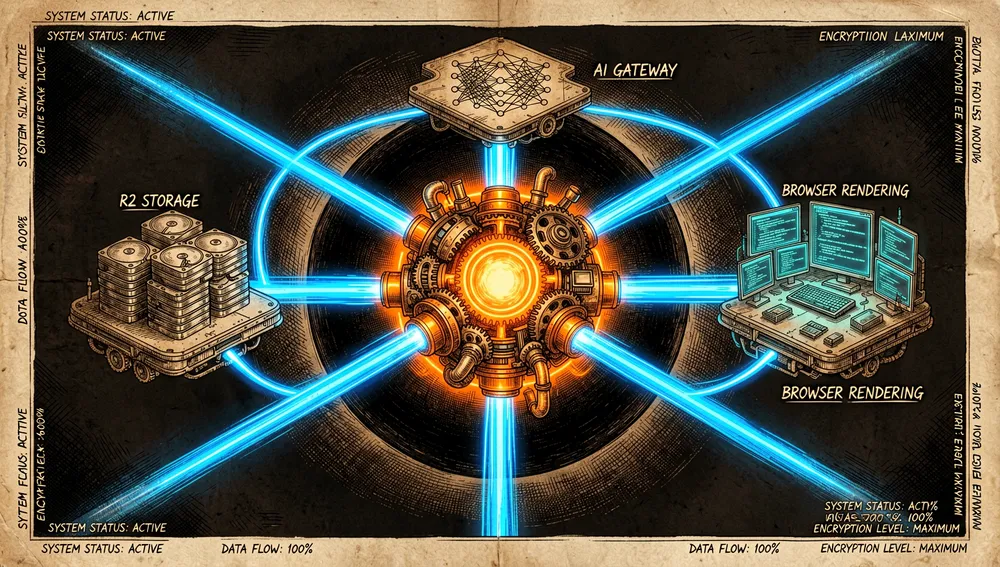
Das Projekt nutzt eine standard-1-Instanz mit ½ vCPU, 4 GiB Speicher und 8 GB Festplatte. Die Sicherung nach R2 erfolgt alle fünf Minuten; beim Start stellt der Container die Daten wieder her, falls vorhanden.
Die optionalen Komponenten sind für den Ablauf relevant: AI Gateway kann Caching, Limits, Analytik und Kosten für Modellaufrufe zentralisieren; der CDP-Adapter erlaubt die Steuerung eines Browsers ohne Oberfläche; und Bot-Secrets aktivieren Telegram, Discord oder Slack.
Offizieller und halboffizieller Status
Das Repository gehört der Organisation Cloudflare, und ihr offizieller Blogbeitrag präsentiert es als Plattform-Demo, was es zu einer First-Party-Initiative von Cloudflare macht. Es ist jedoch kein offiziell unterstütztes Produkt: Das README ist explizit hinsichtlich seines experimentellen Status und des Risikos, dass es kaputtgeht.
Es wurde kein Beleg dafür gefunden, dass es ein in einen offiziellen Plugin-Marktplatz aufgenommenes Paket ist oder eine formale Standardbezeichnung besitzt. In der Praxis ist es eine halboffizielle Referenz zum Bereitstellen von OpenClaw auf Cloudflare, keine als stabiles Produkt unterstützte Distribution von OpenClaw.
Das Ökosystem
First-Party-Komponenten
- OpenClaw ist die Laufzeitumgebung, die Moltworker verpackt; das README verlinkt seine Dokumente und beschreibt, dass der Container dessen Gateway und Integrationen ausführt.
- Cloudflare Sandbox / Containers, Workers, Cloudflare Access, R2, Browser Rendering und AI Gateway sind die Dienste, mit denen das Repository integriert ist.
- Das enthaltene Skill
cloudflare-browsernutzt den CDP-Adapter und enthält Skripte für Screenshots und Video innerhalb von/root/clawd/skills/cloudflare-browser/.
Erkannte Forks, Ports und Ableger
Die Forks-API zeigt viele Kopien mit derselben Beschreibung; es gibt keine Grundlage, sie als unabhängige Ports zu bezeichnen. Zu den sichtbarsten gehören buildwitholga/free-moltworker (10 Sterne), sugarforever/moltworker (7) und ax-platform/ax-moltworker (4); sie sollten als Forks gelesen werden, nicht als offizielle Unterstützung.
Die Repository-Suche fand zeviance/moltworker-zero (41 Sterne), das erklärt, ZeroClaw auf Cloudflare Workers auszuführen. Es ist ein verwandter Ableger nach Bereitstellungsziel, aber weder ein Fork von OpenClaw noch eine Cloudflare-Komponente.
Es wurden weder nicht-englische Übersetzungen mit expliziter Beziehung noch speziell Moltworker gewidmete Schwester-Repositories von Cloudflare gefunden. Diese Abwesenheit bezieht sich auf die konsultierten Suchen und Forks; sie schließt nicht aus, dass sie später erscheinen.
Zahlen des Repos
Messung: 10. August 2026, GitHub-API.
| Metrik | Wert |
|---|---|
| Sterne | 9.932 |
| Forks | 1.747 |
| Echte Abonnenten | 47 |
| Von der API gemeldete offene Issues | 95 |
| Hauptsprache | TypeScript |
| Lizenz | Apache-2.0 |
| Erstellung | 27. Januar 2026 |
| Letzte Metadaten-Aktualisierung | 11. August 2026 |
| Letzter Push zum Repository | 9. Mai 2026 |
| GitHub-Releases | Keine gefunden |
Das von der API zurückgegebene Datum updated_at liegt nach dem Messdatum der Umgebung; es wird als Metadaten-Anomalie übernommen, ohne künftige Aktivität abzuleiten. Das Feld watchers_count spiegelt in der allgemeinen API die Sterne wider, weshalb subscribers_count als tatsächliche Abonnentenzahl angegeben wird; open_issues_count kann offene Pull Requests einschließen.
Die fünf nach Beiträgen führenden, von der API zurückgegebenen Contributor waren andreasjansson (151), sidharthachatterjee (18), threepointone (4), elithrar (3) und celso (3). Die Repository-Seite zeigte in der visuellen Abfrage 193 Commits, 41 Branches und keine Tags; diese Seitenzahl kann von einer paginierten API-Zählung abweichen.
Wie man beiträgt
CONTRIBUTING.md verlangt, bei nicht-trivialen Änderungen zunächst ein Issue zu eröffnen, die Auswirkung und geplante Lösung zu erklären und manuelle, automatisierte oder gemischte Tests vor einem Pull Request nachzuweisen.
Das Projekt erklärt eine spezifische Richtlinie für KI-unterstützte Beiträge: Werkzeug und Umfang müssen offengelegt werden, KI-generierte Pull Requests müssen sich auf ein akzeptiertes Issue beziehen, und eine Person muss sie in der jeweiligen Umgebung verifizieren. Es verbietet außerdem KI-generierte Medien und warnt, dass Maintainer Vorschläge schließen können, die sie nicht pflegen möchten.
Kurzanleitung zur Nutzung
Installation und erster Start
- Der Plan Workers Paid und ein Anthropic-Schlüssel oder die einheitliche Abrechnung von AI Gateway werden benötigt.
- Im geklonten Repository
npm installausführen,ANTHROPIC_API_KEYmitnpx wrangler secret put ANTHROPIC_API_KEYladen und ein Gateway-Token mit dem dokumentierten Musteropenssl rand -hex 32erzeugen; mitnpx wrangler secret put MOLTBOT_GATEWAY_TOKENspeichern. - Mit
npm run deploybereitstellen undhttps://ihr-worker.workers.dev/?token=IHR_GATEWAY_TOKENöffnen. Die erste Anfrage kann ein bis zwei Minuten dauern, während der Container startet. - Vor der Geräteverwaltung Cloudflare Access aktivieren,
CF_ACCESS_TEAM_DOMAINundCF_ACCESS_AUDkonfigurieren, erneut bereitstellen und/_admin/besuchen.
Übliche Arbeitsabläufe
- Sicherer Web-Assistent: die Oberfläche mit
?token=...öffnen, sich gegenüber Access für die Admin-Zone authentifizieren und das ausstehende Gerät über/_admin/genehmigen. - Konversationen bewahren: ein Lese-/Schreib-R2-Token erstellen und
R2_ACCESS_KEY_ID,R2_SECRET_ACCESS_KEYundCF_ACCOUNT_IDladen; das Projekt stellt Daten beim Start wieder her und synchronisiert alle fünf Minuten. - Kosten bei sporadischer Nutzung senken:
SANDBOX_SLEEP_AFTERübernpx wrangler secret put SANDBOX_SLEEP_AFTERmit einem Wert wie10moder1hsetzen; der nächste Zugriff hat einen Kaltstart. - Einen Kanal hinzufügen:
TELEGRAM_BOT_TOKEN,DISCORD_BOT_TOKENoder für SlackSLACK_BOT_TOKENundSLACK_APP_TOKENladen undnpm run deployausführen.
Wesentliche Konfiguration
| Einstellung oder Datei | Funktion |
|---|---|
wrangler.jsonc | Worker-Konfiguration und dessen Bereitstellung; das README behandelt sie als Teil des bereitstellbaren Projekts. |
MOLTBOT_GATEWAY_TOKEN | Erforderlicher Token für den Fernzugriff auf die Steuerungsoberfläche. |
CF_ACCESS_TEAM_DOMAIN und CF_ACCESS_AUD | Validieren Cloudflare-Access-JWTs in der Admin-Oberfläche. |
R2_ACCESS_KEY_ID, R2_SECRET_ACCESS_KEY, CF_ACCOUNT_ID | Ermöglichen Persistenz außerhalb des flüchtigen Lebenszyklus des Containers. |
SANDBOX_SLEEP_AFTER | Entscheidet, ob der Container bei Inaktivität aktiv bleibt oder schläft. |
Häufige Fallstricke und Lösungen
- Schlägt
npm run devmangels Autorisierung fehl, Cloudflare Containers im Containers-Dashboard aktivieren. - Wenn R2 nicht mountet, die drei R2-Secrets prüfen; das README vermerkt außerdem, dass das Mounten nur in Produktion funktioniert, nicht mit
wrangler dev. - In der lokalen Entwicklung kann WebSocket aufgrund bekannter Einschränkungen des
wrangler dev-Proxys fehlschlagen; auf Cloudflare bereitstellen, um vollständige Verbindungen zu testen. - Unter Windows kann Exit-Code 126 von CRLF-Zeilenenden in
start-openclaw.shstammen; LF verwenden, etwa mitgit config --global core.autocrlf input. - Gefundene Issues zeigen echte Reibungspunkte:
blueteampmeldete in Issue 58 einen fehlenden oder ungültigen Token,ClawdMFThinterfragte in 139 das Verhalten vonSANDBOX_SLEEP_AFTER, undsagarchauhan005meldete in 72 einen Fehler beim Mounten von R2. Das sind Nutzerberichte, keine durch eine Maintainer-Korrektur bestätigten Diagnosen.
Integrationen und Migration
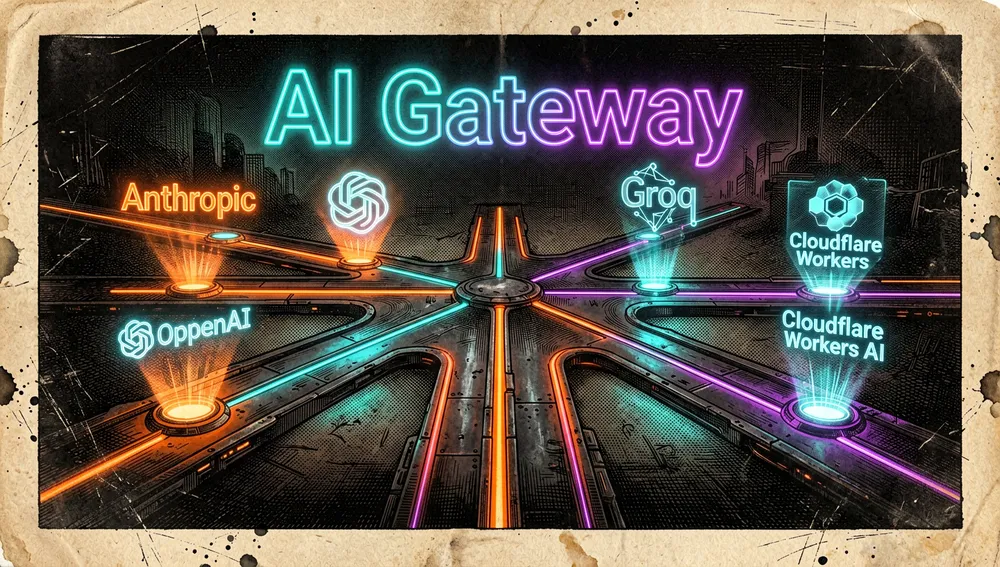
AI Gateway kann als Proxy für Anthropic, OpenAI, Groq oder Workers AI genutzt werden, mit CF_AI_GATEWAY_MODEL im Format anbieter/modell; native Konfiguration hat Vorrang vor direkten Schlüsseln. Für Browserautomatisierung CDP_SECRET und WORKER_URL setzen, erneut bereitstellen und die CDP-Endpunkte unter /cdp/ verwenden.
Die konzeptionelle Migration von einem Mac mini oder einem VPS besteht darin, OpenClaws Gateway nach Sandbox zu verlagern und R2 zu aktivieren, damit die Persistenz nicht von flüchtigem Speicher abhängt. Es wurde keine offizielle Anleitung für eine automatisierte Migration zwischen OpenClaw-Installationen gefunden.
Wie die Community reagierte
Der Hacker-News-Thread 46810828, der auf Cloudflares Ankündigung verlinkt, verzeichnete in der abgefragten Suche 246 Punkte und 71 Kommentare. Nutzer linkage schätzte es als einfacher als das Betreiben eines VPS und möglicherweise günstiger für viele ein, wandte jedoch ein, dass Cloudflare den Datenverkehr und angehängten Speicher lesen könnte; das ist ein diesem Nutzer zugeschriebener Datenschutzhinweis, keine Prüfung.
Im selben Thread bat JoblessWonder um eine konkretere monatliche Kostenschätzung für einen realen Anwendungsfall. Das README bietet tatsächlich einen Anhaltspunkt: etwa 34,50 USD/Monat bei durchgehend aktivem standard-1, gegenüber etwa 5–6 USD/Monat an Rechenkosten bei vier Stunden täglicher Nutzung, zuzüglich des 5-USD-Plans; die Zahlen sind projekteigene Schätzungen und hängen von der Nutzung ab.
Die Suche lieferte außerdem zwei direkte Einreichungen zum Repository: 46853852 von zoooey und 46811854 von rcarmo, beide mit 3 Punkten und 1 Kommentar. Sie belegen Verbreitung, doch ihre Größe erlaubt keine Rückschlüsse auf breite Begeisterung.
Reddit, X, Product Hunt, Video, Dev.to, Hashnode, Podcasts und Paketregister wurden bei diesem Durchlauf über Suchen und öffentliche Routen versucht, aber es wurde keine überprüfbare, spezifische Evidenz zur Aufnahme gefunden. Das Fehlen von Funden belegt nicht, dass keine Beiträge oder Pakete existieren.
Moltworker im Vergleich zu anderen Ansätzen
| Ansatz | Nachweisbare Beziehung | Nachweisbarer Unterschied |
|---|---|---|
| Lokale OpenClaw-Installation auf eigener Hardware | Die Ankündigung stellt Moltworker dem Betrieb von Moltbot/OpenClaw auf einem eigenen Mac mini gegenüber. | Moltworker führt das Gateway in einer Cloudflare Sandbox aus und nutzt R2 für optionale Persistenz; eigene Hardware vermeidet diese Anbieterabhängigkeit. |
| Verwalteter VPS | Ein HN-Kommentator hält die Option für einfacher als das Einrichten und Pflegen eines VPS. | Die Quelle liefert keinen unabhängigen technischen oder wirtschaftlichen Vergleich, weshalb keine generelle Überlegenheit behauptet wird. |
zeviance/moltworker-zero | Stellt ZeroClaw auf Cloudflare Workers bereit und teilt das Bereitstellungsziel. | Es nutzt ZeroClaw, nicht OpenClaw; die gefundene Beschreibung stützt keinen tieferen Vergleich. |
Anwendungsfälle und wem dieses Repository helfen kann
- Personen, die einen von Telegram, Discord, Slack oder einer Weboberfläche aus erreichbaren OpenClaw-Assistenten möchten, können mit Cloudflares Bereitstellung beginnen, ohne eine dedizierte Maschine zu verwalten, sofern sie den experimentellen Status und die Infrastrukturkosten akzeptieren.
- Teams, die bereits auf Cloudflare arbeiten, können Access, AI Gateway, R2, Browser Rendering und Workers kombinieren, um Authentifizierung, Aufrufbeobachtbarkeit und Persistenz einer OpenClaw-Installation zu zentralisieren.
- Entwickler, die Agenten mit Browser erkunden, können den CDP-Adapter und das Skill
cloudflare-browserfür Screenshots, Video und Automatisierung nutzen und die CDP-Endpunkte mit einem gemeinsamen Secret schützen. - Maintainer, die eine Alternative zu einem VPS oder Mac mini bewerten müssen, können die Kostentabelle und
SANDBOX_SLEEP_AFTERnutzen, um einen intermittierenden Anwendungsfall zu modellieren, bevor sie sich festlegen; sie sollten Kaltstarts und die Community-Beobachtung zum Datenschutz im Blick behalten.
Ressourcen
- Repository: https://github.com/cloudflare/moltworker
- Dokumentation und Einrichtung: https://github.com/cloudflare/moltworker#quick-start
- Offizielle Ankündigung und Architektur: https://blog.cloudflare.com/moltworker-self-hosted-ai-agent/
- Beitragsleitfaden: https://github.com/cloudflare/moltworker/blob/main/CONTRIBUTING.md
- Community und Konversation: https://news.ycombinator.com/item?id=46810828
- Verwandter Ableger: https://github.com/zeviance/moltworker-zero
- OpenClaw-Dokumentation: https://docs.openclaw.ai/
Hinweis: Dieser Artikel kombiniert offizielle Dokumentation, die GitHub-API und Community-Quellen, abgerufen am 10. August 2026. Zahlen ändern sich mit der Zeit.
Kommentare