

OpenClaw: Ein persönlicher Assistent, der in Ihrer eigenen Infrastruktur lebt
openclaw/openclaw · 390.478★ · 82.148 forks
Alles, was Sie über openclaw/openclaw wissen müssen: ein selbst gehosteter, persönlicher Agent, der über Messaging-Anwendungen gesteuert und mit Tools, Kanälen und Fähigkeiten erweiterbar ist.
Was ist OpenClaw?
OpenClaw ist ein persönlicher KI-Assistent, der auf den vom Benutzer gewählten Geräten ausgeführt wird. Sein README stellt ihn als eine von der OpenClaw Foundation, einer gemeinnützigen Organisation, entwickelte Open-Source-Software vor. Das Produkt ist nicht nur eine Chat-Oberfläche: ein Gateway fungiert als Steuerungsebene und verbindet den Assistenten mit Modellanbietern, Tools, Speicher, Anwendungen und Kanälen.
Die Idee ist, mit dem Agenten über bereits verwendete Anwendungen zu kommunizieren, darunter WhatsApp, Telegram, Slack, Discord, Google Chat, Signal, iMessage, SMS, IRC, Microsoft Teams, Matrix, Feishu, LINE, Mattermost und Twitch. Es bietet auch Sprachunterstützung für macOS, iOS und Android sowie eine Canvas-Oberfläche. Die Startdokumentation besagt, dass das Gateway, die Anbieterauthentifizierung und ein erstes Gespräch mithilfe eines Onboarding-Assistenten konfiguriert werden können.
Es ist kein Sprachmodell und macht es nicht unnötig, einen Anbieter, Anmeldeinformationen und Kontrollen auszuwählen. Es ist eine persönliche Ausführungsschicht, um diese Komponenten zu kombinieren.
Der Ursprung: Von einem WhatsApp-Relay zu drei Namen
Die nachvollziehbare Chronologie hat zwei Ebenen. Das Repository wurde am 24. November 2025 auf GitHub erstellt; ein Commit dieses Datums führt Arbeiten Peter Steinberger (steipete) zu. In seiner Ankündigung vom 29. Januar 2026 erklärt Steinberger, dass er zwei Monate zuvor an einem Wochenende ein Experiment namens “WhatsApp Relay” erstellt hatte und das Projekt in einer Woche über 100.000 Sterne und zwei Millionen Besucher erreichte.
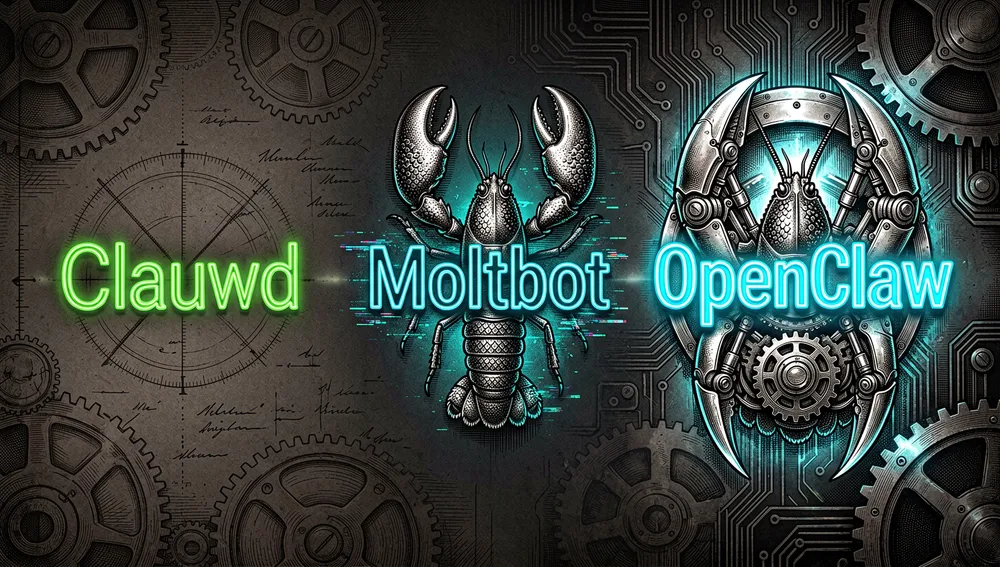
Das Projekt hieß zunächst Clawd, ein Wortspiel mit Claude und einer Klaue. Laut Steinberger bat Anthropic freundlich darum, diesen Namen zu überdenken. Anschließend wählte die Community im Rahmen eines Brainstormings auf Discord um fünf Uhr morgens Moltbot aus; das Häuten der Hummer symbolisierte Wachstum, aber der Autor sagt, dass der Name nicht leicht auszusprechen sei. Die Neufassung als OpenClaw beinhaltete Marktforschung, den Kauf von Domains und Code-Migrationen, bevor sie angekündigt wurde.
Diese Geschichte zeigt eine konkrete Spannung mit einer externen Plattform: Der Ursprung von Clawd bezog sich auf Claude, aber der endgültige Name vermeidet es, den Assistenten als ein offizielles Produkt von Anthropic darzustellen. Die Ankündigung selbst nennt Sicherheit als Priorität und räumt ein, dass die Injektion von Anweisungen weiterhin ein ungelöstes Problem in der gesamten Branche ist.
Philosophie und Prinzipien
Das praktische Motto der Ankündigung lautet: Der Assistent, die Maschine und die Regeln gehören dem Benutzer. Im Gegensatz zu einem Software-as-a-Service-Assistenten schlägt das Projekt vor, das System auf einem Laptop, in einem Heimlabor oder auf einem virtuellen Server mit Daten, Schlüsseln und Infrastruktur unter der Kontrolle des Benutzers zu hosten.
Aus den offiziellen Quellen lassen sich vier Prinzipien ableiten:
- Zuerst lokal und persönlich: Der Assistent sollte dort leben, wo sein Besitzer es wünscht, und nicht einen einzigen zentralen Server benötigen.
- Bereits vorhandene Kanäle: Messaging ist die Benutzeroberfläche; er beschränkt sich nicht auf eine eigene Webseite.
- Offene Erweiterbarkeit: Plugins, Fähigkeiten und Tools ermöglichen die Erweiterung des Agenten, erfordern aber eine Überprüfung ihrer Herkunft und Berechtigungen.
- Sicherheit als Betriebsvoraussetzung: Die Ankündigung fordert die Verwendung starker Modelle und die Einhaltung von Sicherheitspraktiken; sie behauptet nicht, dass das Risiko einer Injektion vollständig behoben ist.
Wie es funktioniert
Der dokumentierte Startpfad erfordert Node.js 22.22.3+, 24.15+ oder 25.9+; die Seite empfiehlt Node 26. Auf macOS oder Linux wird ein Installer angeboten, und der typische Ablauf ist dann:
curl -fsSL https://openclaw.ai/install.sh | bash
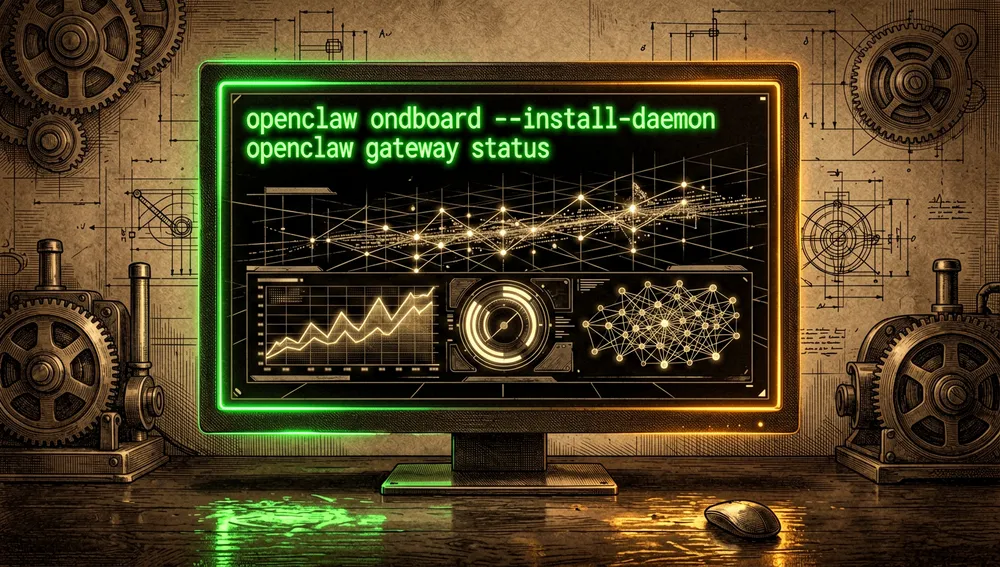
openclaw onboard --install-daemon
openclaw gateway status
openclaw dashboard
Der Befehl openclaw onboard --install-daemon wählt einen Modellanbieter aus, fordert einen Schlüssel an und konfiguriert das Gateway. openclaw gateway status überprüft, ob der Prozess normalerweise auf Port 18789 lauscht; openclaw dashboard öffnet das Dashboard. Die Dokumentation verweist auch auf die Konfiguration von Modellen, Tools, isolierten Bereichen, Plugins, Fähigkeiten und dem Pairing von Kanälen, um zu steuern, wer mit dem Agenten kommunizieren kann.
Die im Repository beobachtbare Architektur ist umfangreich: Verzeichnisse für Anwendungen, Erweiterungen, Konfigurationen, Bereitstellungen, Fähigkeiten, Tests, die Benutzeroberfläche und Pakete. Die Hauptsprache der API ist TypeScript. Dies ist kein ausreichender Beweis dafür, dass eine einheitliche Kompatibilität aller Kanäle, Modelle oder Erweiterungen garantiert werden kann; diese müssen anhand der Dokumentation der jeweiligen Integration überprüft werden.
Offizieller und semioffizieller Status
Der nachweisbare offizielle Status ist der des Projekts selbst: Das README führt die Open-Source-Entwicklung auf die OpenClaw Foundation zurück, und openclaw/clawhub wird auf GitHub als sein Repository für Fähigkeiten und Plugins beschrieben. Daher ist ClawHub eine Infrastruktur des OpenClaw-Ökosystems und kein Shop eines Modellanbieters.
Es konnte keine Quelle gefunden werden, die belegt, dass Anthropic, OpenAI, Google oder Microsoft OpenClaw als Produkt in einem offiziellen Markt dieser Anbieter akzeptiert haben. Es sollte auch nicht verwechselt werden, dass der Agent mit mehreren Anbietern konfiguriert werden kann, mit einer Zertifizierung oder Unterstützung durch diese Anbieter.
Wenn es Drittanbieter-Integrationen mit Herstellerstatus gibt: Die GitHub-Suche beschreibt larksuite/openclaw-lark als offizielles Plugin von Feishu/Lark, DingTalk-Real-AI/dingtalk-openclaw-connector als offiziellen Connector von DingTalk und WecomTeam/wecom-openclaw-plugin als offizielles Plugin von WeCom. Das bedeutet, dass diese Repositories angeblich von ihren jeweiligen Teams gepflegt werden, nicht dass OpenClaw vollständig von all diesen Unternehmen unterstützt wird.
Das Ökosystem
Repositorys der Organisation
Die Organisation openclaw beschränkt sich nicht mehr auf den Kern. Diese Projekte und Zahlen stammen aus der am 31. Juli 2026 abgefragten GitHub-API:
openclaw/clawhub: Repository für Fähigkeiten und Plugins; 9.251 Sterne und 1.434 Forks.openclaw/gogcli: Befehlszeilenschnittstelle für Google Workspace; 8.239 und 662.openclaw/acpx: Client ohne grafische Benutzeroberfläche für ACP-Sitzungen mit Status; 3.082 und 314.openclaw/wacli: Synchronisiert, durchsucht und sendet WhatsApp-Nachrichten; 2.671 und 331.openclaw/clawsweeper: Überprüft wöchentlich Probleme und Pull-Anfragen, um Schließungen vorzuschlagen; 1.954 und 286.openclaw/lobster: Lokale Engine für typisierte Makros, die Fähigkeiten und Tools in zusammensetzbare Workflows umwandelt; 1.259 und 283.openclaw/crabbox: Bereitet eine Box vor, synchronisiert Unterschiede und führt die Testsuite aus; 1.240 und 149.openclaw/agent-skills: Sammlung von Fähigkeiten für Agenten; 1.028 und 81.openclaw/openclaw-ansible: gehärtete Installation mit Tailscale, UFW-Firewall, Docker und Ansible; 597 und 247.openclaw/shellbench: Testbank, die eine Reihe von Harness-, Konfigurations- und Modellkomponenten bewertet; 133 und 27.
Es gibt auch Teile für den Betrieb und die Kompatibilität: openclaw/clawpatch zum Überprüfen von Code, Beheben von Fehlern und Vorbereiten von Pull-Anfragen; openclaw/crabfleet zur Steuerung der Ausführung von Agenten; openclaw/plugin-inspector zum Simulieren und Testen von Plugins; und openclaw/crabpot als Kompatibilitätsbank für Community-Plugins. Ihre Beschreibungen wurden aus der API der Organisation abgerufen.
Community, Anpassungen und Übersetzungen
Die GitHub-Suche zeigt ein großes und heterogenes Ökosystem. Dies sind Erweiterungen oder Ressourcen von Drittanbietern; es wird kein offizieller Support zugesagt, es sei denn, dies wird in ihrer eigenen Beschreibung angegeben:
VoltAgent/awesome-openclaw-skills: Community-Index mit über 5.400 Fähigkeiten, die aus dem offiziellen Repository gefiltert wurden; 51.638 Sterne, 4.980 Forks.hesamsheikh/awesome-openclaw-usecases: Community-Sammlung von Anwendungsfällen; 31.661 und 2.722.Gen-Verse/OpenClaw-RL: Training von Agenten durch Konversation mit ihnen; 5.617 und 608.xianyu110/awesome-openclaw-tutorial: Tutorial auf Chinesisch für Installation, Konfiguration und Anwendungsfälle; 4.538 und 682.AlexAnys/awesome-openclaw-usecases-zh: Anwendungsfälle in chinesischer Sprache mit lokalen Anpassungen; 4.402 und 461.1186258278/OpenClawChineseTranslation: Übersetzung ins Chinesische, Dashboard und Bereitstellungsanleitung; 3.816 und 482.BytePioneer-AI/openclaw-china: chinesische Integration für Feishu, DingTalk, QQ, WeCom und WeChat; 3.960 und 345.TianyiDataScience/openclaw-control-center: lokales Kontrollzentrum; 4.000 und 618.abhi1693/openclaw-mission-control: Dashboard für die Orchestrierung und Zusammenarbeit von Agenten über das Gateway; 4.101 und 825.FreedomIntelligence/OpenClaw-Medical-Skills: Bibliothek mit medizinischen Fähigkeiten; 2.899 und 407.slowmist/openclaw-security-practice-guide: Leitfaden zur Härtung, der sich auf den Agenten selbst konzentriert; 2.859 und 195.comet-ml/opik-openclaw: Plugin, das Traces, Kosten, Token und Fehler nach Opik exportiert; 705 und 88.paperclipinc/openclaw-operator: Kubernetes-Operator für Instanzen mit Sicherheit, Beobachtbarkeit und Lebenszyklus; 392 und 69.
Die Einträge in chinesischer Sprache werden hier auf Deutsch beschrieben, um das Dokument lesbar zu halten; die Repository-Namen bleiben erhalten, da es sich um technische Bezeichner handelt. Die Suche zeigt nicht, dass es sich um direkte Forks des Kerns handelt: Die API klassifiziert sie als eigene Repositories und nicht als Fork des Hauptrepositorys.
Zahlen aus dem Repository
Messung: 31. Juli 2026, API und GitHub-Seite.
| Metrik | Wert |
|---|---|
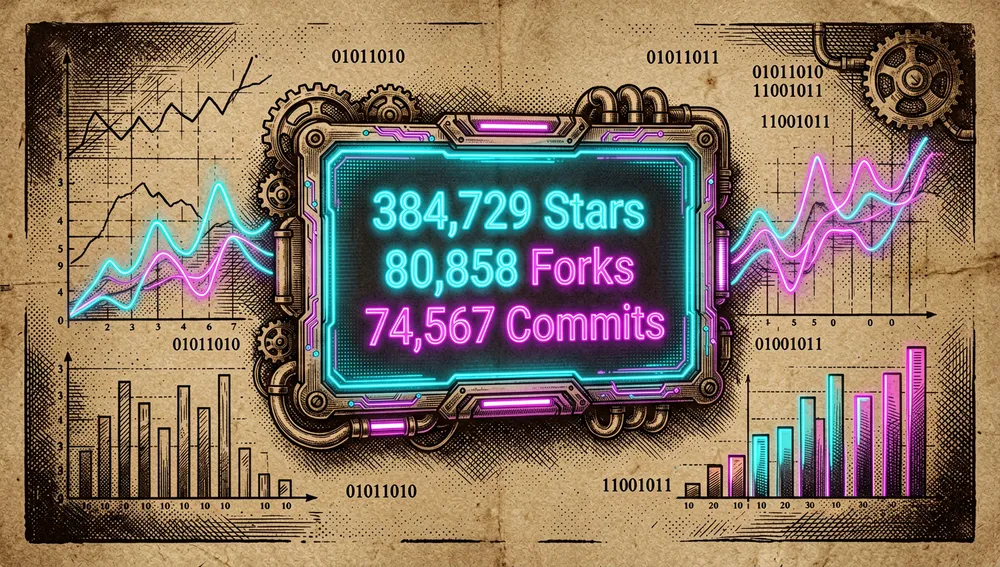
| Sterne | 384.729 |
| Forks | 80.858 |
| Echte Abonnenten | 1.762 |
| Commits | 74.567 |
| Angezeigte offenen Issues in der API | 5.754 |
| Hauptsprache | TypeScript |
| Repository-Erstellung | 24. November 2025 |
| Letztes Update der Metadaten | 31. Juli 2026 |
| Letzter sichtbarer Commit | 31. Juli 2026: fix(telegram): bound ingress worker shutdown (#116978) |
| Letzte Veröffentlichung | v2026.7.2-beta.5, 28. Juli 2026 |
Die Repository-Seite zeigte 74.567 Commits an. Die wichtigsten Mitwirkenden, die von der API anhand der Beiträge zurückgegeben wurden, waren steipete (37.847), vincentkoc (11.691), shakkernerd (3.965), obviyus (1.863) und github-actions[bot] (1.051). Das Feld watchers_count der allgemeinen GitHub-Antwort repliziert die Sterne; daher werden subscribers_count als Abonnenten angegeben. open_issues_count kann Issues und Pull-Anfragen kombinieren, so dass es nicht unbedingt nur offene Issues sind.
Die API klassifizierte die Lizenz als NOASSERTION, obwohl das README ein MIT-Badge anzeigt. Diese Diskrepanz wird explizit erwähnt: Es wird keine endgültige Lizenz behauptet, ohne sie mit dem aktuellen Lizenztext abzugleichen.
Wie man beiträgt
Das Repository dokumentiert einen besonders strengen Prozess aufgrund des hohen Beitragsaufkommens:
- Für Fehler und kleine Korrekturen einen Pull-Request öffnen; für Funktionen oder Architektur zuerst ein Issue eröffnen oder Discord konsultieren.
- Keine Änderungen nur zur Refaktorierung oder exklusiv für Tests oder CI für bereits in
mainvorhandene Fehler senden, es sei denn, dies wird ausdrücklich von der Wartung angefordert. - Bei nicht trivialen Arbeiten oder KI-generierten Inhalten ein Issue erstellen oder wiederverwenden und dieses mit dem Pull-Request verknüpfen.
- Das Problem, die Auswirkungen auf die Benutzer und den Validierungsnachweis erläutern; die Vorlage für den Pull-Request verwenden.
- Mit einer lokalen Instanz testen und
pnpm build && pnpm check && pnpm testausführen; für Erweiterungen die entsprechenden Testspuren und Verträge für Erweiterungen verwenden. - Die Pull-Requests sollten fokussiert sein, korrektes CI aufweisen und bei visuellen Änderungen Vorher-/Nachher-Aufnahmen enthalten.
Die Grenze beträgt 20 offene Pull-Requests pro Autor; wenn diese überschritten wird, werden die Anfragen automatisch mit einem Label versehen und geschlossen. KI-basierte Änderungen sind akzeptabel, wenn sie als von KI unterstützt gekennzeichnet sind, Nachweise erbracht werden und, falls verfügbar, die Fähigkeit autoreview ausgeführt wird. Neue Fähigkeiten werden an ClawHub gesendet. Dies ist eine Richtlinie für Beiträge, keine Garantie dafür, dass alle Vorschläge angenommen werden.
Wie die Community es aufgenommen hat
Die Aufnahme ist außergewöhnlich sichtbar, aber nicht einhellig positiv. Es gibt konkrete Fälle und dokumentierte Einwände:
- Die Ankündigung der Namensänderung auf Hacker News, Thread 46820783, wurde von ed gepostet und erreichte 667 Punkte und 382 Kommentare. Der verlinkte Ursprung ist die Ankündigung von Steinberger und bestätigt, dass die Änderung auf die Bitte von Anthropic bezüglich des Namens Clawd zurückzuführen war.
- Thread 46931805, gepostet von novoreorx, erhielt 340 Punkte und 513 Kommentare unter dem Titel “OpenClaw verändert mein Leben”. In der Diskussion sagte RealityVoid, dass er darin einen Nutzen sieht, diese Systeme zu verwenden, um Aufgaben zu starten, unbekannten Code zu erkunden und die Konsistenz bei Details aufrechtzuerhalten; er sah dies als Wert an, der davon abhängt, wie man es steuert und isoliert. TheAceOfHearts schätzte die Möglichkeit, Systembeschränkungen zu definieren und eine funktionierende Umgebung zum Iterieren zu erhalten.
- In demselben Thread argumentierte aeldidi, dass Modelle für sich wiederholende oder lokale Aufgaben funktionieren, aber bei schwierigen Entwicklungsprojekten ohne Anweisungen und intensive Überwachung versagen; er berichtete von Tests in einem C#- und TypeScript-Monorepository. Dies ist eine Kritik an der Zuverlässigkeit der Agenten, nicht eine kontrollierte Messung von OpenClaw.
- Thread 47479962, gepostet von fs_software, erhielt 397 Punkte und 297 Kommentare und brachte kritisch Sicherheitsrisiken zur Sprache. Die Warnung sollte nicht als eine konkrete, nachgewiesene Schwachstelle des Threads interpretiert werden; sie bestätigt, dass Sicherheit, Berechtigungen und die Exposition des Gateways zentrale Themen in der öffentlichen Diskussion sind.
- Die Spannung mit den Anbietern war ebenfalls ein großes Thema: Thread 47633396, veröffentlicht von firloop, erreichte 1.099 Punkte und 827 Kommentare zu den Einschränkungen, die Anthropic der Nutzung von Claude-Code-Abonnements mit OpenClaw auferlegte. Dies belegt eine Debatte über die Nutzungsbedingungen der Anbieter, nicht eine Behauptung, dass OpenClaw eine offizielle Unterstützung von Anthropic genoss.
OpenClaw im Vergleich zu anderen Vorschlägen
| Vorschlag | Überprüfbare Übereinstimmung | Überprüfbare Unterschiede |
|---|---|---|
HKUDS/nanobot | Persönliches, selbst hostbares Open-Source-Agenten-Framework mit Tools, Speicher, MCP, Multi-Agenten-Workflows und Chat-Anwendungen. | Seine GitHub-API beschreibt es als ultraleicht und hauptsächlich in Python geschrieben; OpenClaw gibt TypeScript an und ist eine Plattform mit Gateway, Anwendungen und einem sehr breiten Kanalkatalog. |
composio-community/secure-openclaw | Permanenter persönlicher Assistent für Messaging-Plattformen mit Speicher, Erinnerungen und Integrationen. | Die eigene Beschreibung präsentiert es als „wie OpenClaw” und kündigt über 500 Integrationen an; die abgerufene Quelle belegt nicht, dass es sich um einen Port des Kerns handelt oder dass es dessen Gateway teilt. |
clawdotnet/openclaw.net | Selbst hostbare persönliche KI-Laufzeitumgebung, inspiriert vom selben Problemraum. | Die GitHub-Beschreibung definiert es als .NET-Laufzeitumgebung mit NativeAOT-Kompatibilität; es ist nicht das TypeScript-Repository der Foundation. |
Die Wahl hängt weniger von den Sternen als von der Bereitstellung ab: OpenClaw bündelt Kanäle, Gateway, Anwendungen und ein eigenes Repository für Fähigkeiten; Nanobot präsentiert sich als leichtere Alternative in Python. Die beiden anderen Vergleiche beschränken sich auf ihre abgerufenen Beschreibungen und belegen keine vollständige funktionale Gleichwertigkeit.
Anwendungsfälle und wer von diesem Repository profitieren kann
- Personen, die einen selbst gehosteten Assistenten auf ihren eigenen Geräten oder einem eigenen Server wünschen, können das Gateway, einen Modellanbieter und die bereits genutzten Kanäle – etwa WhatsApp, Telegram, Slack oder Discord – konfigurieren und den Dienst mit
openclaw gateway statusund dem Dashboard überprüfen. - Administratoren, die den Agenten reproduzierbar bereitstellen und überwachen müssen, können die Bausteine des Ökosystems wie
openclaw/openclaw-ansible,paperclipinc/openclaw-operator,openclaw/crabbox,openclaw/shellbenchundcomet-ml/opik-openclawfür Härtung, Kubernetes, Tests, Bewertung und Traces nutzen. Sie ersetzen weder Netzwerksegmentierung noch Geheimnisverwaltung oder Berechtigungsprüfung, und die Injektion von Anweisungen bleibt ein vom Projekt selbst anerkanntes Risiko. - Wer persönliche Aufgaben oder Veröffentlichungsabläufe über Messaging automatisiert, kann Fähigkeiten und Plugins über ClawHub erstellen oder installieren und sie über einen persistenten Kanal aktivieren. Jede Fähigkeit sollte überprüft werden, nur die notwendigen Tools erhalten und Ausgaben liefern, die vor dem Versenden oder Veröffentlichen validiert werden.
Ressourcen
- Repository: https://github.com/openclaw/openclaw
- Dokumentation und Installation: https://docs.openclaw.ai/start/getting-started
- Veröffentlichungs- und Umbenennungsankündigung: https://openclaw.ai/blog/introducing-openclaw
- Foundation: https://openclaw.org
- Offizielle Fähigkeiten und Plugins: https://github.com/openclaw/clawhub
- Beitragsleitfaden: https://github.com/openclaw/openclaw/blob/main/CONTRIBUTING.md
- Discord-Community: https://discord.gg/clawd
- Rezensionen und Diskussion: https://news.ycombinator.com/item?id=46820783, https://news.ycombinator.com/item?id=46931805, https://news.ycombinator.com/item?id=47479962, https://news.ycombinator.com/item?id=47633396
Hinweis: Dieser Artikel kombiniert das README, die Dokumentation, die Ankündigung von OpenClaw, den Beitragsleitfaden, die API und Seite von GitHub sowie Ergebnisse von Hacker News, die am 31. Juli 2026 abgerufen wurden. Die Zahlen ändern sich mit der Zeit.
Kommentare