

NanoClaw: ein kleiner, isolierter, anpassbarer persönlicher Agent
nanocoai/nanoclaw · 30.845★ · 12.821 forks
Alles Wissenswerte über nanocoai/nanoclaw: ein Messaging-KI-Assistent, der jeden Agenten in einem Container ausführt und eine Codebasis bevorzugt, die der Nutzer inspizieren und ändern kann.
Was NanoClaw ist
NanoClaw ist ein persönlicher KI-Agent für Messaging-Apps. Sein aktuelles Angebot kombiniert Kanäle wie WhatsApp, Telegram, Discord, Slack, Gmail, Microsoft Teams, iMessage, Matrix, Google Chat, Webex, Linear, GitHub und WeChat mit Speicher, geplanten Aufgaben und in Containern isolierten Agenten. Das Repository erklärt, dass es das Agenten-SDK von Anthropic verwendet; die offizielle Website dokumentiert zusätzliche installierbare Anbieter, darunter Codex, OpenCode und Ollama.
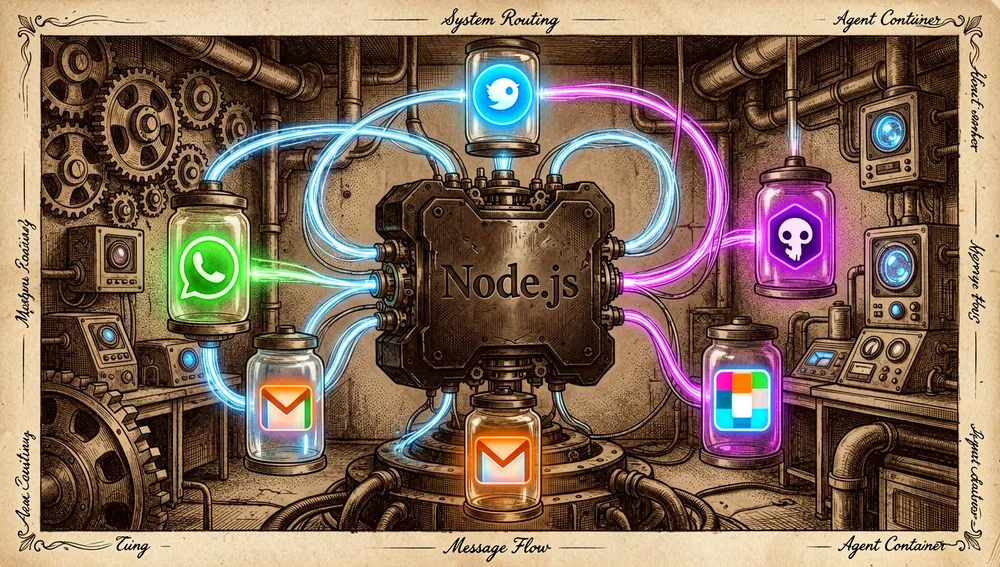
Es präsentiert sich nicht als allgemeine Agentenplattform oder gehosteter Dienst. Es ist freie Software unter MIT, gedacht dafür, dass jede Person ihre eigene Bifurkation erstellt und an ihre Bedürfnisse anpasst. Die offizielle Website beschreibt einen Node-Host-Prozess, der Nachrichten weiterleitet und Container pro Agentengruppe weckt; innerhalb jeder Sitzung gibt es Eingangs- und Ausgangs-SQLite-Datenbanken, und jede Gruppe pflegt ihr eigenes CLAUDE.md, Speicher, Skills und erlaubte Mounts.
Der Ursprung: eine Reaktion auf Komplexität und privilegierten Zugriff
Das Repository wurde am 31. Januar 2026 erstellt. Der erste sichtbare Commit im Root beschreibt es als persönlichen Claude-Assistenten über WhatsApp, und der Hacker-News-Launch vom 1. Februar wurde von jimminyx veröffentlicht, der sich dort als alleiniger Entwickler eines Wochenendprojekts identifizierte.
Die erklärte Motivation war eine Spannung mit OpenClaw: Der Autor sagte, er fühle sich nicht wohl dabei, Zugriff auf sein Leben an komplexe Software zu geben, die er nicht verstehen könne. Das README stellt diesem wahrgenommenen Risiko eine kleine Architektur mit Betriebssystem-Isolation gegenüber. Im Launch-Thread erklärte er, dass er es nutzte, um mit Claude Code über einen eingebundenen Obsidian-Tresor zu sprechen und Aufgaben per WhatsApp zu planen.
Das Projekt entstand nicht unter der aktuellen Organisation: Der Thread verlinkte das historische Repository gavrielc/nanoclaw; der heute abgefragte kanonische Ort ist nanocoai/nanoclaw. Die offizielle Website verlinkt zudem NanoCo als Betreuer und kündigt eine Finanzierungsrunde von 12 Millionen Dollar an, aber diese Ankündigung ist Material der ersten Partei und erlaubt für sich allein keine Rückschlüsse auf den Grad der technischen Reife der Software.
Philosophie und Prinzipien
NanoClaw formuliert eine explizite Philosophie:
- Klein genug, um es zu verstehen: ein Prozess, wenige Dateien, keine Microservices; die Website vergleicht 132 Quelldateien und etwa 17.500 Zeilen für NanoClaw mit größeren, OpenClaw zugeschriebenen Zahlen.
- Sicherheit durch Isolation: Der Agent sieht nur die explizit eingebundenen Verzeichnisse, und Terminalbefehle laufen innerhalb des Containers, nicht direkt auf dem Host.
- Persönlich, nicht monolithisch: Es wird ermutigt, das Repository zu forken und mit einem Programmieragenten anzupassen, statt es wachsen zu lassen, bis es jede mögliche Funktion enthält.
- Skills vor eingebauten Funktionen: Der Stamm enthält das Register und die Infrastruktur; Kanal- und Anbieteradapter werden bei Bedarf über Skills hinzugefügt.
- Hybride Installation: Es gibt einen Installer für den normalen Weg, und Claude Code greift ein, wenn Diagnose oder eine kontextabhängige Entscheidung nötig ist.
Dies ist eine Design-Haltung, keine Sicherheitszertifizierung. Das Projekt selbst muss überprüft und mit den richtigen Privilegien für jede Installation betrieben werden.
Wie es funktioniert
Der dokumentierte operative Ablauf ist folgender:
- Ein Kanal empfängt eine Nachricht, und der Host-Prozess ordnet sie über das Entitätsmodell
Nutzer → Messaging-Gruppe → Agentengruppe → Sitzungzu. - Der Router protokolliert die Eingabe in
inbound.dbund weckt den entsprechenden Container. - Der Container führt den Agenten mit seinem isolierten Speicher, seinen Anweisungen und Skills aus.
- Die Ausgabe wird in
outbound.dbgeschrieben; die Zustellungskomponente fragt sie ab und antwortet über den Kanaladapter.
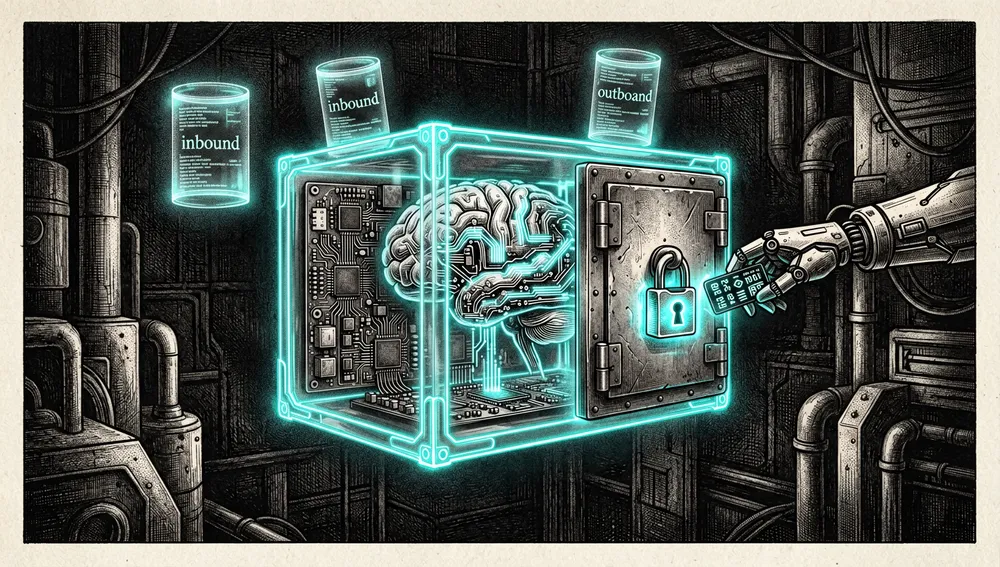
Die Isolation ist pro Kanal konfigurierbar: Man kann jeden Kanal in einen eigenen Agenten trennen, einen Agenten und seinen Speicher über mehrere Kanäle teilen, oder Kanäle in einer gemeinsamen Sitzung gruppieren. Ausgehende Zugangsdaten werden über OneClis Agent Vault geroutet; laut der Website injiziert dieser den Schlüssel bei Anfrage und wendet Richtlinien und Grenzen pro Agent an, sodass der Agent den rohen Schlüssel nie erhält.
Adapter und Anbieter werden als Skills hinzugefügt. Der für /add-telegram beschriebene Prozess holt zum Beispiel Dateien vom Register-Branch channels, kopiert sie ohne diesen Branch zu mergen, und führt einen Registrierungstest aus; das Contributing-README nennt auch /add-slack, /add-discord und /add-opencode.
Offizieller und halboffizieller Status
Es wurde kein Beleg dafür gefunden, dass NanoClaw in einen offiziellen Marktplatz von Anthropic, OpenAI, Apple, Telegram oder einem anderen Anbieter aufgenommen wurde. Sein überprüfbarer Status ist der eines öffentlichen MIT-Projekts mit eigener Organisation und Website, mit dokumentierter Integration mit Claude Code, Anthropics Agenten-SDK, Docker und OneCLI.
Die offiziellen Seiten erklären, dass der Agent das offizielle SDK von Anthropic nutzt und alternative Anbieter hinzufügen kann. Das belegt dokumentierte technische Integration, kein Sponsoring, keine Prüfung und keine Genehmigung durch Anthropic, OpenAI oder die Messaging-Dienste. Die Präsenz von über 30.000 Sternen und einer aktiven Diskussions-Community kann de facto Aufmerksamkeit anzeigen, aber keine formale Standardbezeichnung.
Das Ökosystem
NanoCo-Repositories
Die Abfrage der öffentlichen Repositories von nanocoai identifizierte Komponenten und Erweiterungen mit expliziter Beziehung:
nanocoai/nanoclaw-templates(4 Sterne): installierbare Agentenvorlagen.nanocoai/nanoclaw-telegram(10),nanocoai/nanoclaw-whatsapp(10),nanocoai/nanoclaw-discord(1),nanocoai/nanoclaw-slack(1),nanocoai/nanoclaw-gmail(2) undnanocoai/nanoclaw-matrix(1): Kanalintegrationen.nanocoai/nanoclaw-opencode(0): verpackte Arbeit, um OpenCode zum erstklassigen Anbieter zu machen.nanocoai/nanoclaw-skills(16) undnanocoai/nanoclaw-community-skills(1): Skills-Repositories.nanocoai/nanoclaw-dashboard(3): eine Monitoring-Oberfläche, die JSON-Schnappschüsse empfängt.nanocoai/nanoclaw-docker-sandbox(8),nanoclaw-docker-sandboxes(0) undnanoclaw-docker-sandbox-windows(0): Varianten isolierter Umgebungen.
Das sind Repositories, die durch dieselbe Organisation verbunden sind, keine verpflichtenden Abhängigkeiten für jede Installation. Die Contributing-Dokumentation bestätigt insbesondere, dass Vorlagen in nanocoai/nanoclaw-templates gepflegt werden.
Forks, Ports und abgeleitete Projekte
Unter den Forks mit eigener Beschreibung erscheinen taylorwalton/talon (89 Sterne), ein autonomer SOC-Analyst-Agent; MedClaw-Org/MedClaw (32), ein medizinischer Assistent; tobalo/bunclaw (29), eine auf Bun zentrierte Variante; Rlin1027/NanoGemClaw (19), eine Gemini- und Telegram-Variante; anagrambuild/solclaw (15), auf Solana-Operationen ausgerichtet; und GaussianGuaicai/nanoclaw-codex (12), das die Nutzung des Codex-SDK erklärt.
Die Repository-Suche fand außerdem Ports, die nicht als Fork markiert sind: ApeCodeAI/nanoclaw-py (187 Sterne) in Python, microclaw/microclaw (730) in Rust, agoodway/goodwizard (40) in Elixir, lorenzovenice/nanoclaw-venice (19) mit der Venice-API und lmxxf/nanoclaw-on-openharmony (14), dessen Name eine OpenHarmony-Anpassung andeutet. Es wurde kein nicht-englischer Community-Port oder eine Übersetzung mit überprüfbarer Dokumentation über diesen Namenshinweis hinaus gefunden.
Im Root selbst sind README-Dateien auf Chinesisch, Japanisch und Koreanisch verlinkt; der Release v2.1.54 schreibt arkjun einen Beitrag für das koreanische README zu. Das sind im Projekt enthaltene Lokalisierungen, keine unabhängigen Übersetzungs-Repositories.
Zahlen des Repos
Messung: 12. August 2026; GitHub-API und -Seite.
| Metrik | Wert |
|---|---|
| Sterne | 30.492 |
| Forks | 12.864 |
| Echte Abonnenten | 129 |
| Sichtbare GitHub-Commits | 2.314 |
| Branches | 151 |
| Tags | 8 |
| Hauptsprache | TypeScript |
| Lizenz | MIT |
| Erstellung | 31. Januar 2026 |
| Letzter Release | v2.1.54, 1. August 2026 |
Die API listet als führende Contributor gavrielc (1.190 Beiträge), github-actions[bot] (348), Koshkoshinsk (157), glifocat (130) und gabi-simons (97). Die Repository-Seite zeigt 2.314 Commits, während die allgemeine API keine direkte Commit-Gesamtzahl in ihrer Antwort bietet; deshalb wird die auf der Seite sichtbare Zahl beibehalten.
Der API-Wert open_issues_count betrug 882, wird aber nicht als ausschließliche Issues dargestellt: GitHub weist darauf hin, dass dieses Feld offene Pull Requests einschließen kann. Auf der Seite wurden separat 313 Issues und 569 Pull Requests angezeigt. Die API dupliziert zudem die Sterne in watchers_count; deshalb verwendet die Tabelle subscribers_count für echte Abonnenten.
Der Release v2.1.54 ist eine Zusammenfassung von v2.1.18 bis v2.1.54; er erwähnt Anbietermigration, Speicher, geplante Aufgaben, gehärtete Images und Skill-Änderungen. Er zeigte beim Aufruf auch 41 Commits nach diesem Release.
Wie man beiträgt
NanoClaw hat eine detaillierte Beitragsrichtlinie. Vor dem Start wird vorgeschlagen, Pull Requests und Issues mit gh pr list --repo nanocoai/nanoclaw --search "<Funktion>" und gh issue list --repo nanocoai/nanoclaw --search "<Funktion>" zu prüfen, zu bestätigen, dass die Änderung zur Philosophie passt, und jeden PR auf eine einzige Sache zu beschränken.
Der Maßstab ist bewusst restriktiv: Fehler- oder Sicherheitskorrekturen, Vereinfachungen und Codereduktionen werden akzeptiert; neue Fähigkeiten, Kompatibilität oder Verbesserungen müssen zu Skills werden. Für einen Kanal- oder Anbieter-Skill muss von main geforkt werden, ein sich selbst registrierendes Modul erstellt werden, dessen Registrierungstest hinzugefügt werden, SKILL.md und REMOVE.md vorbereitet werden, wenn es Änderungen hinterlässt, und ein PR eröffnet werden. Skills müssen an einem sauberen Klon getestet werden.
Breaking Changes sind erlaubt, aber nicht stillschweigend: Jeder [BREAKING]-Changelog-Eintrag muss einen Migrationspfad über einen Skill oder eine Dokumentation mit Erkennung, Ursache, Korrektur, Verifikation und Rollback verlinken. versions.json ist das mechanische Signal für externe Versionsänderungen, und /update-nanoclaw präsentiert sie nach dem Update.
Kurzanleitung zur Nutzung
Installation und erster Start
Dokumentierte Voraussetzungen: macOS, Linux oder Windows über WSL2; Node.js 20 oder neuer, pnpm 10 oder neuer, Claude Code und Docker Desktop oder Docker Engine.
git clone https://github.com/nanocoai/nanoclaw.git nanoclaw-v2
cd nanoclaw-v2
bash nanoclaw.sh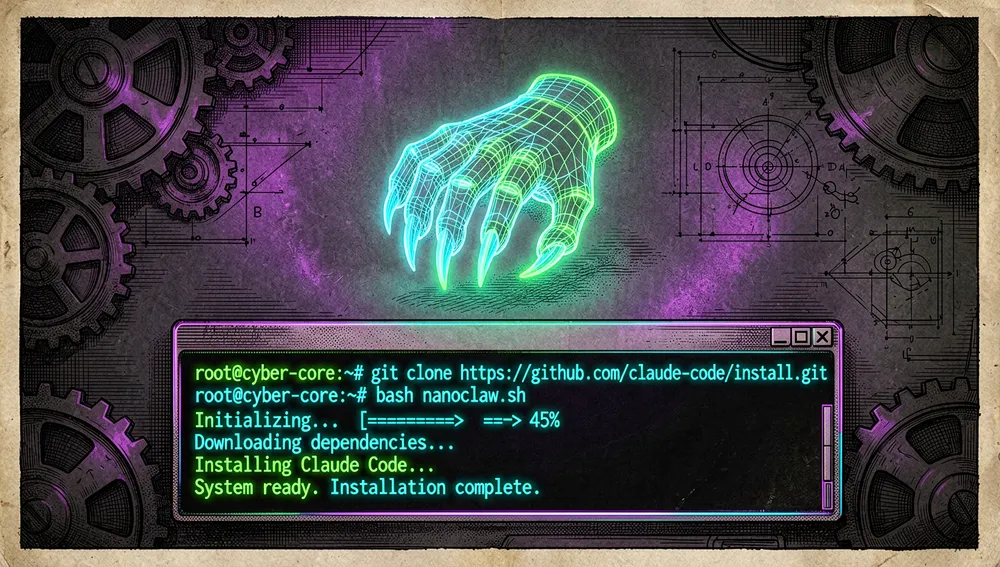
Das Skript installiert Node, pnpm und Docker, falls sie fehlen, registriert die Anthropic-Zugangsdaten bei OneCLI, baut den Container und koppelt den ersten Kanal. Schlägt ein Schritt fehl, sagt die offizielle Dokumentation, dass Claude Code aufgerufen wird, um zu diagnostizieren und fortzufahren.
Übliche Arbeitsabläufe
- Telegram hinzufügen:
/add-telegramaus der Sitzung des Programmieragenten ausführen. Der Skill holt die Adapterdateien vomchannels-Branch, kopiert sie in den Klon und überprüft die Registrierung; danach führt er durch die interaktive Token- und Bot-Konfiguration. - Einen anderen Kanal oder Anbieter hinzufügen: Dasselbe Muster ist für
/add-slack,/add-discordund/add-opencodedokumentiert. Kanäle und Anbieter werden bei Bedarf installiert, sodass der Klon nicht standardmäßig alle Adapter enthält. - Sensible Konversationen trennen: eine Isolationsbeziehung pro Kanal wählen — ein Agent pro Kanal für Privatsphäre, ein gemeinsamer für gemeinsamen Speicher, oder eine gemeinsame Sitzung für mehrere Kanäle. Jede Gruppe hat ihren eigenen Container, Speicher und ihre eigenen Anweisungen.
- Wiederkehrende Aktionen planen: die geplanten Aufgaben des Projekts nutzen, um Claude zu starten und das Ergebnis über Messaging zu erhalten; die Website bietet morgendliche Zusammenfassungen und wöchentliche Rückblicke als Beispiele.
Wesentliche Konfiguration
CLAUDE.mdjeder Agentengruppe: Anweisungen des isolierten Agenten; jede Gruppe pflegt ihre eigene.- Erlaubte Mounts: legen fest, welche Verzeichnisse der Container sehen kann; die wichtigste praktische Kontrolle des Host-Zugriffs.
- Skills
/add-<Kanal>und/add-<Anbieter>: dokumentierter Mechanismus, um Adapter selektiv hinzuzufügen. versions.json: mechanisches Signal externer Versionen, das der Update-Pfad zur Erkennung von Migrationen nutzt.docs/und das Changelog: Quelle der Migrationspfade für Breaking Changes.
Häufige Fallstricke und Lösungen
- Ein lokaler Klon migriert sich nicht von selbst. Die Projektrichtlinie verlangt einen Migrationspfad für jeden Breaking Change;
/update-nanoclawnutzen und dem zugehörigen Skill oder Dokument folgen, statt die Änderung manuell aus dem Diff zu rekonstruieren. - Ein Adapter sollte nicht mit
maingemergt werden. Die Skill-Dokumentation weist an, Dateien vom Register-Branch zu holen und zu kopieren, nicht diesen Branch zu mergen; sie verlangt auch, den Registrierungstest des Adapters auszuführen. - Nicht annehmen, dass Isolation das Berechtigungsdesign ersetzt. Der HN-Thread diskutierte externe Aktionen und schädliche Folgen:
thepoetfragte, wie solche Aktionen begrenzt würden; die anschließende Diskussion unterschied Container-Isolation, MicroVMs und Angriffsfläche. Es ist notwendig, Mounts, Zugangsdaten und Richtlinien zu überprüfen, bevor Zugriff gewährt wird. - KI-generierte Dokumentation und Code brauchen Überprüfung. Beim Launch fand
avaereinen fehlerhaften Pfad im Schnellstart;jimminyxbestätigte, dass Claude Code ihn eingeführt hatte, und korrigierte ihn.redfloatplaneundMrJohzstellten das Vertrauen infrage, das anscheinend nicht überprüfte Dokumentation einflößt. Das ist eine konkrete historische Kritik, keine Aussage über die Qualität der aktuellen Version.
Integrationen und Migration
NanoClaw integriert Docker auf macOS, Linux und WSL2; auf macOS erscheint Apple Container als native Option. OneCLI liefert den Zugangsdaten-Vermittler; Claude Code ist der native Pfad, und die Dokumentation listet Skills für Codex, OpenCode und Ollama als pro Gruppe konfigurierbare Alternativen.
Die Migration von einem OpenClaw-artigen Assistenten ist nicht als automatischer Daten- oder Konfigurationsimport dokumentiert. Der überprüfbare praktische Weg ist, einen NanoClaw-Klon zu erstellen, nur die benötigten Kanäle und Anbieter über Skills hinzuzufügen und Mounts und Agentengruppen zu konfigurieren. Dieser Unterschied entspricht genau dem Prinzip der Personalisierung durch Forking.
Wie die Community reagierte
Der direkte Hacker-News-Launch war Thread 46850205: 533 Punkte und 224 Kommentare beim Abruf. Der ursprüngliche Text stammte vom Autor, belegt also den Launch, keine unabhängige Rezension. Die Konversation bietet konkrete Reaktionen:
mark_l_watsonsagte, ihm gefalle die Idee einer kleineren Version von OpenClaw, und zeigte Interesse an Apple Container, wandte aber ein, dass die angegebene Größe nicht mit seiner groben Schätzung der TypeScript-Zeilen übereinstimme.thepoetschätzte Clawdbots Fähigkeit zu breiten Berechtigungen, fragte, wie NanoClaw potenziell schädliche externe Aktionen isoliere, und fand Apples Container interessant; sein Kommentar ist also sowohl technisches Interesse als auch Sicherheitsvorbehalt.avaerhinterfragte eine nicht existierende Klon-Anweisung und fragte, ob es sich um ein offizielles Anthropic-Projekt handle.jimminyxantwortete, dass Claude Code diese fehlerhafte Referenz eingeführt hatte, korrigierte sie und beschrieb das Projekt als grob, aber für seine Bedürfnisse angemessen.redfloatplanekritisierte, dass Dokumentation mit Anzeichen von KI-Generierung sein Vertrauen mindere, auch wenn ihm die Idee gefalle.MrJohzfügte hinzu, dass ein anscheinend selbst generiertes, nicht überprüftes README Zweifel an der Code-Überprüfung wecken könne. Das sind Nutzermeinungen, keine unabhängigen Audits.
Auf GitHub gibt es offene Diskussionen in den Kategorien Ankündigungen, Allgemein, Ideen, Umfragen, Fragen und Antworten sowie Beispiele für Community-Erweiterungen: Die Diskussion „The evolution of this codebase” hatte 7 Stimmen und 6 Kommentare, und „Support for other LLM or openrouter” 5 Stimmen und 8 Kommentare bei Abfrage. Die Diskussion „How nanoclaw is different from Claude Channels?” verzeichnete 3 Stimmen und 1 Kommentar. Diese Zahlen zeigen Aktivität, entsprechen aber keiner Zufriedenheitsumfrage.
Es wurden keine abrufbaren, überprüfbaren Belege für konkrete Reddit-Threads, X-Beiträge, Product Hunt, Dev.to, Hashnode, Podcasts, Paketregister oder unabhängige Videos während dieses Durchlaufs erhalten. Zugriffsbeschränkungen und nicht überprüfbare Ergebnisse werden nicht als Abwesenheit von Berichterstattung interpretiert.
NanoClaw im Vergleich zu anderen Ansätzen
| Vorschlag | Überprüfbare Übereinstimmung | Überprüfbarer Unterschied |
|---|---|---|
| OpenClaw | Beide sind mit Messaging verbundene KI-Assistenten; NanoClaw positioniert sich ausdrücklich als Alternative. | NanoClaw erklärt eine Host-Prozess-Architektur mit Containern pro Gruppe und selektiver Adapterübernahme; sein offizieller Vergleich behauptet, geringere Größe und weniger Abhängigkeiten anzustreben. Das ist die eigene Charakterisierung des Projekts, kein unabhängiger Benchmark. |
ApeCodeAI/nanoclaw-py | Wird als kleine Alternative zu OpenClaw beschrieben und teilt Aufgaben, Dateizugriff, Befehle und Planung. | Erklärt, in etwa 500 Zeilen Python implementiert zu sein; das hauptsächliche NanoClaw nutzt laut API TypeScript. Es wurde nicht genug Dokumentation gefunden, um Sicherheit oder Kompatibilität zu vergleichen. |
microclaw/microclaw | Ist ein Agenten-Assistent, der in Chats lebt und angibt, von NanoClaw inspiriert zu sein. | Seine Beschreibung erklärt Rust und dass er einige Ideen von NanoClaw übernimmt; die Quelle stützt keine weitere funktionale Gleichwertigkeit. |
goodwizard | Seine Beschreibung präsentiert ihn als Klon von NanoClaw. | Erklärt Elixir; sein README wurde nicht abgerufen, daher werden ihm keine zusätzlichen Fähigkeiten zugeschrieben. |
Anwendungsfälle
- Eine Person, die von ihrem gewohnten Kanal aus mit einem Agenten sprechen möchte, kann WhatsApp, Telegram, Slack oder einen anderen Adapter bei Bedarf verbinden und den Speicher und die Anweisungen des Agenten innerhalb einer isolierten Gruppe behalten.
- Wer einen Assistenten mit begrenztem Zugriff auf bestimmte Dateien benötigt, kann eine Agentengruppe mit expliziten Mounts erstellen und überprüfen, welche Daten in den Container gelangen, statt allgemeinen Host-Zugriff zu gewähren.
- Kleine Teams oder fortgeschrittene Nutzer, die wiederkehrende Automatisierungen wollen, können geplante Aufgaben für Zusammenfassungen und Rückblicke nutzen, die per Messaging zugestellt werden, solange sie OneCLI-Zugangsdaten und -Richtlinien an die Sensibilität jeder Aktion anpassen.
- Entwickler, die eine anpassbare Basis für eine bestimmte Domäne wollen, können das Projekt forken und Änderungen als Skills, Kanäle, Anbieter oder Vorlagen umsetzen; die Ableger Talon, MedClaw und SolClaw zeigen, dass die Community bereits Spezialisierungen für Sicherheit, Gesundheit und Solana-Operationen erkundet hat.
Ressourcen
- Repository: https://github.com/nanocoai/nanoclaw
- Dokumentation und Installation: https://docs.nanoclaw.dev
- Offizielle Website: https://nanoclaw.dev
- Contributing-Leitfaden: https://github.com/nanocoai/nanoclaw/blob/main/CONTRIBUTING.md
- Offizielle Vorlagen: https://github.com/nanocoai/nanoclaw-templates
- Discord-Community: https://discord.gg/VDdww8qS42
- Hacker-News-Konversation: https://news.ycombinator.com/item?id=46850205
- Release und Changelog: https://github.com/nanocoai/nanoclaw/releases/tag/v2.1.54
Hinweis: Dieser Artikel kombiniert offizielle Dokumentation, die GitHub-API, die Release-Notizen und einen Hacker-News-Thread, abgerufen am 12. August 2026. Zahlen ändern sich mit der Zeit.
Kommentare