

Anthropic Cybersecurity Skills: die größte offene Bibliothek von Cybersicherheits-Skills für KI-Agenten
mukul975/Anthropic-Cybersecurity-Skills · 33.365★ · 4.049 forks
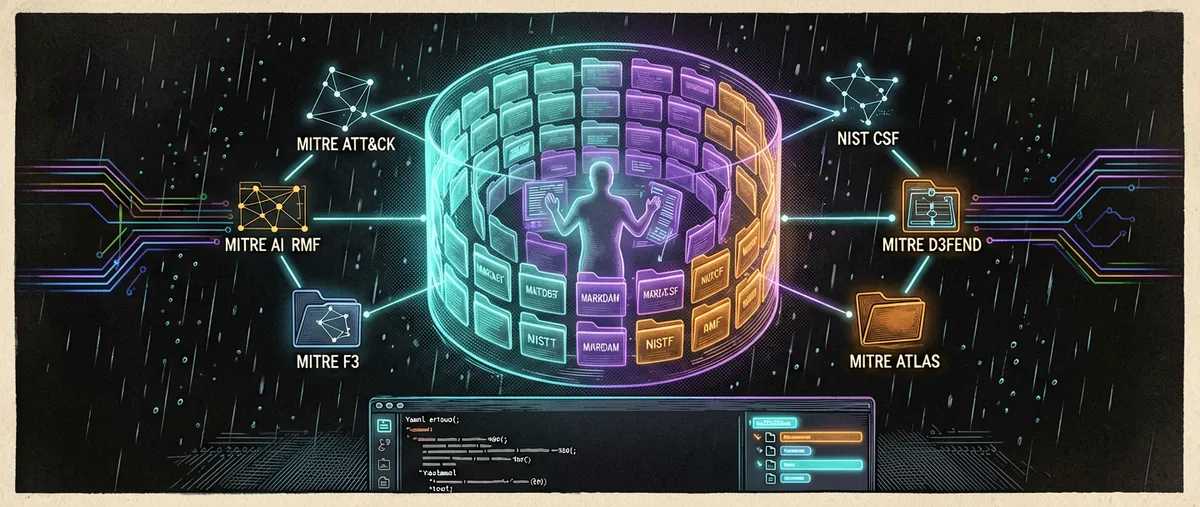
Alles Wissenswerte zu mukul975/Anthropic-Cybersecurity-Skills: eine Bibliothek aus 817 in Markdown strukturierten Skills, die jedem KI-Agenten die Arbeitsabläufe eines Senior-Sicherheitsanalysten gibt, abgebildet auf sechs Branchenframeworks und aufgebaut auf dem offenen Standard agentskills.io.
Was Anthropic Cybersecurity Skills ist
Anthropic Cybersecurity Skills ist kein Modell, kein Server und kein Exploitation-Werkzeug — es ist eine Bibliothek operativen Wissens, bestehend aus 817 strukturierten Skills (das README nennt in manchen Zählern 818), verteilt auf 34 Sicherheitsdomänen. Jede Skill ist ein Ordner mit einer SKILL.md-Datei, die dem offenen Standard agentskills.io folgt: YAML-Metadaten für die Entdeckung durch den Agenten und ein Markdown-Body, der beschreibt, wann sie zu nutzen ist, ihre Voraussetzungen, den Schritt-für-Schritt-Ablauf und wie das Ergebnis zu verifizieren ist.
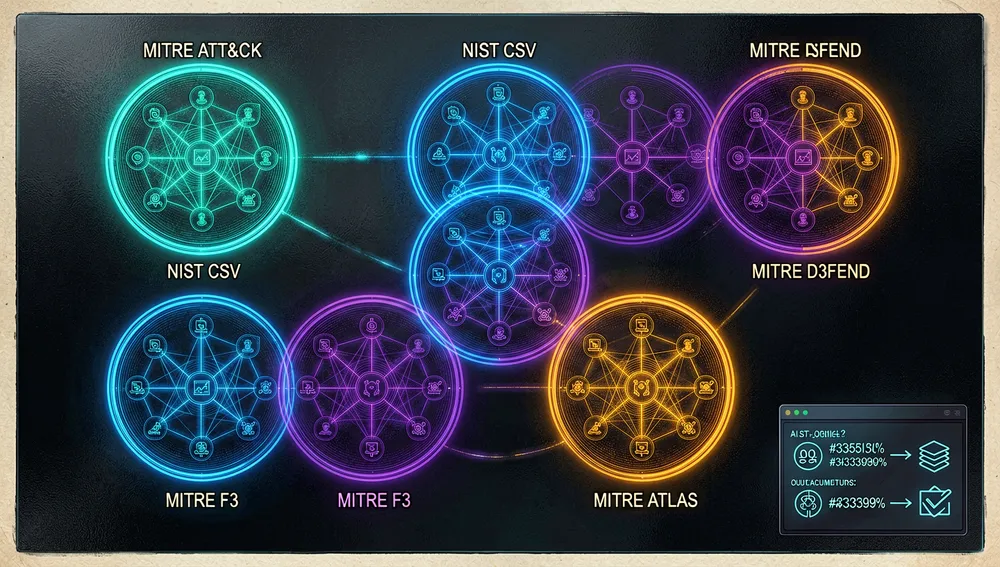
Der erklärte Zweck ist, die Wissenslücke eines KI-Agenten zu schließen: Ein Junior-Analyst weiß, welches Volatility3-Plugin auf einen Speicherauszug anzuwenden ist oder welche Sigma-Regeln Kerberoasting erfassen, aber ein generischer Agent weiß das nicht, es sei denn, ihm werden diese Anweisungen gegeben. Die Bibliothek bildet jede Skill auf sechs Frameworks ab: MITRE ATT&CK (805 von 817 zugeordnet), NIST CSF 2.0 (804), MITRE D3FEND (139), NIST AI RMF (97), das MITRE Fight Fraud Framework F3 (94) und MITRE ATLAS (93). Die Domänen reichen von Cloud-Sicherheit (66 Skills), SOC-Betrieb (63) und Threat Hunting (58) bis zu feingliedrigen Domänen wie Red Team und Firmware (6), Täuschungstechnologie (6) oder Blockchain (2).
Wichtig ist ein Hinweis, den das README selbst in den Vordergrund stellt: Es handelt sich um ein unabhängiges Community-Projekt, ohne Zugehörigkeit zu Anthropic PBC (der Name “Anthropic” im Titel verweist auf das Agenten-Ökosystem, in dem das Skills-Format entstand, nicht auf das Unternehmen). Das Material enthält offensive und Dual-Use-Techniken — Red-Team-C2-Netzwerke, Phishing-Simulation, Exploitation — und ist ausschließlich für autorisierte Penetrationstests, defensive Forschung und Bildung vorgesehen, mit ausdrücklicher schriftlicher Genehmigung für die getesteten Systeme.
Der Ursprung: Mahipal Jangra und die Lücke von 4,8 Millionen Fachkräften
Das Repository wurde am 25. Februar 2026 von Mahipal Jangra (mukul975) angelegt, einem GitHub-Profil, das sich als “Cybersecurity | Dev | Street Photographer, MSc, Research & AI Security” beschreibt, mit angegebenem Wohnsitz in Berlin und persönlichem Blog unter Mahipal.engineer. Das BibTeX-Zitat des README bestätigt den vollständigen Namen: Jangra, Mahipal.
Das README erklärt die Motivation in Zahlen: Die Lücke an Cybersicherheitsfachkräften erreichte 4,8 Millionen unbesetzte Stellen weltweit im Jahr 2024 (laut ISC2, im README zitiert). Bestehende Repositories mit Sicherheitswerkzeugen bieten Wortlisten, Payloads oder Exploit-Code, aber keines gibt einem Agenten den strukturierten Entscheidungsfluss eines Senior-Analysten an die Hand: wann welche Technik einzusetzen ist, welche Voraussetzungen zu prüfen sind, wie Schritt für Schritt vorzugehen ist und wie Ergebnisse zu verifizieren sind. Der Autor fasst es so zusammen: “Es ist keine Sammlung von Skripten oder Checklisten. Es ist eine KI-native Wissensbasis.”
Das Projekt startete mit einer für ein Community-Repo ungewöhnlichen Größenambition: Die erste formale Version, v1.0.0 vom 11. März 2026, enthielt bereits 734 Skills in 26 Domänen mit Zuordnung zu MITRE ATT&CK und NIST CSF 2.0 sowie sogar eine Schicht für den ATT&CK Navigator. Von dort an war das Wachstum schnell: v1.1.0 (21. März), v1.2.0 (6. April, mit drei zusätzlichen Frameworks: ATLAS, D3FEND und AI RMF) und v1.3.0 (22. Juni, die aktuellste), die die Bibliothek von 762 auf 817 Skills brachte, das sechste Framework (MITRE F3) hinzufügte und drei neue Domänen schuf: KI-Sicherheit, Lieferkettensicherheit sowie Hardware- und Firmware-Sicherheit.
Das README bewirbt zudem eine eigene akademische Studie des Autors, GARS-2026 (Global Agentic AI Readiness Survey), betreut von der SRH Berlin, über den Vorbereitungsgrad von Sicherheitsfachkräften und Teams auf agentische KI, mit Ergebnissen, die als Open Access unter CC-BY 4.0 veröffentlicht werden sollen. Im selben README wird ein “Playground” auf casky.ai verlinkt, eine Umgebung zum Ausführen von Skill-Übungen ohne Installation; diese Drittanbieter-Promotion innerhalb des README ist eine Spannung, die es zu bemerken gilt: Die Bibliothek ist Open Source unter Apache 2.0, aber ihre offizielle Seite (mahipal.engineer) vermischt das Projekt mit der Promotion der Studie und dieser Plattform.
Philosophie und Prinzipien
Aus den Materialien des Repositorys ergeben sich mehrere verifizierbare Prinzipien:
- Operatives Wissen, keine Zusammenfassungen: Jede Skill kodiert den echten Arbeitsablauf einer Fachkraft (Auslösebedingung, Voraussetzungen, Workflow mit konkreten Befehlen, Verifikation), keinen populärwissenschaftlichen Artikel.
- Progressive Entdeckung nach Tokens: Jede Skill kostet allein im Frontmatter rund 30 Tokens und bei vollständiger Ladung zwischen 500 und 2.000, sodass der Agent alle 817 Skills in einem einzigen Durchgang durchsuchen kann, ohne das Kontextfenster zu erschöpfen, und nur die passenden lädt.
- Framework-Zuordnung als Verifikation: Die Technik-Identifikatoren (T1003, DE.CM-01, AML.T0047, D3-NTA, F1005.006…) wurden programmatisch gegen die offiziellen Versionen jedes Frameworks validiert (die v1.3.0-Notiz gibt an, dass die 123 Techniken von F3 v1.1 gegen das Upstream-STIX-Bundle geprüft und die ATT&CK-IDs mit der offiziellen Bibliothek
mitreattack-pythonrevalidiert wurden). - Offener Standard als Vertrag: Das gesamte Format folgt agentskills.io, sodass die Bibliothek ohne Konfiguration auf jeder Plattform funktioniert, die diesen Standard unterstützt, und nicht an einen einzigen Agenten gekoppelt ist.
- Autorisierte Nutzung per Default: Der Warnhinweis-Streifen des README und die
SECURITY.mdgrenzen den rechtlichen Rahmen des offensiven Materials ab.
Wie es funktioniert
Der im README dokumentierte Ablauf für einen Agenten:
- Der Nutzer stellt eine Anfrage, zum Beispiel “analysiere diesen Speicherauszug auf Credential-Diebstahl”.
- Der Agent durchsucht das Frontmatter der 817 Skills (~30 Tokens je) und identifiziert durch Abgleich von Tags, Beschreibungen und Domäne die Kandidaten (das Beispiel im README: 12).
- Er lädt die besten vollständigen Treffer (das Beispiel:
performing-memory-forensics-with-volatility3,hunting-for-credential-dumping-lsass,analyzing-windows-event-logs-for-credential-access). - Er führt den Abschnitt Workflow Schritt für Schritt aus und bestätigt mit dem Abschnitt Verification (im Beispiel: Bestätigung der IOCs und Zuordnung des Befunds zu ATT&CK T1003, Credential Dumping).
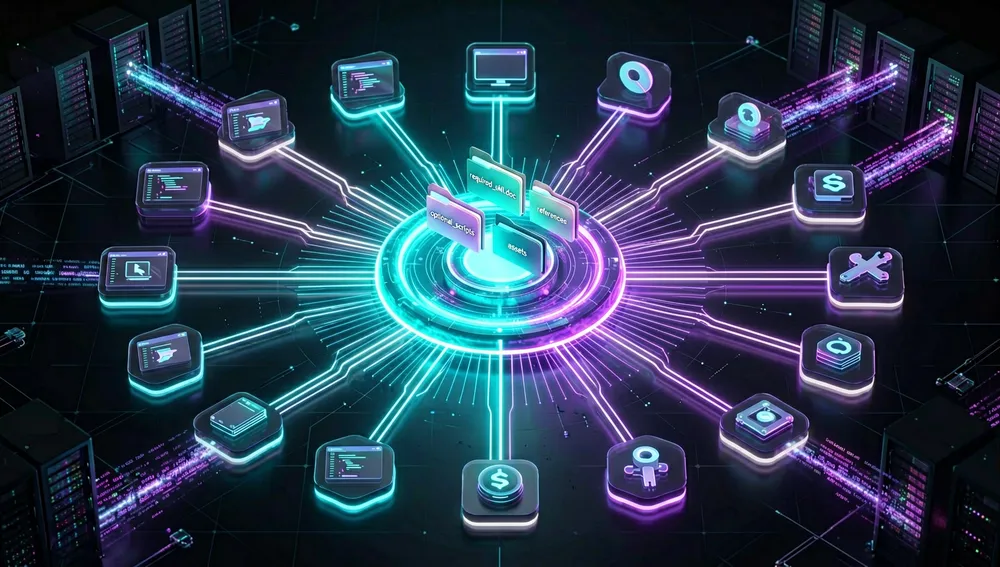
Die Struktur jeder Skill ist einheitlich:
skills/performing-memory-forensics-with-volatility3/
├── SKILL.md              ← Definition (YAML-Frontmatter + Markdown-Body)
├── references/
│   ├── standards.md      ← MITRE/NIST-Zuordnungen
│   └── workflows.md      ← technische Tiefenreferenz
├── scripts/
│   └── process.py        ← Hilfsskripte
└── assets/
    └── template.md       ← Berichts- und Checklistenvorlagen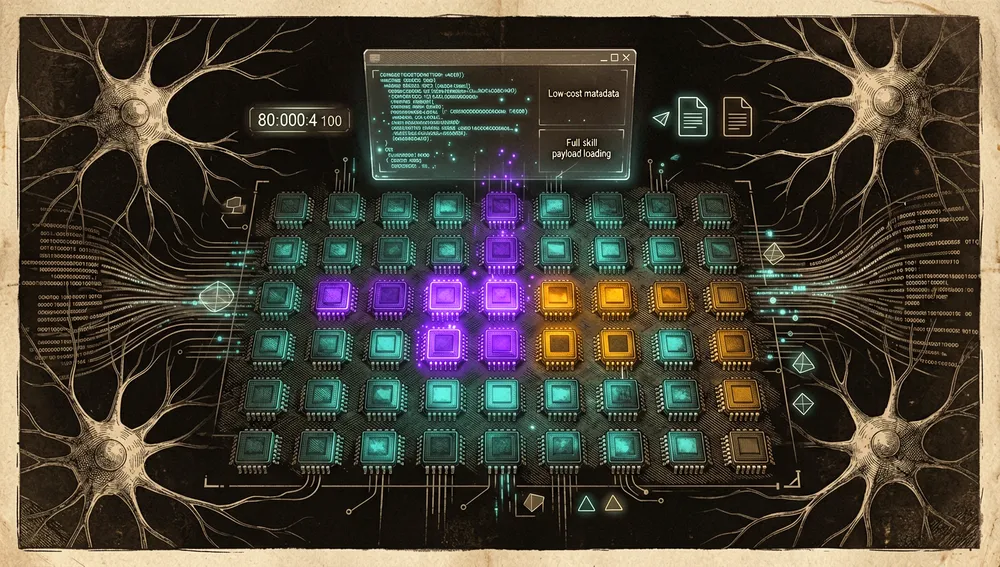
Das tatsächliche Frontmatter umfasst name, description (schlüsselwortreich für die Entdeckung), domain, subdomain, tags sowie die Framework-Felder: atlas_techniques, d3fend_techniques, nist_ai_rmf, nist_csf, version, author und license. Der Markdown-Body hat vier feste Abschnitte: When to Use, Prerequisites, Workflow und Verification.
Die erklärte Kompatibilität umfasst 26+ Plattformen: Code-Assistenten (Claude Code, GitHub Copilot, Cursor, Windsurf, Cline, Aider, Continue, Roo Code, Amazon Q, Tabnine, Sourcegraph Cody, JetBrains AI), Kommandozeilen-Agenten (OpenAI Codex CLI, Gemini CLI), autonome Agenten (Devin, Replit Agent, SWE-agent, OpenHands) und Frameworks (LangChain, CrewAI, AutoGen, Semantic Kernel, Haystack, Vercel AI SDK, jeder MCP-kompatible Agent). Das README enthält zudem ein Kompatibilitäts-Badge für Hermes von Nous Research.
Das Ökosystem
Repositories des Autors (mukul975 / Mahipal Jangra)
mukul975/cve-mcp-server: ein MCP-Server “in Produktionsqualität”, der Claude 27 Sicherheitsintelligenz-Tools über 21 APIs zugänglich macht (CVE-Suche usw.); 1.302 Sterne und 225 Forks (erstellt 14. April 2026). Es ist das natürliche Ergänzungsstück: Während die Skills-Bibliothek das Wissen liefert, liefert dieses MCP den Datenzugriff.mukul975/Privacy-Data-Protection-Skills: 282+ Skills zu Datenschutz und Datensicherheit (DSGVO, CCPA, EU AI Act, HIPAA, LGPD…), gleiches Skill-Muster; 258 Sterne und 57 Forks (erstellt 14. März 2026). Es ist das nicht-offensive “Geschwister” der Hauptbibliothek.mukul975/Threatswarm: 27 KI-Agenten mit begrenztem Umfang, die die vollständige Angriffskette ausführen (Aufklärung → Exploitation → Post-Exploitation → DFIR); 74 Sterne und 23 Forks (erstellt 29. April 2026).mukul975/Malware-Sandbox-mcp: ein MCP zum Detonieren von Dateien und URLs in Cloud-Malware-Sandboxes (Hybrid Analysis, tria.ge, ANY.RUN) und zur Anreicherung von IOCs; 27 Sterne und 8 Forks (erstellt 11. Juni 2026).mukul975/claude-team-dashboard: ein Echtzeit-Überwachungspanel für Claude-Code-Agententeams; 68 Sterne und 25 Forks.mukul975/awesome-ai-agents(17★),mukul975/awesome-cyber-skills(18★),mukul975/awesome-security(10★) undmukul975/awesome-mitre-attack(4★): eigene kuratierte Listen.mukul975/BHUSA-Anthropic-CyberSecurity-Skills(5★, 5. August 2026) undmukul975/Bhusa-Antropic-demo(0★): Arbeits-Repositories für die Präsentation auf der Black Hat USA 2026.
Der Autor pflegt zudem Datenbank-MCP-Server (mysql-mcp-server, postgres-mcp-server) und einen für Windows-Automatisierung, was ein auf MCP und Agenten-Tooling ausgerichtetes Arbeitsprofil zeigt.
Ports, Übersetzungen und Spiegel
jeffrey1205/Anthropic-Cybersecurity-Skills-cn: eine Community-Übersetzung ins Chinesische (“Anthropic-Cybersecurity-Skills 中文翻译”); 3 Sterne (erstellt 27. Mai 2026). Es ist der einzige nicht-englische Port, der in der Suche gefunden wurde.costrict-plugins-repo/mukul975-anthropic-cybersecurity-skills-cybersecurity-skills: ein automatisch generierter Spiegel der costrict-Plattform (“mirror… auto-generated, do not edit”); 66 Sterne (erstellt 19. Mai 2026).- Es wurden keine Übersetzungen in andere Sprachen oder Re-Implementierungs-Forks vergleichbaren Umfangs zu anderen Skill-Kategorien gefunden.
Verwandte und angrenzende Projekte
vercel-labs/skills(30.018★): das Werkzeugnpx skills, das diese Bibliothek installiert; es ist die Infrastruktur des offenen Skills-Ökosystems.agentskills/agentskills: Spezifikation und Dokumentation des Standards agentskills.io.0x4m4/hexstrike-ai(gelistet inottosulin/awesome-ai-security): ein MCP-Agent, der es Claude, GPT und Copilot erlaubt, 150+ Cybersicherheits-Tools für automatisiertes Pentesting auszuführen; ein eigenständiges angrenzendes Projekt: HexStrike automatisiert die Ausführung von Tools, während diese Bibliothek das Workflow-Wissen liefert.jaskaranhundal/usap-skills(gelistet in derselben Awesome-Liste): 80 Cybersicherheits-Skills + 13 orchestrierende Agenten mit typisiertem Ausgabevertrag und einem Gate für “auflösbare Evidenz”; es ist der direkteste Konkurrent im Format (Cybersicherheits-Skills für Agenten), der in den konsultierten Quellen auftaucht.VoltAgent/awesome-agent-skills(33.371★) undottosulin/awesome-ai-security(1.435★): die Indizes, in denen die Bibliothek neben Projekten der Kategorie katalogisiert ist.
Offizieller und halboffizieller Status
- Standard: Die Bibliothek folgt dem offenen Standard agentskills.io, gepflegt vom öffentlichen Repository
agentskills/agentskills. Dieser Standard definiert die kanonische Form einer “Skill” (Ordner mit obligatorischerSKILL.md, optionalenscripts/,references/undassets/) und hat inzwischen einen offiziellen Discord-Server. Standardkonformität bedeutet, dass jeder Client, der ihn implementiert, die Bibliothek ohne Anpassungen konsumieren kann. - Installer
npx skills: Die empfohlene Installation nutztnpx skills add mukul975/Anthropic-Cybersecurity-Skills. Das npm-Paketskillsstammt von vercel-labs (“The open agent skills tool”, laut API 30.018 Sterne), das heißt, der empfohlene Installer stammt nicht vom Autor der Bibliothek, sondern von Vercel Labs; es handelt sich um halboffizielle Infrastruktur des Agenten-Ökosystems. - Black Hat USA 2026: Die offizielle Projektseite (
mahipal.engineer/Anthropic-Cybersecurity-Skills) zeigt das Abzeichen “Featured — Black Hat USA 2026 · Arsenal Lab”, und der Autor pflegt verknüpfte Arbeits-Repositories (mukul975/BHUSA-Anthropic-CyberSecurity-Skillsundmukul975/Bhusa-Antropic-demo, beide am 5. August 2026 erstellt). In dieser Recherche nicht verifiziert: Die Website des Black-Hat-Arsenals war von dieser Umgebung aus nicht erreichbar (Verbindung verweigert), sodass die Präsenz auf der Konferenz nicht direkt bestätigt werden konnte; sie ist als Behauptung des Projekts selbst zu lesen. - Verzeichnisse: Sie ist bei SkillsLLM gelistet (skillsllm.com/skill/anthropic-cybersecurity-skills), einem verifizierenden Skills-Verzeichnis, das sie zum Abfragezeitpunkt als “Verified” mit 31.653 Sternen zeigt, mit einem “Third-Party Software Notice” und einer Option zum Schwachstellenscan.
- Kuratierte (Awesome-)Listen: Sie erscheint in
VoltAgent/awesome-agent-skills(33.371 Sterne) als “753 cybersecurity skills across 38 domains” (leicht veraltete Zahlen gegenüber dem README), inottosulin/awesome-ai-security(1.435 Sterne) und laut README inRoggeOhta/awesome-codex-cli.
In der Praxis macht die Kombination aus Präsenz im größten Skills-Index (awesome-agent-skills), Installation über das npx skills-Werkzeug des Ökosystems und Konformität mit dem Standard agentskills.io diese Bibliothek zur De-facto-Referenz für die Kategorie “Cybersicherheits-Skills für Agenten”, innerhalb dessen, was diese Quellen zu behaupten erlauben; eine formale Zertifizierung durch einen Anbieter oder MITRE liegt nicht vor.
Schnellstart-Anleitung
Installation und erster Start
Es gibt keine Binärdateien zu kompilieren und keine Dienste zu starten: Die Bibliothek ist Inhalt, den der Agent liest.
# Empfohlene Option 1: der Installer des Ökosystems (npm-Paket von Vercel Labs)
npx skills add mukul975/Anthropic-Cybersecurity-Skills

# Option 2: manuelles Klonen
git clone https://github.com/mukul975/Anthropic-Cybersecurity-Skills.git
cd Anthropic-Cybersecurity-Skills
Bei der Erstnutzung gibt es keine Konfigurationsschritte: Einmal im Skills-Verzeichnis der Plattform (Claude Code, Codex CLI, Cursor, Gemini CLI, Copilot oder eine der 26+ kompatiblen) angekommen, entdeckt der Agent die 817 Skills anhand des Frontmatters und lädt sie bei Bedarf. Die v1.3.0-Notiz behob einen Fehler, bei dem plugin.json bei Installationen weiterhin Version 1.0.0 angab: Seit dieser Version synchronisieren plugin.json, marketplace.json und das README Anzahl und Version automatisch bei jeder Skill-Änderung.
Typische Arbeitsabläufe
- Speicheranalyse (DFIR): “Analysiere diesen Speicherauszug auf Credential-Diebstahl” anfragen; der Agent findet Skills wie
performing-memory-forensics-with-volatility3undhunting-for-credential-dumping-lsass, führt den Workflow aus (Volatility3-Plugins, LSASS-Zugriffsmuster, Korrelation mit Ereignisprotokollen) und verifiziert die IOCs, indem er den Befund auf T1003 abbildet. - Erkennung von Bankbetrug: Die 94 F3-zugeordneten Skills erlauben es, eine Intrusion bis zum finanziellen Verlust zu verfolgen, unter Nutzung der
F1XXX-Identifikatoren von MITRE F3 (z. B.F1005.003Add Beneficiary,F1025.003Wire Transfer) und der beiden exklusiven F3-Taktiken: Positioning und Monetization. - Threat Hunting im SIEM: Die Domäne Threat Hunting (58 Skills) deckt hypothesengeleitetes Hunting, LOTL-Erkennung, EVTX-Hunting und Fleet-Level-Hunting ab;
analyzing-network-traffic-of-malwareetwa bildet auf T1071 + DE.CM + AML.T0047 + D3-NTA ab. - Autorisiertes Red Team: Die Domäne Red Teaming (35 Skills) deckt ADCS/Certipy, BloodHound CE, C2 mit Sliver/Havoc und NTLM-Relay ab, mit dem stetigen Hinweis, dass dies nur auf eigene Systeme oder mit schriftlicher Genehmigung anzuwenden ist.
Wesentliche Konfiguration
Da es sich nicht um eine Anwendung handelt, sind die “Einstellungen” die Punkte, die ein neuer Nutzer zuerst anfasst:
- Das Skills-Verzeichnis der eigenen Plattform: wo
npx skillsoder das Klonen die Ordner ablegt; entdeckt der Agent die Skills nicht, liegt das Problem fast immer am Installationsziel. SCOPE.md: das Umfangsdokument; nützlich, um vor der Nutzung als vollständige Referenz zu wissen, was abgedeckt wird und was nicht.references/standards.mdjeder Skill: wo die ATT&CK-Zuordnungen und Navigator-Layer liegen; das Stück, das einen Befund in einen an Frameworks ausgerichteten Bericht verwandelt.SECURITY.mdund der Warnhinweis-Streifen des README: grenzen die legale Nutzung des offensiven Materials ab; lesenswert, bevor ein Skript in einer sensiblen Umgebung ausgeführt wird.docs/mitre-f3-mapping.md: das Schema dermitre_f3-Blöcke im Frontmatter, bei der Arbeit mit Betrugserkennung.
Häufige Fallstricke und Lösungen
- Antivirus markiert das ZIP als Malware: Die Diskussion #53 (“Is this a scam project? My Chrome browser detected a virus during download”, 12. Mai 2026, 4 Kommentare) dokumentiert den Fall: Nutzer yydeepfam erhielt beim Download des ZIP die Erkennung
Trojan:Script/Wacatac.H!ml. Der Maintainer antwortete, es handle sich um eine heuristische Erkennung (das SuffixH!mldeutet auf maschinelles Lernen hin, nicht auf eine Signatur), typisch für Windows Defender bei ZIPs mit vielen offensiv thematisierten Python-/PowerShell-Skripten; er empfahl, in VirusTotal zu prüfen, mitgit clonestatt ZIP-Download zu klonen und die Skripte vor der Ausführung zu lesen. Derselbe Thread enthält den Kommentar von bokifide: Sein SOC erhielt beim Klonen des Repos rund 100 CrowdStrike-Alerts, und CrowdStrike entfernte die Skripte, bevor sie genutzt werden konnten — ein reales praktisches Risiko für Teams mit strengem EDR: Die Bibliothek kann bewusste, dokumentierte Ausnahmen erfordern, oder ihre Nutzung beschränkt sich auf isolierte Umgebungen. - Die Skill-Anzahl variiert je nach Quelle: Das README sagt 818, die Repo-Beschreibung und die v1.3.0-Notiz sagen 817, die Homepage sagt 754 (eine ältere Zahl) und awesome-agent-skills sagt 753. Die v1.3.0-Notiz erklärt, dass sich die Anzahl seit dieser Version automatisch in README,
marketplace.jsonundplugin.jsonsynchronisiert; die niedrigeren Zahlen stammen aus früheren Snapshots. - Skills sind keine direkten Ausführungsanweisungen: Die Bibliothek gibt den Ablauf und die Befehle, aber Agenten müssen auf kompatiblen Plattformen laufen; “errät” der Agent Befehle ohne die Skills, warnt das README, dass kritische Schritte übersprungen werden.
Integrationen und Migration
- Mit MCP: Die Bibliothek kombiniert sich mit den eigenen MCP-Servern des Autors (
cve-mcp-serverfür CVE-Intelligenz,Malware-Sandbox-mcpfür Sandbox-Detonation) sowie mit jedem MCP-kompatiblen Agenten; die Skills liefern das “Was und Wie”, die MCPs den “Zugriff auf Daten und Werkzeuge”. - Mit dem Standard agentskills.io: Jeder Client des Standards kann sie unverändert konsumieren; für einen eigenen Agenten reicht es, dessen Skills-Loader auf den geklonten Ordner zu richten.
- Migration von anderen Sammlungen: “Wörter und Payloads”-Repositories (Wortlisten, Exploits) werden nicht ersetzt, sondern ergänzt. Bei Projekten im gleichen Format liegt der verifizierbare Unterschied im Umfang:
jaskaranhundal/usap-skillsbietet 80 Skills mit typisiertem Ausgabevertrag und Gating für menschliche Freigabe, während diese Bibliothek 817 Skills bietet, die auf sechs Frameworks abgebildet sind, ohne diese Orchestrierungsschicht. - Migration zwischen Versionen: Skills sind unabhängige Ordner; Aktualisieren ist ein
git pull(oder ein erneutesnpx skills add), und die Framework-Zuordnungen werden vom Projekt bei jedem Release revalidiert (v1.3.0 revalidierte alles gegen ATT&CK v19.1).
Repo-Zahlen
Erhebung: 30. August 2026, GitHub-API.
| Metrik | Wert |
|---|---|
| Sterne | 31.692 |
| Forks | 3.814 |
| Abonnenten (echte Watcher) | 248 |
Commits auf main | 244 |
| Von der API angegebene offene Issues | 50 |
| Hauptsprache | Python (Skill-Skripte) |
| Lizenz | Apache-2.0 |
| Erstellung | 25. Februar 2026 |
| Letzter Push | 24. August 2026 |
| Letzte Version | v1.3.0, 22. Juni 2026 |
Die wichtigsten Beitragenden laut Dankessektion des README (nach Anzahl der Beiträge geordnet) sind mukul975 (Maintainer), valorisa (18), juliosuas (13), Daytona39264 (3), kevglynn (2), andrewibrah (2) und 9 Beitragende mit je einem Beitrag; das README gibt insgesamt 14 Beitragende an. Die Commit-Zahl 244 stammt von der letzten Seite des Paginierungslinks der Commits-API. Wie stets bei der GitHub-API kann open_issues_count (50) offene Pull Requests einschließen: Die Repo-Seite zeigte 20 Issues und 30 offene Pull Requests, die zusammen 50 ergeben, weshalb der Wert als kombinierte Gesamtzahl zu lesen ist, nicht als reiner Issue-Zähler. Das Feld watchers_count der API repliziert die Sternenzahl; deshalb wird subscribers_count (248) separat als tatsächliche Abonnentenzahl ausgewiesen.
Wie man beiträgt
Der in CONTRIBUTING.md und im README dokumentierte Prozess:
- Zuerst
SCOPE.mdlesen, um zu prüfen, ob das Thema in den Umfang der Bibliothek passt. - Der Vorlage von
CONTRIBUTING.mdfolgen, um die Skill zu schreiben (Frontmatter + vier Body-Abschnitte). - Eine Skill pro Pull Request einreichen, mit dem Titel
Add skill: your-skill-name. - Jeder PR wird persönlich vom Maintainer geprüft, “auf technische Genauigkeit und Einhaltung des Standards agentskills.io”. Das README räumt ein, die Review-Warteschlange sei “länger, als mir lieb ist”, und es gebe seit Monaten offene Pull Requests; kleine, fokussierte PRs kommen schneller voran.
- Neben neuen Skills werden Verbesserungen bestehender Skills gleichermaßen geschätzt (Framework-Zuordnungen, Workflow-Korrekturen, Aktualisierung von Tool-Referenzen, neue Skripte und Vorlagen).
Das README weist explizit die feingliedrigeren Domänen als die wertvollsten für neue Beiträge aus: Data Protection und Purple Team (je eine Skill) sowie Blockchain, Wireless und Privacy Compliance (je zwei). Das Projekt folgt dem Contributor Covenant als Verhaltenskodex, und verantwortungsvolle Offenlegung wird durch SECURITY.md geregelt (Bestätigung innerhalb von 48 Stunden). Für den Einstieg gibt es ein good first issue-Label bei den Issues.
Wie die Community es aufnahm
Die in dieser Recherche gesammelte Evidenz zeigt Begeisterung, die sich auf Social-Media-Konten und Verzeichnisse konzentriert, eine Community-Diskussion auf GitHub mit konkreter Kritik und das Fehlen großer verifizierbarer öffentlicher Threads auf Hacker News:
- Hacker News: Suchen nach “Anthropic Cybersecurity Skills”, “mukul975”, “agentskills.io” und Varianten lieferten im geprüften Zeitraum keine bedeutenden Threads über dieses Repository. Es werden keine Punkte oder Kommentare abgeleitet, die die Quellen nicht zeigen.
- GitHub Discussions (das eigentliche Forum des Projekts, aktiv seit April 2026):
- #53 “Is this a scam project? My Chrome browser detected a virus during download.” (yydeepfam, 12. Mai 2026, 2 Stimmen, 4 Kommentare): die konkreteste gefundene Kritik; die Debatte über den Antivirus-Fehlalarm schließt mit den Empfehlungen des Maintainers und der CrowdStrike-Anekdote von bokifide (siehe “Häufige Fallstricke”).
- “#59” “v1.2.0 Released — Five Framework Coverage” (Ankündigung, 6. April, 6 Stimmen) und “#58” “Adding MITRE Fight Fraud Framework (F3) mapping” (Ankündigung, 20. April, 2 Stimmen): Versionsankündigungen erhalten knappe Reaktionen.
- “#54” “Is it possible to make a bulk selection or a select all button?” (fontvu, 12. Juni, 6 Stimmen, ohne Antwort): eine UX-Anfrage für den Installationsselektor.
- “#55” “Add IEC 62443 4-1, 4-2, and CRA and MITRE EMB3D it would be good” (HarishB1984, 5. Mai, 2 Stimmen): eine Anfrage nach weiteren Frameworks.
- “#52” “Feature Request: Add automated safety scanning for new AI skills via CI/CD” (ashp15205, 1. Juli): eine Anfrage nach automatisiertem Sicherheitsscan, ein sensibles Thema angesichts der offensiven Inhalte der Bibliothek.
- “#56” “Interest in this project” (agustinafilosofia20-stack, 28. Mai) und “#57” “What should we add in v1.3.0?” (mukul975, 6. April, mit Beteiligung von ai-craftsman404): Zeichen von Interesse und offener Roadmap-Verwaltung.
- X/Twitter: Die Homepage des Projekts sammelt Screenshots von Sicherheitskonten; die relevantesten in dieser Recherche gefundenen: @VivekIntel (Vivek, Ersteller von Cybersicherheitsinhalten) mit mindestens vier Threads zwischen dem 20. Mai und dem 25. Juni 2026 (“one of the largest open-source cybersecurity skill libraries built for AI agents”); @RoyAmal (Amal Roy, 29. Mai), der hervorhebt, dass das Interesse nicht bei “Fragen stellen, Payloads generieren und Schwachstellen zusammenfassen” liegt, sondern bei “operational security workflows”; und @RituWithAI (26. Juni) über die lokale Nutzung von Terminals mit den Playbooks. Das README zitiert zudem Hasan Toor (@hasantoxr): “A database of real, organized security skills that any AI agent can plug into and use. Not tutorials. Not blog posts.”, und fazal-sec (Medium): “It’s a structured operational knowledge base designed for AI-driven security workflows.” Diese Zitate sind die eigene Auswahl des Autors; die virale Reichweite jedes Threads wurde nicht verifiziert.
- Verzeichnisse: SkillsLLM listet sie als “Verified” mit 31.653 Sternen (Abfrage vom 30. August 2026) und wendet seinen Hinweis auf Drittanbieter-Software an.
- Reddit: In den geprüften Subreddits (r/cybersecurity, r/LocalLLaMA, r/programming, r/devops) wurde kein verifizierbarer eigener Thread gefunden; der direkte Reddit-Zugriff war für diese Recherche blockiert, und die öffentliche API von PullPush lieferte keine Erwähnungen des Projekts, weshalb keine Reddit-Präsenz behauptet wird.
Zusammengefasst: Die verifizierbare öffentliche Rezeption ist stark im Sternenvolumen (31.692 in sechs Monaten), in Verzeichnissen und kuratierten Listen sowie auf Sicherheitskonten auf X; die gefundene Kritik ist konkret und operativ (Antivirus-Fehlalarme, lange Review-Warteschlange, inkonsistente Zahlen zwischen Quellen), nicht auf die Inhaltsqualität bezogen.
Anthropic Cybersecurity Skills im Vergleich zu anderen Ansätzen
| Ansatz | Verifizierbare Übereinstimmung | Verifizierbarer Unterschied |
|---|---|---|
jaskaranhundal/usap-skills | Cybersicherheits-Skills für Agenten mit ATT&CK- + NIST-CSF-Zuordnung, gelistet in derselben Awesome-Liste. | 80 Skills + 13 orchestrierende Agenten mit einem typisierten Ausgabevertrag von 11 Feldern, einem Gate für “auflösbare Evidenz” und menschlicher Freigabe für jede mutierende Aktion; diese Bibliothek priorisiert Umfang (817 Skills, 6 Frameworks) gegenüber diesem Orchestrierungsgerüst. |
0x4m4/hexstrike-ai | Lässt KI-Agenten Cybersicherheit automatisiert ausführen. | Ein MCP-Server, der 150+ Pentesting-Tools automatisiert; keine Wissensbibliothek von Workflows mit Framework-Zuordnung. |
mukul975/Threatswarm (gleicher Autor) | Ein KI-Agent für die vollständige Angriffskette. | 27 Ausführungsagenten mit begrenztem Umfang; ergänzt die Bibliothek, statt sie zu ersetzen: einer führt aus, die andere erklärt das Verfahren. |
| Exploit-/Wortlisten-Sammlungen | Bieten offensives Material. | Liefern Payloads ohne Entscheidungsfluss; das README dieses Projekts definiert seinen Ansatz genau dagegen. |
Der nützlichste Vergleich erfolgt nach Rolle: Innerhalb der Kategorie “Wissen für Sicherheitsagenten” ist diese Bibliothek die mit dem größten gefundenen Umfang, und ihre Unterschiede zu direkten Konkurrenten liegen im Kontrollgerüst (USAP) oder in der Art des Assets (Ausführungs-MCPs wie HexStrike).
Anwendungsfälle
- SOC- und Threat-Hunting-Analysten, die mit Claude Code, Codex CLI, Copilot oder einem anderen kompatiblen Agenten arbeiten: Ermöglicht dem Agenten, Senior-Abläufe zu befolgen (63 SOC-Skills, 58 Hunting-Skills) mit konkreten Befehlen und Verifikation, etwa bei Log-Triage, LOTL-Hunting oder Ereigniskorrelation, statt Abfragen zu improvisieren.
- DFIR-Teams: Die Domäne Digital Forensics (41 Skills: Disk-Imaging, Speicherforensik, Zeitleisten mit Hayabusa/KAPE/Plaso) und Incident Response (26 Skills) geben einen Standardweg vom Auszug bis zur Zuordnung des Befunds zu ATT&CK, mit Berichtsvorlagen in
assets/. - Teams zur Erkennung von Finanzbetrug: Die 94 F3-zugeordneten Skills (v1.3.0) sind der einzige gefundene Fall, der eine Intrusion mit ihren Positioning- und Monetization-Taktiken verbindet (F1005.003 Add Beneficiary, F1025.003 Wire Transfer), relevant für Banken und Anbieter, die dem neuen MITRE-F3-Framework von April 2026 folgen.
- Autorisierte Red Teams und Pentester: Die Domänen Red Teaming (35), Penetration Testing (23) und die 6 C2-/Lateral-Movement-Skills (Sliver, Havoc, NetExec, NTLM-Relay) dokumentieren den Ablauf offensiver Werkzeuge; die Anforderung schriftlicher Genehmigung und die Warnung vor EDR-Fehlalarmen (Diskussion #53) markieren die operativen Grenzen.
- Agenten-Architekten, die ein portables Sicherheits-”Gehirn” brauchen: Jeder Client des Standards agentskills.io kann die Bibliothek ohne Konfiguration konsumieren; für Umgebungen, die zusätzlich Live-Daten benötigen, kombiniert sie sich mit
cve-mcp-serverundMalware-Sandbox-mcpdesselben Autors. - Akademie und Forschung: Das README enthält ein BibTeX-Zitat, und der Autor verknüpft die Adoption mit der GARS-2026-Studie (betreut von der SRH Berlin, Open Access CC-BY 4.0), sodass das Repo auch als Korpus von 817 gegen sechs Frameworks getaggten Workflows dient.
- Teams mit strengem EDR (CrowdStrike, Windows Defender): Der Fall bokifide (100 Alerts beim Klonen) ist eine praktische Warnung: Produktive Nutzung erfordert eine Ausnahmerichtlinie, Skript-Review und die Bevorzugung von Git-Klonen gegenüber ZIPs; wer das nicht handhaben kann, sollte sich auf das Lesen der Bibliothek oder isolierte Umgebungen beschränken.
Ressourcen
- Repository: https://github.com/mukul975/Anthropic-Cybersecurity-Skills
- Offizielle Dokumentation (Homepage des Autors): https://mahipal.engineer/Anthropic-Cybersecurity-Skills/
- Skills-Standard: https://agentskills.io
- Offizielle Skills: https://github.com/mukul975/Anthropic-Cybersecurity-Skills/tree/main/skills
- Releases und Versionshinweise: https://github.com/mukul975/Anthropic-Cybersecurity-Skills/releases
- Listung bei SkillsLLM: https://skillsllm.com/skill/anthropic-cybersecurity-skills
- Listung bei awesome-agent-skills: https://github.com/VoltAgent/awesome-agent-skills
- Listung bei awesome-ai-security: https://github.com/ottosulin/awesome-ai-security
- Installer des Ökosystems: https://github.com/vercel-labs/skills (
npx skills) - MCP-Ergänzung des Autors: https://github.com/mukul975/cve-mcp-server
- Community: https://github.com/mukul975/Anthropic-Cybersecurity-Skills/discussions (Kategorien Announcements, General, Ideas, Polls, Q&A, Show and tell) und https://github.com/mukul975/Anthropic-Cybersecurity-Skills/issues
- Hervorgehobene Diskussion (Antivirus-Fehlalarm): https://github.com/mukul975/Anthropic-Cybersecurity-Skills/discussions/53
- Sternenverlauf: https://star-history.dera.page/#mukul975/Anthropic-Cybersecurity-Skills&Date
Hinweis: Dieser Artikel kombiniert README und CONTRIBUTING.md des Repositorys, die Release-Notizen v1.0.0–v1.3.0, die GitHub-API, die GitHub Discussions, die Homepage des Autors, SkillsLLM und die am 30. August 2026 geprüften Awesome-Listen. Die Präsenz auf der Black Hat USA 2026 ist eine Behauptung der Projekt-Homepage, die von dieser Umgebung aus nicht direkt verifiziert werden konnte. Sternen- und Fork-Zahlen ändern sich mit der Zeit.
Kommentare