

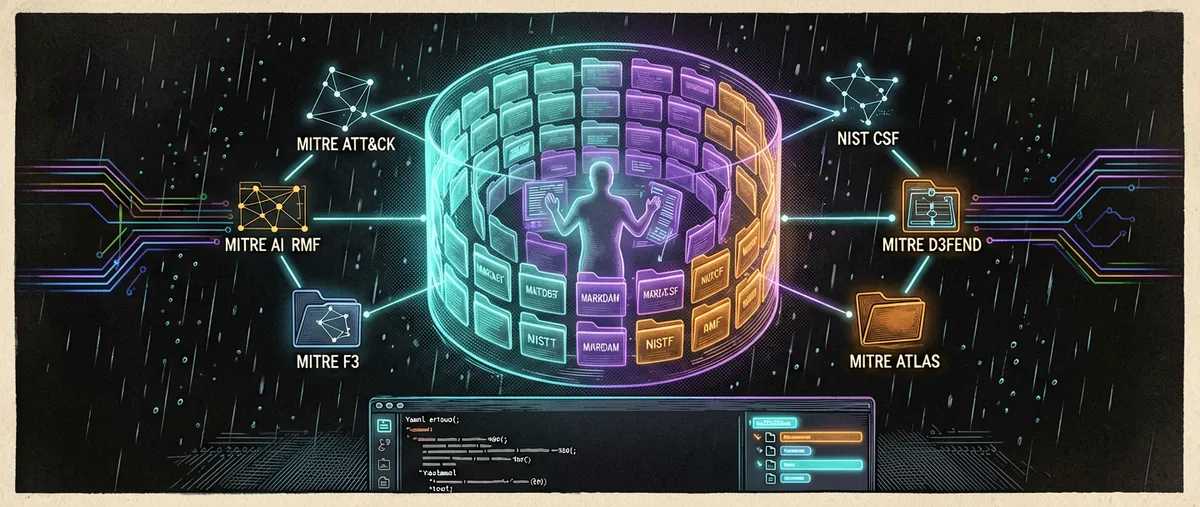
Anthropic Cybersecurity Skills: la mayor biblioteca abierta de habilidades de ciberseguridad para agentes de IA
mukul975/Anthropic-Cybersecurity-Skills · 33.365★ · 4.049 forks
Todo lo que hay que saber sobre mukul975/Anthropic-Cybersecurity-Skills: una biblioteca de 817 habilidades estructuradas en Markdown que da a cualquier agente de IA los flujos de trabajo de un analista senior de seguridad, mapeadas a seis marcos de la industria y basadas en el estándar abierto agentskills.io.
Qué es Anthropic Cybersecurity Skills
Anthropic Cybersecurity Skills no es un modelo, un servidor ni una herramienta de explotación: es una biblioteca de conocimiento operativo compuesta por 817 habilidades estructuradas (el README anuncia 818 en algunos contadores) repartidas en 34 dominios de seguridad. Cada habilidad es una carpeta con un archivo SKILL.md que sigue el estándar abierto agentskills.io: metadatos en YAML para el descubrimiento por parte del agente y un cuerpo en Markdown que describe cuándo usarla, sus precondiciones, el flujo paso a paso y cómo verificar el resultado.
El propósito declarado es cerrar la brecha de conocimiento de un agente de IA: un analista junior sabe qué plugin de Volatility3 ejecutar sobre un volcado de memoria o qué reglas Sigma capturan Kerberoasting, pero un agente genérico no, salvo que se le den esas instrucciones. La biblioteca mapea cada habilidad a seis marcos: MITRE ATT&CK (805 de 817 mapeadas), NIST CSF 2.0 (804), MITRE D3FEND (139), NIST AI RMF (97), el MITRE Fight Fraud Framework F3 (94) y MITRE ATLAS (93). Los dominios van desde seguridad en la nube (66 habilidades), operaciones SOC (63) y caza de amenazas (58) hasta dominios finos como equipo y firmware (6), tecnología de engaño (6) o blockchain (2).
Es importante una advertencia que el propio README coloca en primer plano: es un proyecto de comunidad, independiente, sin afiliación con Anthropic PBC (el nombre “Anthropic” en el título es una referencia al ecosistema de agentes donde nace el formato de habilidades, no a la empresa). El material incluye técnicas ofensivas y de doble uso —redes C2 de red team, simulación de phishing, explotación— y su uso solo está previsto para pruebas de intrusión autorizadas, investigación defensiva y educación, con permiso escrito explícito para los sistemas probados.
El origen: Mahipal Jangra y la brecha de 4,8 millones de profesionales
El repositorio fue creado el 25 de febrero de 2026 por Mahipal Jangra (mukul975), perfil de GitHub que se identifica como “Cybersecurity | Dev | Street Photographer, MSc, Research & AI Security”, con residencia declarada en Berlín y blog personal en Mahipal.engineer. La cita BibTeX del README confirma el nombre completo: Jangra, Mahipal.
El README explica la motivación en cifras: la brecha de profesionales de ciberseguridad alcanzó 4,8 millones de puestos vacantes globales en 2024 (según ISC2, cita del README). Los repositorios existentes de herramientas de seguridad ofrecen diccionarios de palabras, cargas o código de explotación, pero ninguno entrega a un agente el flujo de decisión estructurado de un analista senior: cuándo usar cada técnica, qué precondiciones revisar, cómo ejecutar paso a paso y cómo verificar resultados. El autor lo resume así: “No es una colección de guiones ni de listas de verificación. Es una base de conocimiento nativa de IA”.
El proyecto se lanzó con una ambición de escala inusual para un repo comunitario: la primera versión formal, v1.0.0 del 11 de marzo de 2026, ya contenía 734 habilidades en 26 dominios con mapeo a MITRE ATT&CK y NIST CSF 2.0 e incluso una capa para el ATT&CK Navigator. A partir de ahí el crecimiento fue rápido: v1.1.0 (21 de marzo), v1.2.0 (6 de abril, con tres marcos adicionales: ATLAS, D3FEND y AI RMF), y v1.3.0 (22 de junio, la última), que llevó la biblioteca de 762 a 817 habilidades, añadió el sexto marco (MITRE F3) y creó tres dominios nuevos: seguridad de IA, seguridad de cadena de suministro y seguridad de hardware y firmware.
El README promociona además un estudio académico propio del autor, GARS-2026 (Global Agentic AI Readiness Survey), supervisado por SRH Berlin, sobre el grado de preparación de profesionales de seguridad y equipos para la IA agéntica, con resultados a publicar en acceso abierto bajo CC-BY 4.0. En el mismo README se enlaza un “playground” en casky.ai, un entorno donde ejecutar ejercicios de las habilidades sin instalación; esa promoción de terceros dentro del README es una tensión que conviene notar: la biblioteca es de código abierto bajo Apache 2.0, pero su página oficial (mahipal.engineer) mezcla el proyecto con la promoción del estudio y de esa plataforma.
Filosofía y principios
De los materiales del repositorio se desprenden varios principios verificables:
- Conocimiento operativo, no resúmenes: cada habilidad codifica un flujo de trabajo real de un profesional (condición de activación, precondiciones, workflow con comandos concretos, verificación), no un artículo de divulgación.
- Descubrimiento progresivo por tokens: cada habilidad cuesta alrededor de 30 tokens solo en frontmatter y entre 500 y 2.000 en su carga completa, de modo que el agente puede recorrer las 817 habilidades en un solo pase sin agotar la ventana de contexto y cargar solo las que encajan.
- Mapeo a marcos como verificación: los identificadores de técnica (T1003, DE.CM-01, AML.T0047, D3-NTA, F1005.006…) se validaron programáticamente contra las versiones oficiales de cada marco (la nota v1.3.0 indica que las 123 técnicas de F3 v1.1 se comprobaron contra el bundle STIX upstream y que los IDs de ATT&CK se revalidaron con la librería oficial
mitreattack-python). - Estándar abierto como contrato: todo el formato obedece a agentskills.io, de modo que la biblioteca funciona sin configuración en cualquier plataforma que soporte ese estándar, y no queda acoplada a un solo agente.
- Uso autorizado por defecto: la franja de aviso del README y el
SECURITY.mddelimitan el alcance legal del material ofensivo.
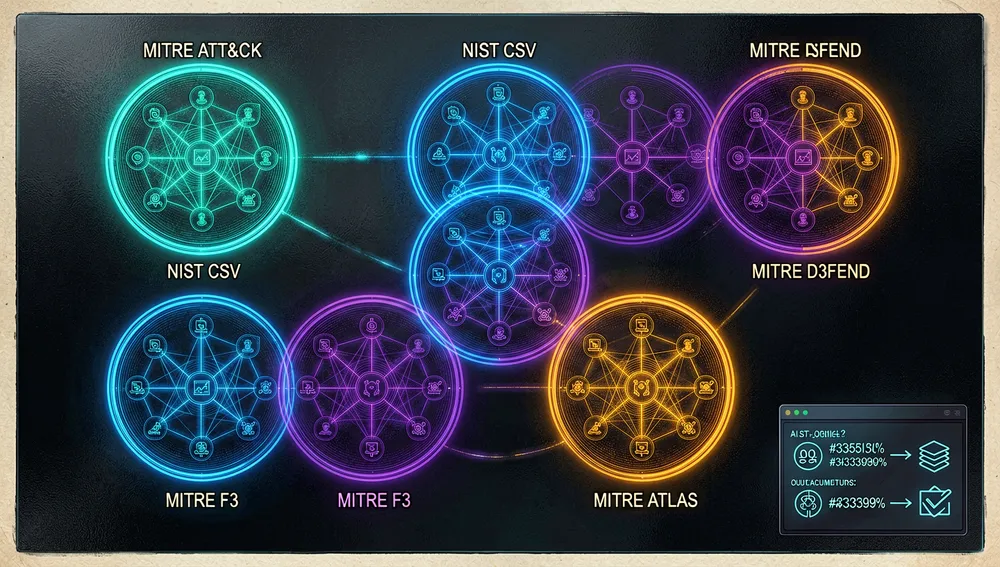
Cómo funciona
El flujo documentado en el README para un agente:
- El usuario hace una petición, por ejemplo “analiza este volcado de memoria en busca de robo de credenciales”.
- El agente barre los frontmatter de las 817 habilidades (~30 tokens cada uno) y, al encajar etiquetas, descripciones y dominio, identifica las candidatas (el ejemplo del README: 12).
- Carga las mejores coincidencias completas (el ejemplo:
performing-memory-forensics-with-volatility3,hunting-for-credential-dumping-lsass,analyzing-windows-event-logs-for-credential-access). - Ejecuta la sección Workflow paso a paso y confirma con la sección Verification (en el ejemplo, confirmación de IOCs y mapeo del hallazgo a ATT&CK T1003, Credential Dumping).
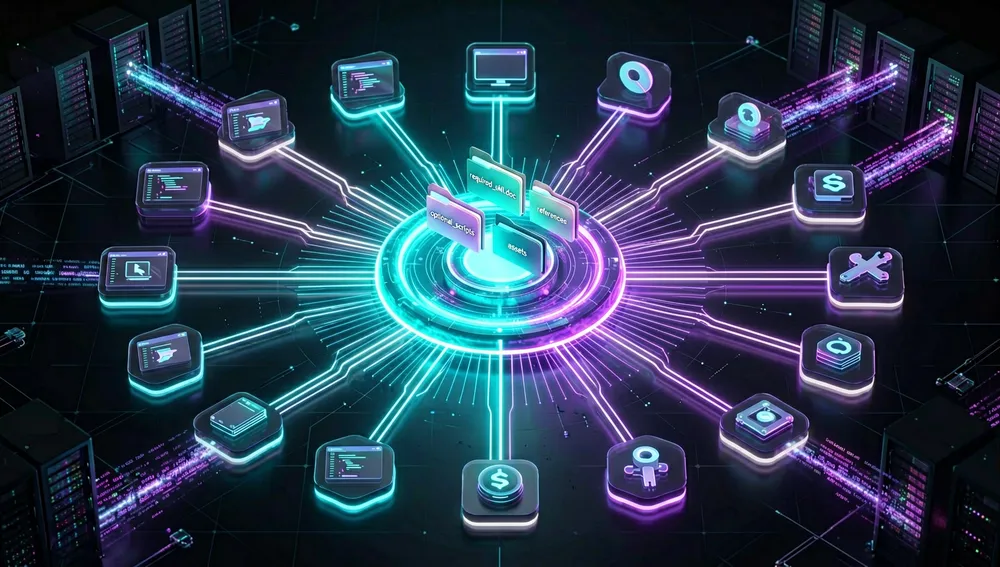
La estructura de cada habilidad es uniforme:
skills/performing-memory-forensics-with-volatility3/
├── SKILL.md              ← definición (frontmatter YAML + cuerpo Markdown)
├── references/
│   ├── standards.md      ← mapeos MITRE/NIST
│   └── workflows.md      ← referencia técnica profunda
├── scripts/
│   └── process.py        ← guiones auxiliares
└── assets/
    └── template.md       ← plantillas de informes y listas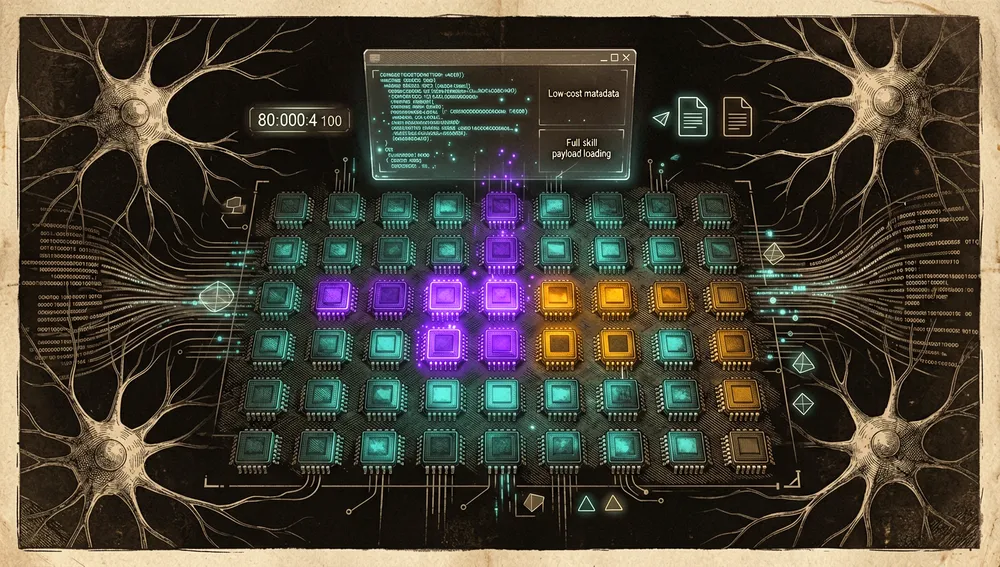
El frontmatter real incluye name, description (rica en palabras clave para el descubrimiento), domain, subdomain, tags, y los campos de marco: atlas_techniques, d3fend_techniques, nist_ai_rmf, nist_csf, version, author y license. El cuerpo Markdown tiene cuatro secciones fijas: When to Use, Prerequisites, Workflow y Verification.
La compatibilidad declarada cubre 26+ plataformas: asistentes de código (Claude Code, GitHub Copilot, Cursor, Windsurf, Cline, Aider, Continue, Roo Code, Amazon Q, Tabnine, Sourcegraph Cody, JetBrains AI), agentes de línea de comandos (OpenAI Codex CLI, Gemini CLI), agentes autónomos (Devin, Replit Agent, SWE-agent, OpenHands) y marcos (LangChain, CrewAI, AutoGen, Semantic Kernel, Haystack, Vercel AI SDK, cualquier agente compatible con MCP). El README incluye además una insignia de compatibilidad con Hermes de Nous Research.
El ecosistema
Repositorios del autor (mukul975 / Mahipal Jangra)
mukul975/cve-mcp-server: servidor MCP de “grado de producción” que expone a Claude 27 herramientas de inteligencia de seguridad sobre 21 APIs (búsqueda de CVE, etc.); 1.302 estrellas y 225 bifurcaciones (creado 14 de abril de 2026). Es la pieza complementaria natural: mientras la biblioteca de skills aporta el conocimiento, este MCP aporta el acceso a datos.mukul975/Privacy-Data-Protection-Skills: 282+ habilidades de privacidad y protección de datos (GDPR, CCPA, EU AI Act, HIPAA, LGPD…), mismo patrón de skills; 258 estrellas y 57 bifurcaciones (creado 14 de marzo de 2026). Es el “hermano” no-ofensivo de la biblioteca principal.mukul975/Threatswarm: 27 agentes de IA con alcance limitado que ejecutan la cadena de ataque completa (reconocimiento → explotación → post-explotación → DFIR); 74 estrellas y 23 bifurcaciones (creado 29 de abril de 2026).mukul975/Malware-Sandbox-mcp: MCP para detonar archivos y URLs en sandboxes de malware en la nube (Hybrid Analysis, tria.ge, ANY.RUN) y enriquecer IOCs; 27 estrellas y 8 bifurcaciones (creado 11 de junio de 2026).mukul975/claude-team-dashboard: panel de monitoreo en tiempo real para equipos de agentes Claude Code; 68 estrellas y 25 bifurcaciones.mukul975/awesome-ai-agents(17★),mukul975/awesome-cyber-skills(18★),mukul975/awesome-security(10★) ymukul975/awesome-mitre-attack(4★): listas curadas propias.mukul975/BHUSA-Anthropic-CyberSecurity-Skills(5★, 5 de agosto de 2026) ymukul975/Bhusa-Antropic-demo(0★): repositorios de trabajo para la exhibición en Black Hat USA 2026.
El autor mantiene además servidores MCP de base de datos (mysql-mcp-server, postgres-mcp-server) y de automatización Windows, lo que muestra un perfil de trabajo centrado en MCP y en herramientas para agentes.
Puertos, traducciones y espejos
jeffrey1205/Anthropic-Cybersecurity-Skills-cn: traducción comunitaria al chino (“Anthropic-Cybersecurity-Skills 中文翻译”); 3 estrellas (creado 27 de mayo de 2026). Es el único puerto no inglés localizado en la búsqueda.costrict-plugins-repo/mukul975-anthropic-cybersecurity-skills-cybersecurity-skills: espejo autogenerado de la plataforma costrict (“mirror… auto-generated, do not edit”); 66 estrellas (creado 19 de mayo de 2026).- No se localizaron traducciones a otros idiomas ni forks de re-implementación de escala comparable a los de otras categorías de skills.
Proyectos relacionados y adyacentes
vercel-labs/skills(30.018★): la herramientanpx skillsque instala esta biblioteca; es la infraestructura del ecosistema abierto de skills.agentskills/agentskills: especificación y documentación del estándar agentskills.io.0x4m4/hexstrike-ai(listado enottosulin/awesome-ai-security): agente MCP que permite a Claude, GPT y Copilot ejecutar 150+ herramientas de ciberseguridad para pentesting automatizado; es un proyecto adyacente distinto: HexStrike automatiza la ejecución de herramientas, mientras que esta biblioteca aporta el conocimiento de flujo de trabajo.jaskaranhundal/usap-skills(listado en la misma awesome list): 80 skills de ciberseguridad + 13 agentes orquestadores con contrato de salida tipado y puerta de evidencia resoluble; es el competidor más directo en formato (skills de ciberseguridad para agentes) que aparece en las fuentes consultadas.VoltAgent/awesome-agent-skills(33.371★) yottosulin/awesome-ai-security(1.435★): los índices donde la biblioteca está catalogada junto a proyectos de la categoría.
Estado oficial y semioficial
- Estándar: la biblioteca sigue el estándar abierto agentskills.io, mantenido por el repositorio público
agentskills/agentskills. Este estándar define la forma canónica de una “skill” (carpeta conSKILL.mdobligatorio,scripts/,references/yassets/opcionales) y tiene ahora un servidor de Discord oficial. Ser conforme al estándar significa que cualquier cliente que lo implemente puede consumir la biblioteca sin adaptaciones. - Instalador
npx skills: la instalación recomendada usanpx skills add mukul975/Anthropic-Cybersecurity-Skills. El paquete npmskillses de vercel-labs (“The open agent skills tool”, 30.018 estrellas según la API), es decir, el instalador recomendado no es del autor de la biblioteca sino de Vercel Labs; es infraestructura semioficial del ecosistema de agentes. - Black Hat USA 2026: la página oficial del proyecto (
mahipal.engineer/Anthropic-Cybersecurity-Skills) exhibe el distintivo “Featured — Black Hat USA 2026 · Arsenal Lab”, y el autor mantiene repositorios de trabajo vinculados (mukul975/BHUSA-Anthropic-CyberSecurity-Skillsymukul975/Bhusa-Antropic-demo, ambos creados el 5 de agosto de 2026). No verificado en esta investigación: la web del arsenal de Black Hat no fue accesible desde este entorno (conexión rechazada), por lo que la presencia en la convención no pudo confirmarse directamente; debe leerse como una afirmación del propio proyecto. - Directorios: está listado en SkillsLLM (skillsllm.com/skill/anthropic-cybersecurity-skills), un directorio de skills con verificación que lo muestra como “Verified” con 31.653 estrellas al consultar, con aviso de “Third-Party Software Notice” y opción de escaneo de vulnerabilidades.
- Listas curadas (awesome): aparece en
VoltAgent/awesome-agent-skills(33.371 estrellas) como “753 cybersecurity skills across 38 domains” (cifras algo desfasadas respecto al README), enottosulin/awesome-ai-security(1.435 estrellas) y enRoggeOhta/awesome-codex-clisegún el README.
En la práctica, la combinación de estar en el índice más grande de skills (awesome-agent-skills), instalarse con la herramienta npx skills del ecosistema, y ser conforme al estándar agentskills.io convierte a esta biblioteca en la referencia de facto para la categoría “skills de ciberseguridad para agentes”, dentro de lo que estas fuentes permiten afirmar; no consta ninguna certificación formal de un proveedor ni de MITRE.
Guía rápida de uso
Instalación y primer arranque
No hay binarios que compilar ni servicios que arrancar: la biblioteca es contenido que el agente lee.
# Opción 1 recomendada: instalador del ecosistema (paquete npm de Vercel Labs)
npx skills add mukul975/Anthropic-Cybersecurity-Skills

# Opción 2: clonado manual
git clone https://github.com/mukul975/Anthropic-Cybersecurity-Skills.git
cd Anthropic-Cybersecurity-Skills
En el primer uso no hay pasos de configuración: una vez en el directorio de skills de la plataforma (Claude Code, Codex CLI, Cursor, Gemini CLI, Copilot o cualquiera de las 26+ compatibles), el agente descubre las 817 habilidades por el frontmatter y las carga bajo demanda. La nota v1.3.0 corrigió un fallo por el que plugin.json seguía diciendo versión 1.0.0 en las instalaciones: desde esa versión, plugin.json, marketplace.json y el README sincronizan el conteo y la versión de forma automática en cada cambio de skills.
Flujos de trabajo habituales
- Análisis de memoria (DFIR): pedir “analiza este volcado de memoria buscando robo de credenciales”; el agente localiza skills como
performing-memory-forensics-with-volatility3yhunting-for-credential-dumping-lsass, ejecuta el workflow (plugins de Volatility3, patrón de acceso a LSASS, correlación con logs de eventos) y verifica los IOCs mapeando el hallazgo a T1003. - Detección de fraude bancario: las 94 skills con mapeo F3 permiten seguir una intrusión hasta la pérdida financiera, usando los identificadores
F1XXXdel MITRE F3 (p. ej.F1005.003Add Beneficiary,F1025.003Wire Transfer) y las dos tácticas exclusivas de F3: Positioning y Monetization. - Caza de amenazas en SIEM: el dominio Threat Hunting (58 skills) cubre caza guiada por hipótesis, detección LOTL, caza en EVTX y caza a nivel de flota; por ejemplo,
analyzing-network-traffic-of-malwaremapea a T1071 + DE.CM + AML.T0047 + D3-NTA. - Red team autorizado: el dominio Red Teaming (35 skills) cubre ADCS/Certipy, BloodHound CE, C2 con Sliver/Havoc y NTLM relay, con el recordatorio permanente de que solo aplica sobre sistemas propios o con permiso escrito.
Configuración esencial
Al no ser una aplicación, los “ajustes” son los puntos que un usuario nuevo toca primero:
- El directorio de skills de su plataforma: donde
npx skillso el clonado deposita las carpetas; si el agente no descubre las skills, el problema casi siempre es el destino de la instalación. SCOPE.md: el documento de alcance; útil para saber qué cubrirá y qué quedará fuera antes de usar la biblioteca como referencia completa.references/standards.mdde cada skill: donde viven los mapeos ATT&CK y las capas Navigator; es la pieza que convierte un hallazgo en un informe alineado con marcos.SECURITY.mdy la franja de aviso del README: delimitan el uso legal del material ofensivo; conviene leerlo antes de ejecutar cualquier script en un entorno sensible.docs/mitre-f3-mapping.md: el esquema de los bloquesmitre_f3del frontmatter, si se trabaja con detección de fraude.
Trampas frecuentes y soluciones
- Antivirus marca el ZIP como malware: la discusión #53 (“Is this a scam project? My Chrome browser detected a virus during download”, 12 de mayo de 2026, 4 comentarios) documenta el caso: el usuario yydeepfam recibió la detección
Trojan:Script/Wacatac.H!mlal descargar el ZIP. El mantenedor respondió que se trata de una detección heurística (el sufijoH!mlindica aprendizaje automático, no una firma) típica de Windows Defender sobre ZIPs con muchos scripts de Python/PowerShell de temática ofensiva; recomendó verificar en VirusTotal, clonar congit cloneen vez de descargar el ZIP, y leer los scripts antes de ejecutarlos. El mismo hilo recoge el comentario de bokifide: su SOC recibió cerca de 100 alertas de CrowdStrike al clonar el repo, y CrowdStrike eliminaba los scripts antes de poder usarlos —un riesgo práctico real para equipos con EDR estricto: la biblioteca puede requerir exclusiones deliberadas y documentadas, o su uso se limita a entornos aislados. - El conteo de skills varía según la fuente: el README dice 818, la descripción del repo y la nota v1.3.0 dicen 817, la homepage dice 754 (cifra anterior) y awesome-agent-skills dice 753. La nota v1.3.0 explica que desde esa versión el conteo se sincroniza automáticamente en README,
marketplace.jsonyplugin.json; las cifras menores corresponden a snapshots anteriores. - Las skills no son instrucciones de ejecución directa: la biblioteca da el flujo y los comandos, pero los agentes deben ejecutarse en plataformas compatibles; si el agente “adivina” comandos sin las skills, el README advierte que se leen pasos críticos.
Integraciones y migración
- Con MCP: la biblioteca se combina con los servidores MCP del propio autor (
cve-mcp-serverpara inteligencia de CVE,Malware-Sandbox-mcppara detonación en sandbox), y con cualquier agente MCP-compatible; las skills aportan el “qué hacer y cómo”, los MCP el “acceso a datos y herramientas”. - Con el estándar agentskills.io: cualquier cliente del estándar puede consumirla sin cambios; para un agente propio basta con apuntar su cargador de skills a la carpeta clonada.
- Migración desde otras colecciones: los repositorios de “palabras y cargas” (wordlists, exploits) no se sustituyen; se complementan. Para proyectos del mismo formato, la diferencia verificable está en el alcance:
jaskaranhundal/usap-skillsofrece 80 skills con contrato de salida tipado y gating de aprobación humana, mientras que esta biblioteca ofrece 817 skills mapeadas a seis marcos sin esa capa de orquestación. - Migración entre versiones: las skills son carpetas independientes; actualizar es un
git pull(o repetirnpx skills add), y los mapeos de marco se revalidan por el proyecto en cada release (v1.3.0 revalidó todos contra ATT&CK v19.1).
Números del repo
Medición: 30 de agosto de 2026, API de GitHub.
| Métrica | Valor |
|---|---|
| Estrellas | 31.692 |
| Bifurcaciones | 3.814 |
| Suscriptores (watchers reales) | 248 |
Commits en main | 244 |
| Incidencias abiertas indicadas por la API | 50 |
| Lenguaje principal | Python (guiones de las skills) |
| Licencia | Apache-2.0 |
| Creación | 25 de febrero de 2026 |
| Último push | 24 de agosto de 2026 |
| Última versión | v1.3.0, 22 de junio de 2026 |
Los principales contribuidores según la sección de agradecimientos del README (ordenados por número de contribuciones) son mukul975 (mantenedor), valorisa (18), juliosuas (13), Daytona39264 (3), kevglynn (2), andrewibrah (2) y 9 contribuidores con una contribución cada uno; el README declara un total de 14 contribuidores. El conteo de 244 commits se obtiene de la página final del enlace de paginación de la API de commits. Como siempre en la API de GitHub, open_issues_count (50) puede incluir solicitudes de cambios abiertas: la página del repo mostraba 20 incidencias y 30 pull requests abiertos, que suman 50, por lo que debe leerse como el total combinado, no como un conteo exclusivo de incidencias. El campo watchers_count de la API replica las estrellas; por eso se informa por separado subscribers_count (248) como suscriptores reales.
Cómo contribuir
El proceso documentado en CONTRIBUTING.md y en el README es:
- Leer primero
SCOPE.mdpara comprobar que el tema encaja en el alcance de la biblioteca. - Seguir la plantilla de
CONTRIBUTING.mdpara escribir la skill (frontmatter + cuatro secciones del cuerpo). - Enviar una skill por pull request, con el título
Add skill: your-skill-name. - Cada PR se revisa por el mantenedor en persona, “por precisión técnica y cumplimiento del estándar agentskills.io”. El README admite que la cola de revisión “es más larga de lo que me gustaría” y que hay pull requests abiertos desde hace meses; las PR pequeñas y enfocadas avanzan más rápido.
- Además de skills nuevas, se valoran igual las mejoras de skills existentes (mapeos de marcos, corrección de workflows, actualización de referencias a herramientas, nuevos guiones y plantillas).
El README señala explícitamente los dominios más finos como los más valiosos para nuevos aportes: Data Protection y Purple Team (una skill cada uno) y Blockchain, Wireless y Privacy Compliance (dos cada una). El proyecto sigue el Contributor Covenant como código de conducta, y la divulgación responsable se rige por SECURITY.md (reconocimiento en 48 horas). Para empezar hay una etiqueta good first issue en las incidencias.
Cómo lo recibió la comunidad
La evidencia recuperada en esta investigación muestra entusiasmo concentrado en cuentas de redes sociales y directorios, una discusión comunitaria en GitHub con críticas concretas, y ausencia de grandes hilos públicos verificables en Hacker News:
- Hacker News: las búsquedas por “Anthropic Cybersecurity Skills”, “mukul975”, “agentskills.io” y variantes no devolvieron hilos significativos sobre este repositorio en la ventana consultada. No se infieren puntos ni comentarios que las fuentes no muestran.
- GitHub Discussions (el foro real del proyecto, activo desde abril de 2026):
- #53 “Is this a scam project? My Chrome browser detected a virus during download.” (yydeepfam, 12 de mayo de 2026, 2 votos, 4 comentarios): la crítica más concreta localizada; el debate sobre el falso positivo de antivirus se cierra con las recomendaciones del mantenedor y la anécdota de CrowdStrike de bokifide (ver “Trampas frecuentes”).
- “#59” “v1.2.0 Released — Five Framework Coverage” (anuncio, 6 de abril, 6 votos) y “#58” “Adding MITRE Fight Fraud Framework (F3) mapping” (anuncio, 20 de abril, 2 votos): los anuncios de versión tienen reacciones breves.
- “#54” “Is it possible to make a bulk selection or a select all button?” (fontvu, 12 de junio, 6 votos, sin respuesta): demanda de UX en el selector de instalación.
- “#55” “Add IEC 62443 4-1, 4-2, and CRA and MITRE EMB3D it would be good” (HarishB1984, 5 de mayo, 2 votos): petición de más marcos.
- “#52” “Feature Request: Add automated safety scanning for new AI skills via CI/CD” (ashp15205, 1 de julio): petición de escaneo de seguridad automatizado, un tema sensible dado el contenido ofensivo de la biblioteca.
- “#56” “Interest in this project” (agustinafilosofia20-stack, 28 de mayo) y “#57” “What should we add in v1.3.0?” (mukul975, 6 de abril, con participación de ai-craftsman404): muestras de interés y de gestión abierta del roadmap.
- X/Twitter: la homepage del proyecto recoge capturas de cuentas de seguridad; las más relevantes recuperadas en esta investigación: @VivekIntel (Vivek, creador de contenido de ciberseguridad) con al menos cuatro hilos entre el 20 de mayo y el 25 de junio de 2026 (“one of the largest open-source cybersecurity skill libraries built for AI agents”); @RoyAmal (Amal Roy, 29 de mayo) que resalta que el interés no está en “preguntar, generar payloads y resumir vulnerabilidades” sino en los “operational security workflows”; y @RituWithAI (26 de junio) sobre el uso local de terminales con los playbooks. El README cita además a Hasan Toor (@hasantoxr): “A database of real, organized security skills that any AI agent can plug into and use. Not tutorials. Not blog posts.”, y a fazal-sec (Medium): “It’s a structured operational knowledge base designed for AI-driven security workflows.” Esas citas son la propia selección del autor; no se verificó el alcance viral de cada hilo.
- Directorios: SkillsLLM lo lista como “Verified” con 31.653 estrellas (consulta del 30 de agosto de 2026) y le aplica su aviso de software de terceros.
- Reddit: no se localizó ningún hilo dedicado verificable en los subreddits consultados (r/cybersecurity, r/LocalLLaMA, r/programming, r/devops); el acceso directo a Reddit estaba bloqueado para esta investigación y los resultados de la API pública de PullPush no devolvieron menciones al proyecto, por lo que no se afirma presencia en Reddit.
En resumen: la recepción pública verificable es fuerte en volumen de estrellas (31.692 en seis meses), en directorios y listas curadas, y en cuentas de seguridad en X; las críticas localizadas son concretas y operativas (falsos positivos de antivirus, cola de revisión larga, conteos inconsistentes entre fuentes), no de calidad del contenido.
Anthropic Cybersecurity Skills frente a otras propuestas
| Propuesta | Coincidencia verificable | Diferencia verificable |
|---|---|---|
jaskaranhundal/usap-skills | Skills de ciberseguridad para agentes con mapeo ATT&CK + NIST CSF, listadas en la misma awesome list. | 80 skills + 13 orquestadores con contrato de salida tipado de 11 campos, puerta de “evidencia resoluble” y aprobación humana para cada acción mutante; esta biblioteca prioriza alcance (817 skills, 6 marcos) sobre ese andamiaje de orquestación. |
0x4m4/hexstrike-ai | Hace que agentes de IA ejecuten ciberseguridad de forma automatizada. | Es un servidor MCP que automatiza 150+ herramientas de pentesting; no es una biblioteca de conocimiento de flujos con mapeo a marcos. |
mukul975/Threatswarm (mismo autor) | Agente de IA para la cadena de ataque completa. | 27 agentes de ejecución con alcance limitado; complementa la biblioteca en vez de sustituirla: uno ejecuta, la otra explica el procedimiento. |
| Colecciones de exploits/wordlists | Ofrecen material ofensivo. | Dan cargas y payloads sin flujo de decisión; el README de este proyecto define su propuesta justo en contra de eso. |
La comparación más útil es de rol: dentro de la categoría “conocimiento para agentes de seguridad”, esta biblioteca es la de mayor alcance localizado, y sus diferencias con los competidores directos están en el andamiajo de control (USAP) o en el tipo de activo (MCP de ejecución como HexStrike).
Casos de uso
- Analistas SOC y de caza de amenazas que trabajan con Claude Code, Codex CLI, Copilot u otro agente compatible: les sirve para que el agente siga flujos de senior (63 skills SOC, 58 de caza) con los comandos concretos y la verificación, por ejemplo en triaje de logs, caza LOTL o correlación de eventos, en vez de improvisar consultas.
- Equipos DFIR: el dominio Digital Forensics (41 skills: imagen de disco, forense de memoria, líneas de tiempo con Hayabusa/KAPE/Plaso) y Incident Response (26 skills) dan un recorrido estándar desde el volcado hasta el mapeo del hallazgo a ATT&CK, con plantillas de informe en
assets/. - Equipos de detección de fraude financiero: las 94 skills con mapeo F3 (v1.3.0) son el único caso localizado que conecta una intrusión con sus tácticas de Positioning y Monetización (F1005.003 Add Beneficiary, F1025.003 Wire Transfer), relevante para bancos y proveedores que siguen el nuevo marco MITRE F3 de abril de 2026.
- Red teams y pentesters autorizados: los dominios Red Teaming (35), Penetration Testing (23) y las 6 skills de C2/lateral movement (Sliver, Havoc, NetExec, NTLM relay) documentan el flujo de herramientas ofensivas; el requisito de permiso escrito y la advertencia de falsos positivos de EDR (discusión #53) marcan los límites operativos.
- Arquitectos de agentes que necesitan un “cerebro” de seguridad portable: cualquier cliente del estándar agentskills.io puede consumir la biblioteca sin configuración; para entornos que además requieren datos en vivo, se combina con
cve-mcp-serveryMalware-Sandbox-mcpdel mismo autor. - Academia e investigación: el README incluye cita BibTeX y el autor vincula la adopción al estudio GARS-2026 (supervisado por SRH Berlin, acceso abierto CC-BY 4.0), de modo que el repo sirve también como corpus de 817 flujos etiquetados contra seis marcos.
- Equipos con EDR estricto (CrowdStrike, Windows Defender): el caso bokifide (100 alertas al clonar) es una advertencia práctica: el uso productivo exige política de exclusiones, revisión de scripts y preferencia por clonado git sobre ZIPs; quien no pueda gestionarlo debe limitarse a leer la biblioteca o a entornos aislados.
Recursos
- Repositorio: https://github.com/mukul975/Anthropic-Cybersecurity-Skills
- Documentación oficial (homepage del autor): https://mahipal.engineer/Anthropic-Cybersecurity-Skills/
- Estándar de skills: https://agentskills.io
- Skills oficiales: https://github.com/mukul975/Anthropic-Cybersecurity-Skills/tree/main/skills
- Releases y notas de versión: https://github.com/mukul975/Anthropic-Cybersecurity-Skills/releases
- Listado en SkillsLLM: https://skillsllm.com/skill/anthropic-cybersecurity-skills
- Listado en awesome-agent-skills: https://github.com/VoltAgent/awesome-agent-skills
- Listado en awesome-ai-security: https://github.com/ottosulin/awesome-ai-security
- Instalador del ecosistema: https://github.com/vercel-labs/skills (
npx skills) - Complemento MCP del autor: https://github.com/mukul975/cve-mcp-server
- Comunidad: https://github.com/mukul975/Anthropic-Cybersecurity-Skills/discussions (categorías Announcements, General, Ideas, Polls, Q&A, Show and tell) y https://github.com/mukul975/Anthropic-Cybersecurity-Skills/issues
- Discusión destacada (falso positivo antivirus): https://github.com/mukul975/Anthropic-Cybersecurity-Skills/discussions/53
- Historial de estrellas: https://star-history.dera.page/#mukul975/Anthropic-Cybersecurity-Skills&Date
Nota: este artículo combina el README y CONTRIBUTING.md del repositorio, las notas de las releases v1.0.0–v1.3.0, la API de GitHub, las GitHub Discussions, la homepage del autor, SkillsLLM y las listas awesome consultadas el 30 de agosto de 2026. La presencia en Black Hat USA 2026 es una afirmación de la homepage del proyecto que no pudo verificarse directamente desde este entorno. Las cifras de estrellas y forks cambian con el tiempo.
Comentarios