

hackingtool: una consola todo-en-uno para pruebas de seguridad autorizadas
Z4nzu/hackingtool · 79.741★ · 9.039 forks
Una herramienta lanzadora con 215 herramientas curadas en 21 categorías, un catálogo dirigido por datos y una capa de inteligencia artificial opcional que convierte peticiones en lenguaje natural en comandos reales y documentados.
Qué es hackingtool
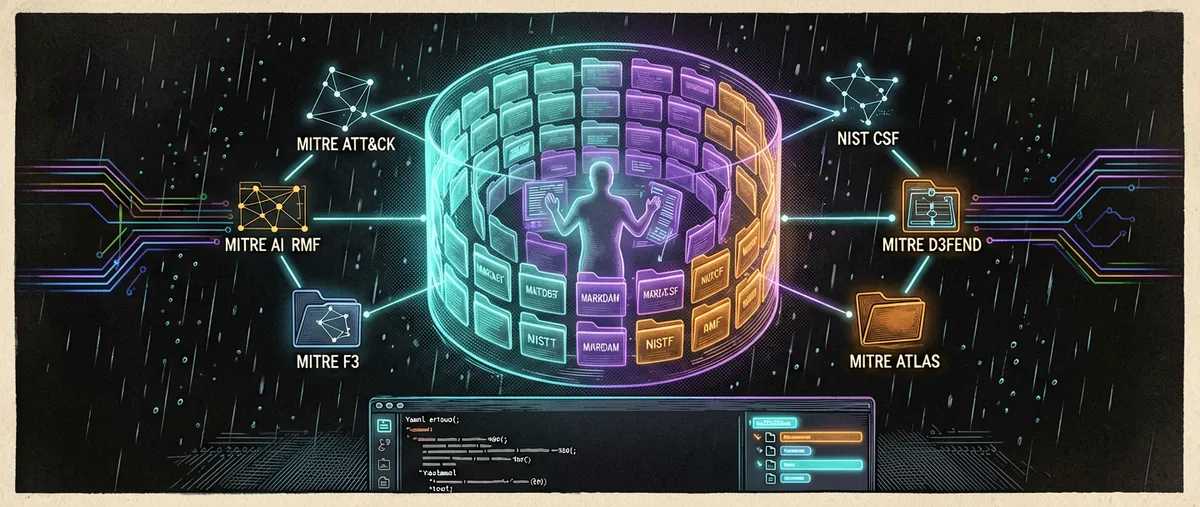
hackingtool es un lanzador de herramientas de prueba de seguridad: no implementa las herramientas de ataque o defensa, sino que las descubre, instala y ejecuta desde una única consola. El README actual lo describe como un “kit todo-en-uno con guía por IA para pruebas de seguridad autorizadas”, con 215 herramientas curadas en 21 categorías (reconocimiento, OSINT, web, inalámbrica, phishing, forense, post-explotación, entre otras) y una taxonomía fija de 63 etiquetas que hace cada herramienta descubrible.
El producto actual es una consola interactiva en Python con tres formas de entrada: comandos con barra (/run, /search, /find), referencias con arroba (@nmap, @tag:osint) y texto en lenguaje natural (“crack a wifi handshake”), que el recomendador de herramientas interpreta.
Sobre ese catálogo actúa una capa de IA opcional y con clave del propio usuario (endpoint compatible con OpenAI o un modelo local de Ollama): recomienda herramientas, redacta el comando exacto para un objetivo, planifica objetivos paso a paso y resume hallazgos. Sin modelo configurado, todas las funciones degradan a un comportamiento determinista local: nada se ejecuta de forma autónoma y nada se fabrica.
El repositorio se distingue de los listados de herramientas por ser un catálogo dirigido por datos: cada herramienta es una entrada YAML en src/hackingtool/catalog/ con etiquetas de una taxonomía cerrada y fichas de uso con comandos reales, verificados contra la documentación de cada proyecto.
Origen
El repositorio fue creado el 11 de abril de 2020 por Hardik Zinzu (usuario de GitHub Z4nzu), cuya cuenta indica residencia en India y una biografía centrada en “Python | Frappe | ERPNext | Odoo | DevOps”, con blog personal en hardikzinzu.com. El primer commit de la rama master es literalmente “Initial commit”, del mismo 11 de abril de 2020.
Los primeros commits muestran el origen modesto del proyecto: un único guion (hackingtool.py), actualizado desde el móvil (“From mobile”, “first time”, “small change”) durante las dos primeras semanas, con una instalación basada en sudo git clone y un menú numérico clásico. Las primeras etiquetas son tardías: v1.0 apunta a un commit del 19 de julio de 2020 y v1.1.0 al 21 de julio de 2020.
El historial de incidencias tempranas documenta la infancia del proyecto: errores de sintaxis por incompatibilidad Python 2/3 (issue #174, 31 comentarios; #185, 11 comentarios), fallos al ejecutar con sudo (#242, 10 comentarios) y problemas de instalación (#7, 10 comentarios). También hay un hito de seguridad temprana: la PR #116, “RCE fix: Changed all cmd executions from os.system to subprocess.Popen calls”, con 12 comentarios, que eliminó la ejecución de comandos a través del sistema.
El salto moderno es de 2026. El commit del 15 de marzo de 2026, “Restructure for v2.0.0 with new tools, features, and UI updates” (PR #590), reestructuró el proyecto; y el 26 de julio de 2026 llegó el rediseño completo: “feat: AI operator console — 215 curated tools, AI layer, /find discovery (v2.0.0 rework)” seguido de “chore(release): 3.0.0”. La descripción del repositorio en GitHub sigue siendo la original (“ALL IN ONE Hacking Tool For Hackers”), pero el README actual se presenta ya como una herramienta para “pruebas de seguridad autorizadas” orientada a todo el espectro: equipos rojos, azules, OSINT, bug bounty, CTF y forense/IR.
Filosofía y principios
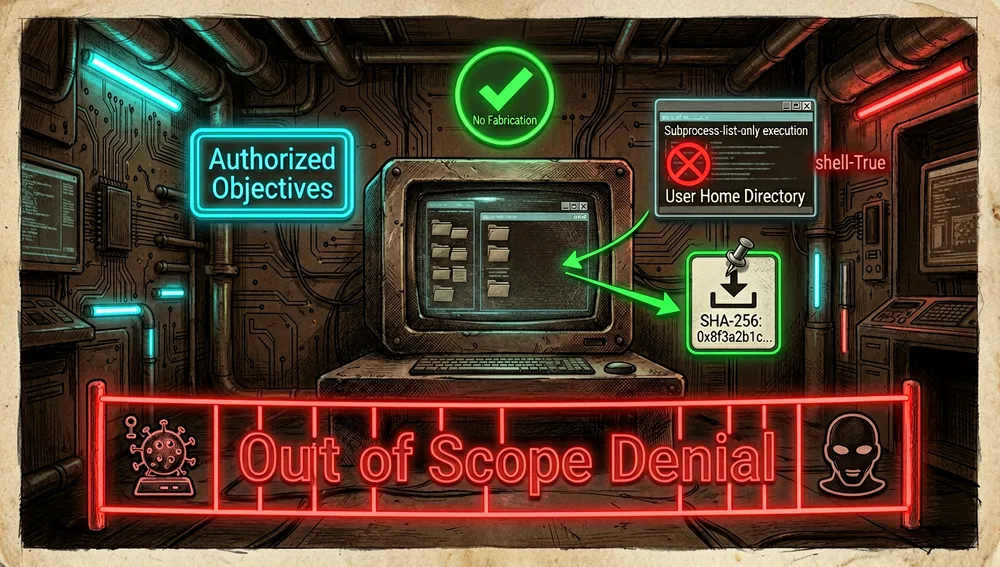
Las reglas base documentadas en CONTRIBUTING.md se declaran “innegociables” y se aplican en revisión y en CI donde es posible:
- Solo objetivos autorizados. Ninguna funcionalidad asume acceso a sistemas que el operador no posee o no está permitido probar.
- Sin fabricación. Las salidas de IA se validan contra conjuntos cerrados; los comandos del catálogo deben ser invocaciones reales y documentadas, nunca inventadas.
- Solo
subprocessen forma de lista. Nuncashell=Truecon entrada interpolada. - Descargas ancladas y verificadas. Cada descarga lleva versión fijada y suma SHA-256; no hay
curl | bash, “jamás”. - Sin
sudoforzado. Las herramientas se instalan en~/.hackingtool/, no en rutas de sistema. - Linux/macOS primero. Las herramientas exclusivas de Windows se despriorizan.
El README añade principios de diseño de la capa de IA: es optativa y con clave propia (BYO-key); la IA solo puede devolver etiquetas de la taxonomía fija (el catálogo resuelve etiqueta → herramienta, por lo que una herramienta no puede ser inventada); /find es solo sugerencias (nunca clona, instala ni ejecuta) y hace cero llamadas al modelo; los objetivos fuera de alcance (jams, DoS, acoso masivo, malware) se niegan antes de cualquier llamada de red, con una alternativa autorizada cuando existe; y las salidas de las herramientas de escaneo se tratan como datos no fiables frente a la IA (ver la carta del operador en src/hackingtool/skill/OPERATOR.md).
Cómo funciona
El flujo básico documentado en docs/HOW-TO-USE.md:
- Arranque. La consola muestra el banner, el estado del sistema y el prompt. Tab completa comandos, nombres de herramientas y etiquetas;
↑/↓navega el historial. - Descubrimiento.
/tagslista las 63 etiquetas con su conteo;@tag:osintabre las herramientas de esa etiqueta;/search <keyword>busca en nombres, descripciones y etiquetas;@nmapabre una herramienta directamente (mayúsculas insensibles, con tolerancia a errores). - Tarjeta de herramienta. Cada herramienta muestra descripción, enlace al proyecto y, si está curada, una ficha de uso con comandos reales. Menú:
1instalar,2ejecutar,cpedir el comando exacto para un objetivo,98página del proyecto,99volver. Si la herramienta ya existe en el PATH (apt, brew, Kali), hackingtool reutiliza el binario en vez de reclonarlo. /findresponde “¿qué uso para X?”: busca primero en las 215 herramientas curadas y luego en la API de búsqueda de GitHub, ordenando resultados con la razón de cada posicionamiento. Es solo sugerencias: al guardar un resultado conase escribe en~/.hackingtool/found.yamlsin comando de instalación ni ejecución, de modo que una entrada descubierta nunca puede ejecutar nada.
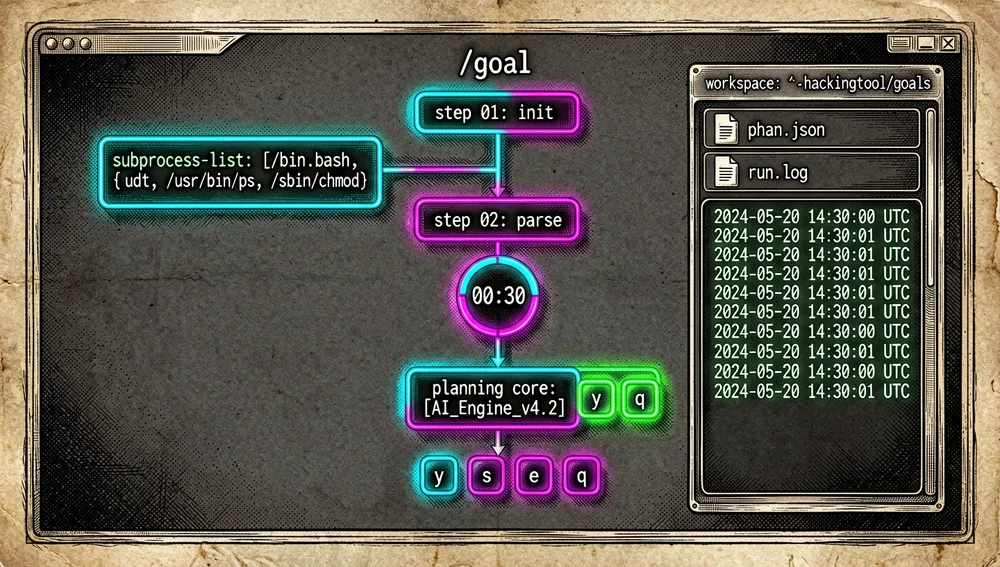
/goalconvierte un objetivo en un plan corto de comandos reales (una única llamada al modelo, solo para planificar) y lo ejecuta paso a paso con confirmación del usuario ([y]ejecutar,[s]saltar,[e]editar,[q]abortar). Cada paso se ejecuta en forma de lista, nunca por shell, con un límite de 30 minutos por paso, y todo queda en un espacio de trabajo con marca de tiempo en~/.hackingtool/goals/(plan.json,run.logcon marcas UTC y la salida cruda de cada paso). La salida de las herramientas nunca se devuelve al modelo.
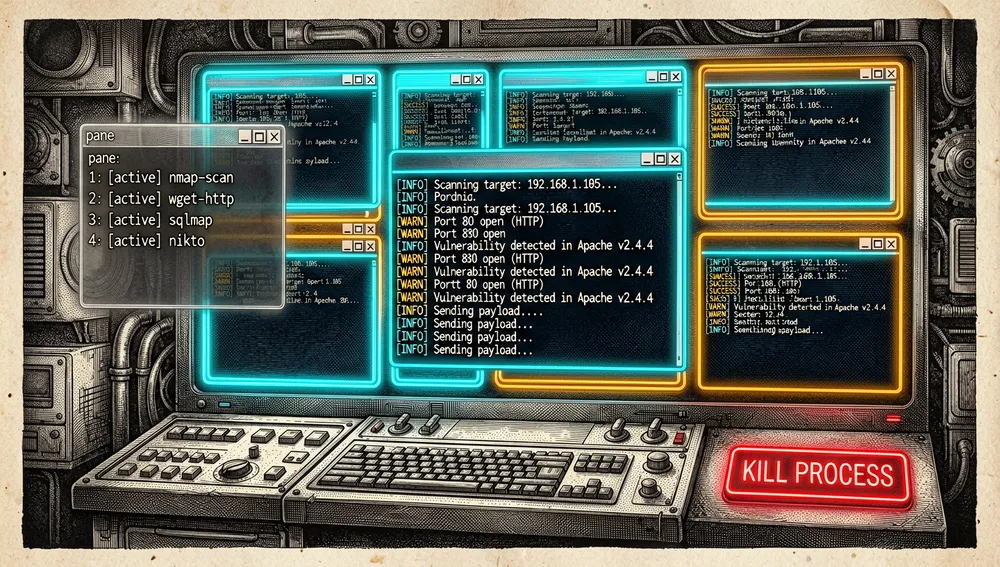
- Paneles de fondo (tmux). Con tmux instalado,
/run <tool> … &abre una ventana etiquetada en una sesión desprendida;/paneslista,/attachobserva (Ctrl-bdpara volver) y/killdetiene. Sin tmux, la herramienta se abre en línea.
- Modo sin interfaz. El mismo catálogo dirige un orquestador no interactivo:
hackingtool --engagement acme --targets example.com --pipeline reconnormaliza la salida de las herramientas en unfindings.json;--reportgenera un informe Markdown determinista;--ai-summaryy--ai-reportson pases de IA optativos que solo resumen hallazgos que ya existen (el informe determinista nunca se sobrescribe con el borrador de IA).
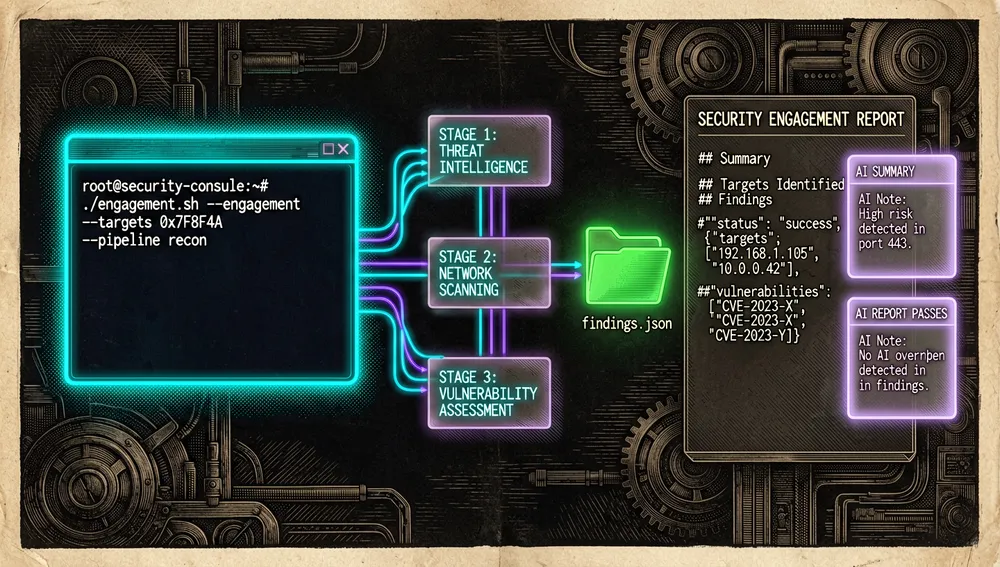
El catálogo es el corazón técnico: entradas YAML en src/hackingtool/catalog/ (o clases Python para lógicas de instalación/ejecución personalizadas), etiquetas obligadas a existir en src/hackingtool/tags.py (TAXONOMY), y un “overlay” que permite añadir guías a herramientas existentes. 59 entradas están archivadas (desmanteladas o muertas aguas arriba) y permanecen ocultas salvo show_archived true en /config.
Estado oficial y semioficial
- PyPI: no publicado. Al medir (25 de agosto de 2026), la API de PyPI devolvió 404 para
hackingtool. El propio README oculta las instrucciones de instalación por PyPI/.deb con un comentario que dice “Hidden until these distribution channels are live”. - Releases de GitHub: ninguna. La API de releases devolvió una lista vacía al medir, pese a que SECURITY.md documenta releases firmadas con proveniencia SLSA, SBOM CycloneDX atestiguado vía Sigstore y attestaciones PEP 740 para PyPI. Esa sección describe el proceso previsto (o de una versión posterior a la medición); al 25 de agosto de 2026 no existía ningún release en el repositorio.
- Docker Hub: existe la imagen
hardikzinzu/hackingtool(namespace del autor), actualizada el 26 de julio de 2026; la API devolvió 0 descargas al medir, cifra que no debe leerse como indicador de adopción. - Context7: un commit del 23 de agosto de 2026 añade
context7.jsoncon la URLcontext7.com/z4nzu/hackingtooly una clave pública, lo que integra la documentación del proyecto en Context7 para agentes de programación. - Trendshift: el README incluye insignias de Trendshift (repositorio 869), un rastreador de repositorios en tendencia.
- De facto: con 79.100 estrellas, es de lejos el repositorio “todo-en-uno de hacking” más estrellado de GitHub (el próximo en esa línea tiene ~746 estrellas), lo que lo convierte en la referencia por defecto cuando alguien busca una consola única de herramientas de seguridad. No hay, en cambio, ningún respaldo de vendor ni estatus oficial de estándar en las fuentes consultadas.
El ecosistema
Repositorios del autor (Z4nzu / Hardik Zinzu)
El autor mantiene otros proyectos de seguridad de la misma época, según su lista de repositorios consultada en esta ejecución:
Z4nzu/fakeap: ataque Evil Twin con punto de acceso falso; 160 estrellas.Z4nzu/fastssh: escaneo y fuerza bruta rápida de SSH; 104 estrellas.Z4nzu/wlcreator: generador de listas de palabras en C; 95 estrellas.Z4nzu/PhoneInfoga: marco OSINT avanzado para números de teléfono; 84 estrellas.
El resto de su actividad está en el ecosistema Frappe/ERPNext (forks de frappe, erpnext, raven, krama, agent, proyectos de educación y comercio), coherente con su biografía de desarrollador ERP/DevOps.
Extensiones y plugins de la comunidad
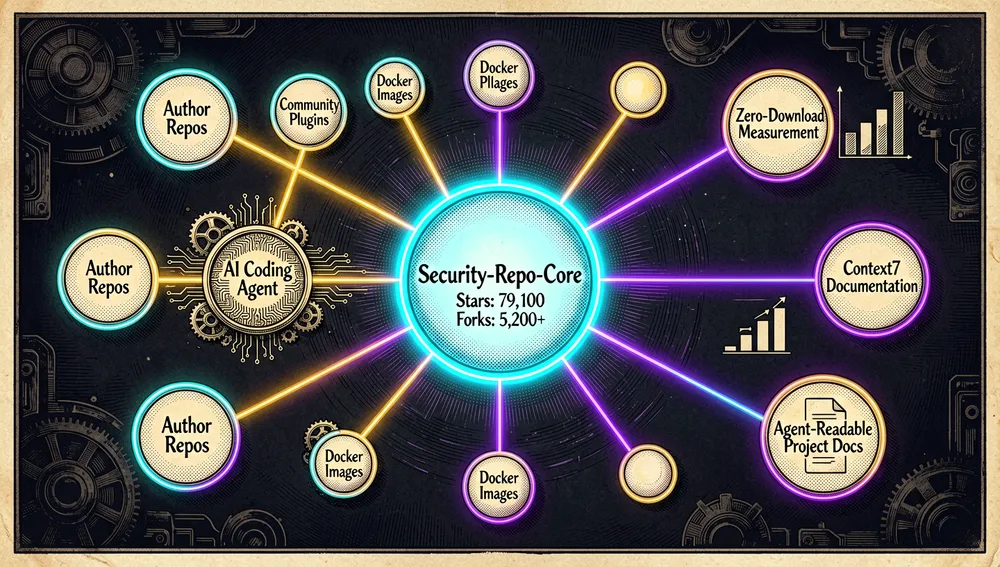
AKCodez/hackingtool-plugin(autor Ariacodez / AKCODEZ): plugin de Claude Code que envuelve el catálogo de Z4nzu/hackingtool — 183 herramientas de pentesting y OSINT — con selección automática de backend (bash nativo en Linux/macOS, WSL en Windows, o imágenes Docker de propósito creado comoinstrumentisto/nmap,projectdiscovery/nuclei,caffix/amassy 20 más). Se instala con/plugin marketplace add AKCODEZ/hackingtool-plugin; 1.016 estrellas y 231 bifurcaciones, creado el 23 de abril de 2026. Es la extensión más visible del ecosistema: lleva el catálogo a un agente de IA en vez de a una consola propia.MAXZL1/hackingtool-plugin: otra integración de 183 herramientas para Claude Code; 14 estrellas.assiff/hackingtool: réplica/fork “by Z4nzu”; 98 estrellas.- El repositorio principal acumula 8.975 bifurcaciones en total, aunque la inmensa mayoría son clones de uso personal, no derivaciones activas.
Listas curadas
rawfilejson/awesome-osint-arsenal(2.291 estrellas): incluye a Hackingtool en su tabla de herramientas todo-en-uno.Wechat-ggGitHub/Awesome-GitHub-Repo(17.192 estrellas): lo lista con descripción en chino, señal de su difusión en la comunidad china de GitHub.
Documentación orientada a agentes
La carta del operador (src/hackingtool/skill/OPERATOR.md, visible también con /skill) define la “constitución” que rige a la capa de IA: persona de pruebas autorizadas, objetivos autorizados únicamente, contenido de <scan_data> no fiable y anti-fabricación explícita. Junto con el fichero context7.json, documenta la estrategia de 2026 del proyecto: que agentes de IA de terceros (Claude Code, agentes con Context7) operen el catálogo con las mismas reglas de seguridad que la consola.
Guía rápida de uso
Instalación y primer arranque
Prerrequisitos: Python 3.10+ en Linux o macOS (Kali, Parrot, Debian/Ubuntu, Arch…). Windows no se soporta: la aplicación lo indica y termina.
# 1 — obtener el código
git clone https://github.com/Z4nzu/hackingtool.git
cd hackingtool

# 2 — instalar en el PATH (entorno aislado con pipx)
pipx install .

# 3 — ejecutar desde cualquier directorio
hackingtool
Sin pipx: brew install pipx && pipx ensurepath (macOS) o sudo apt install pipx && pipx ensurepath (Debian/Ubuntu/Kali), y abrir un nuevo shell. Alternativas documentadas: uv tool install ., venv + pip install ., o el contenedor publicado docker run -it --rm hardikzinzu/hackingtool:latest.
En el primer arranque la aplicación crea ~/.hackingtool/ con config.json (ajustes por defecto), .env (plantilla de secretos comentada, chmod 600), tools/ (donde se clonan/construyen las herramientas instaladas) y history. En un terminal no interactivo (o sin prompt_toolkit) cae al menú numérico clásico; se puede forzar siempre con hackingtool --classic.
Flujos de trabajo habituales
- Para explorar el catálogo:
/tagsimprime las 63 etiquetas con su conteo;@tag:osintlista las herramientas OSINT y se elige por número;@nmapabre la herramienta directamente;/search wordlistbusca por palabra clave. - Para encontrar una herramienta que no está en el catálogo:
/find hidden directories on a websitedevuelve dos bloques — “In your toolbox (vetted)” y “Found on GitHub — NOT vetted by us” — y conamás el número se guarda el resultado como marcador en~/.hackingtool/found.yaml(sin comandos, solo referencias). - Para planificar y ejecutar un objetivo:
/goal find live subdomains of example.comgenera el plan (una llamada al modelo), pide confirmar autorización cony, y ejecuta paso a paso con[y] run / [s] skip / [e] edit / [q] abort. El plan, el log y la salida de cada paso quedan en~/.hackingtool/goals/<marca-UTC>/. - Para escaneos largos en segundo plano (con tmux):
/run nmap -sV -oA scan 10.0.0.5 &arranca un panel etiquetado;/paneslista,/attachobserva y/kill alldetiene todo. - Para un compromiso scripteado (CI o lotes):
hackingtool --engagement acme --targets example.com --pipeline reconproducefindings.json;--engagement acme --reportregenera el informe Markdown determinista.
Configuración esencial
| Archivo / ajuste | Qué toca primero |
|---|---|
~/.hackingtool/config.json | Todos los ajustes de la consola; se edita con /config (flechas para mover, t para probar la conexión) o /config <clave> <valor> (p. ej. /config theme cyan, /config show_archived true). |
~/.hackingtool/.env | Clave de IA (HACKINGTOOL_AI_KEY) y token de GitHub (HACKINGTOOL_GITHUB_TOKEN), modo 600; nunca se imprimen en pantalla. |
ai_base_url + ai_model (+ clave) | Activa la capa de IA con cualquier endpoint compatible con OpenAI; si ai_base_url queda vacío, se usa Ollama local (p. ej. ollama pull llama3). |
| Token de GitHub sin permisos | Sube el límite de /find de 10 a 30 búsquedas por minuto; debe generarse sin ningún scope ni repositorio seleccionado. |
background_runner | off desactiva los paneles de fondo de tmux. |
Las variables de entorno (HACKINGTOOL_AI_BASE_URL, HACKINGTOOL_AI_MODEL, HACKINGTOOL_AI_KEY, HACKINGTOOL_AI_PROVIDER) tienen siempre prioridad sobre config.json.
Trampas frecuentes y soluciones
- Windows no funciona. La aplicación lo detecta y termina. La solución documentada es Linux o macOS (Kali/Parrot son los entornos típicos).
- Sin tmux,
/run … &no abre paneles. La consola lo indica y abre la herramienta en línea; se puede desactivar con/config background_runner off. /findsin token está limitado a 10 búsquedas/minuto de la API de GitHub. Con un token personal de GitHub sin scopes ni permisos sube a 30; la guía documenta paso a paso dónde generarlo (/config github).- Sin modelo configurado,
/goalno planifica: degrada a recomendaciones de herramientas para el mismo objetivo. La conexión se comprueba con/config test, que reporta el fallo real. - Historial del proyecto (v1.x): las primeras versiones fallaban con Python 2 (errores de sintaxis, issue #174 con 31 comentarios; #185 con 11) y exigían entornos concretos (issues #13 y #242, fallos de instalación con sudo). La reestructuración de 2026 resolvió el modelo de instalación (pipx/uv, sin sudo forzado, sin
curl | bash), pero quien instale versiones antiguas desde un clone viejo de 2020-2024 se encontrará con esas incidencias documentadas. - Categorías de ataque presentes. El catálogo incluye categorías ofensivas (DDoS, RAT, XSS, phishing). La capa de 2026 niega peticiones fuera de alcance (jams, DoS, acoso masivo, malware) en
/findy exige confirmar autorización en/goal, pero el catálogo completo sigue disponible; la responsabilidad del alcance recae en el operador, como reconoce SECURITY.md.
Integraciones y migración
- Con agentes de IA: la carta del operador (
/skill,OPERATOR.md) es el guion que la capa de IA sigue; el ficherocontext7.jsonintegra la documentación en Context7 para agentes de programación; yAKCodez/hackingtool-pluginlleva el catálogo a Claude Code con backends Docker/WSL. - Con CI: el modo sin interfaz (
--engagement,--pipeline recon,findings.json,--report) está pensado para pipeline; el JSON normalizado se puede grepear, hacerle diff o alimentar a otras herramientas. - Con distros de seguridad: si una herramienta ya está en el PATH (apt, brew, metapaquetes de Kali), hackingtool reutiliza el binario en vez de reclonarlo; por eso coexiste con una instalación de Kali en vez de reemplazarla.
- Migración desde lanzadores legacy (v1.x): el flujo es clonar el repositorio actual e instalar con
pipx install .; el antiguosudo git clone && sudo ./hackingtool.pyqueda obsoleto, y las herramientas pasan a vivir en~/.hackingtool/tools/en vez de rutas de sistema. - Migración hacia otra cosa: las herramientas subyacentes (nmap, sqlmap, nuclei, etc.) son proyectos independientes; salir de hackingtool significa simplemente dejar de usar el lanzador — el conocimiento de cada herramienta es el mismo que se obtendría documentándola por separado.
Números del repo
Medición: 25 de agosto de 2026, API de GitHub.
| Métrica | Valor |
|---|---|
| Estrellas | 79.100 |
| Bifurcaciones | 8.975 |
| Suscriptores (subscribers) | 1.474 |
Commits en master | 340 |
open_issues_count de la API | 132 |
| Incidencias totales (API de búsqueda) | 525 |
| Solicitudes de cambios totales (API de búsqueda) | 166 |
| Lenguaje principal | Python (487.109 bytes; Dockerfile 1.520; Shell 949; Makefile 384) |
| Licencia | MIT |
| Creación | 11 de abril de 2020 |
| Último push | 23 de agosto de 2026 |
| Última etiqueta | v3.0.0 (26 de julio de 2026); también v1.1.0 (2020) y v1.0 (2020) |
Los principales contribuidores que devolvió la API, por número de contribuciones: Z4nzu (122), cclauss (85), Greatest125 (69), mokrunka (6), W1LDN16H7 (4). El conteo de 340 commits se obtuvo de la página final del enlace de paginación de la API de commits. La API de GitHub usa open_issues_count, que puede incluir solicitudes de cambios abiertas, por lo que no debe leerse como conteo exclusivo de incidencias; la API de búsqueda distingue 525 incidencias y 166 PRs totales (abiertas y cerradas). Asimismo, watchers_count de la respuesta general replica las estrellas; por eso se informa el campo subscribers_count como suscriptores reales. La etiqueta v2.0.0 no existe como tag: solo como nombre en los commits del rediseño (marzo y julio de 2026).
Cómo contribuir
El proceso documentado en CONTRIBUTING.md es concreto:
- Preparación de desarrollo:
git clone+make setup(una vez: apunta git a.githooks, cuyo pre-push ejecuta la puerta de verificación) yuv run hackingtoolpara ejecutar desde el código fuente. - La puerta:
make check(ruff con errores de lint obligatorios + pytest + validación del catálogo y del esquema) es el guion exacto que ejecutan la CI y el gancho pre-push (scripts/check.sh). La revisión de una PR se considera “sello de goma” de una puerta verde, por lo que se pide que esté verde y se añada una comprobación para la lógica no trivial. - Añadir una herramienta (camino preferido): una sola entrada YAML en
src/hackingtool/catalog/— nuevo o como “overlay” sobre una existente (emparejada portitleexacto). Las etiquetas deben existir enTAXONOMYdesrc/hackingtool/tags.py;usagees pares[descripción, comando]con comandos canónicos y documentados; las herramientas de vigilancia/C2/keylogger/RAT reciben solo etiquetas, sin comandos operativos. - Camino legado: clase Python en el fichero
tools/*.pycorrespondiente, con instaladores en forma de lista y descargas ancladas + SHA-256. - PRs: ramificar desde
master(nunca commitear amasterdirectamente), título[New Tool] Nombre — Categoría,[Fix] …o[Improve] …, describir qué cambió y qué se probó, un cambio lógico por PR, y usar la plantilla de PR. - Errores y seguridad: bugs funcionales con la plantilla de Bug report; vulnerabilidades en privado mediante el flujo de advisory de GitHub (SECURITY.md: reconocimiento en 5 días laborables, arreglo o plan en 30 días para informes confirmados).
Cómo lo recibió la comunidad
La recepción pública es notable por su asimetría: la adopción masiva (79.100 estrellas, la mayor de la categoría) contrasta con una escasez de debate público verificable.
- Hacker News: no se encontró ningún hilo dedicado a este repositorio. Las búsquedas por el nombre del repo, por
Z4nzu, por la URL del repositorio y por el lema del proyecto devolvieron 0 resultados relevantes (las coincidencias de “hacking tool” son noticias no relacionadas: Bit Pirate, Pegasus, Metasploit, etc.). Por tanto no se infieren puntos ni comentarios de HN. - Reddit: solo menciones de actividad mínima encontradas vía API de búsqueda: en r/hacking, el hilo
18jmsbu“Hackingtool don’t work for me can someone recommend something else?” (1 punto, 0 comentarios); en r/iguru,190l7qz“HackingTool 1.2.0: ALL IN ONE Hacking Tools” (1 punto, 0 comentarios); y crossposts de15r59mg“I suggest you to read this articles if you want to start Hacking through CTFs” en r/Kalilinux, r/tryhackme, r/InfoSecWriteups y r/securityCTF (1 punto cada uno). Ninguno es una discusión de fondo. - GitHub (el debate real está aquí): las incidencias tempranas documentan el descontento de usuarios novatos: #13 “error” (39 comentarios), #174 SyntaxError (31), #185 (11), #242 “error while running sudo hackingtool” (10), #200 “Kali Linux not running the program” (8). La seguridad del lanzador fue un tema temprano: la PR #116 corrigió la ejecución vía
os.system(12 comentarios) y la PR #176 “Update ddos.py” (10 comentarios) muestra el escrutinio que recibieron las herramientas DDoS incluidas. El balance de estas fuentes: la adopción es enorme y sostenida, pero el proyecto vive del uso práctico más que del debate público; las críticas documentadas se centran en la fricción de instalación de las versiones antiguas y en la presencia de herramientas ofensivas en el catálogo. - YouTube: videos de pequeña escala: “how to stay anonymous using Z4nzu’s hacking tool” (canal Waxweazel81, ~499 vistas), “Z4nzu/hackingtool - Gource visualisation” (canal Gourcer, ~233 vistas), y dos vídeos del canal “GitHub Daily Trend AI Podcast” sobre el repositorio (~226 y ~2.289 vistas, esta última versión en español).
Hackingtool frente a otras propuestas
| Propuesta | Coincidencia verificable | Diferencia verificable |
|---|---|---|
CodingRanjith/hackingtoolkit (746 estrellas) | Colección todo-en-uno en Python para pentesting y ciberseguridad. | Catálogo propio independiente; no hay capa de IA documentada comparable en la fuente consultada. |
AKCodez/hackingtool-plugin (1.016 estrellas) | Mismo catálogo base: es un wrapper de Z4nzu/hackingtool para Claude Code. | No compite: extiende. Aporta backends Docker/WSL e imágenes de propósito creado; corre sobre el agente de IA en vez de una consola. |
laxa/HackingTools (338 estrellas) | Recopila herramientas de hacking exhaustivamente. | Es una lista, sin instalación ni consola. |
ByteHackr/HackingTools-2 (374 estrellas) | Colección de listas excelentes para pentesters. | Meta-lista (listas de listas), sin ejecución. |
| Kali Linux | Mismo público objetivo: el README se dirige explícitamente a usuarios de Kali/Parrot. | Kali empotra las herramientas en la distro; hackingtool funciona sobre cualquier Linux/macOS, reutiliza binarios ya presentes y añade capas de descubrimiento (etiquetas, /find, /goal) que la distro no provee. |
La comparación más útil es por capa: los lanzadores todo-en-uno clásicos (incluida la propia v1.x de este mismo proyecto) resolvían “instalar y ejecutar”; la versión de 2026 añade “descubrir, planificar y documentar”, con el agente de IA como asistente opcional.
Casos de uso
- Pentesters y red teamers que abren compromisos contra un objetivo:
/goalcon confirmación de autorización y log de auditoría por paso (run.logen~/.hackingtool/goals/), paneles tmux para escaneos largos, y el modo sin interfaz (--engagement,findings.json,--report) para pipeline o entregables reproducibles. - Analistas blue team / DFIR: el README declara que las formulaciones defensivas (“detect a SYN flood”, “hunt for…”) nunca se niegan en
/find, el catálogo incluye 12 herramientas forenses y de post-explotación defensiva, y las herramientas de vigilancia/C2/RAT llevan solo etiquetas, sin comandos operativos, por decisión de diseño documentada. - Investigadores OSINT: 26 herramientas de información y la etiqueta
osintcomo punto de entrada (@tag:osint), junto con la integración Context7 para agentes que investigan. - Cazadores de bug bounty:
/goal find live subdomains of example.comencadena subfinder/httpx/nuclei con confirmación paso a paso; los marcadores de/findenfound.yamlpermiten construir un arsenal personal sin código. - Estudiantes y jugadores de CTF/THM: la “gramática en 60 segundos” (comandos, arrobas, lenguaje natural), las fichas de uso curadas por herramienta y el funcionamiento sin IA (fallback determinista) reducen la barrera de entrada frente a instalar 215 herramientas por separado.
- Equipos que operan agentes de IA sobre seguridad: la carta del operador (
OPERATOR.md), el ficherocontext7.jsony el plugin comunitarioAKCodez/hackingtool-plugin(1.016 estrellas) documentan el patrón de dejar que un agente elija y ejecute herramientas del catálogo con reglas anti-fabricación y de confianza limitada a las salidas de escaneo. - Mantenedores de infraestructura de seguridad que evalúan superficies: el mismo catálogo funciona como inventario auditable: 215 herramientas, taxonomía cerrada de 63 etiquetas, descargas ancladas y verificadas, y la puerta
make checkpara contribuciones.
Recursos
- Repositorio: https://github.com/Z4nzu/hackingtool
- Documentación: README (instalar, comandos, features) · docs/HOW-TO-USE.md (recorridos numerados) · docs/TOOLS.md (catálogo completo) · src/hackingtool/skill/OPERATOR.md (carta del operador) · SECURITY.md · CONTRIBUTING.md
- Skills / playbook oficial: https://github.com/Z4nzu/hackingtool/blob/master/src/hackingtool/skill/OPERATOR.md (visible en la consola con
/skill) - Reviews: “how to stay anonymous using Z4nzu’s hacking tool” (Waxweazel81, ~499 vistas) · “Z4nzu/hackingtool - Gource visualisation” (Gourcer, ~233 vistas) · “GitHub Daily Trend AI Podcast” (en inglés y en español)
- Comunidad: issues del repositorio (el foro principal de debate) · GitHub Sponsors: https://github.com/sponsors/Z4nzu · Buy Me a Coffee: https://buymeacoffee.com/hardikzinzu · X/Twitter del autor: https://twitter.com/_Zinzu07 (no se encontró servidor de Discord oficial)
- Video tutoriales o demos: los anteriores, más la imagen Docker ejecutable
docker run -it --rm hardikzinzu/hackingtool:latest - Hilos de Reddit relevantes: https://www.reddit.com/r/hacking/comments/18jmsbu/ · https://www.reddit.com/r/iguru/comments/190l7qz/ (todos de baja actividad)
- Registros de paquetes: Docker Hub https://hub.docker.com/r/hardikzinzu/hackingtool (PyPI: no publicado al 25 de agosto de 2026)
- Context7 (docs para agentes): https://context7.com/z4nzu/hackingtool · Trendshift: https://trendshift.io/repositories/869
- Blog o changelog oficial: no existe changelog (el commit “docs: drop CHANGELOG.md” del 26 de julio de 2026 lo eliminó explícitamente); el blog personal del autor es https://hardikzinzu.com/
Este artículo combina el README, docs/HOW-TO-USE.md, CONTRIBUTING.md, SECURITY.md, la carta del operador, la API de GitHub (métrica del 25 de agosto de 2026), búsquedas de Hacker News y Reddit, el registro de Docker Hub y resultados de YouTube realizados durante esta investigación. Las cifras cambian con el tiempo.
Comentarios